
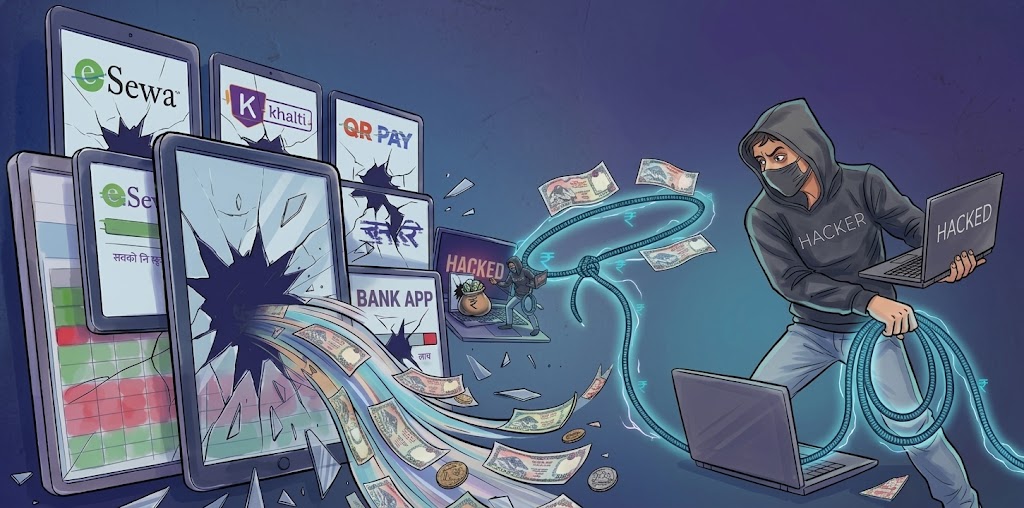
काठमाडौँ । अपराधको पुरानो तस्वीरमा बैंक लुट्न हतियार चाहिन्थ्यो, पसल लुट्न ढोका फोड्नुपर्थ्यो र कम्पनीको गोप्य कागज चोर्न कार्यालयभित्र पस्नुपर्थ्यो। अहिले अपराधको स्वरूप बदलिएको छ।
अपराधी कार्यालयको ढोकासम्म नआएर कम्प्युटर, मोबाइल, इमेल, सामाजिक सञ्जाल, डिजिटल वालेट वा भुक्तानी प्रणालीको स्क्रिनबाटै कम्पनीको पैसा, ग्राहकको विवरण र कारोबार प्रणालीसम्म पुग्न थालेका छन्।
नेपालको अर्थतन्त्र तीव्र रूपमा डिजिटल कारोबारतर्फ जाँदै गर्दा यही परिवर्तनले व्यवसायका लागि नयाँ जोखिम सिर्जना गरेको छ।
बैंकिङ, डिजिटल वालेट, क्यूआर भुक्तानी, अनलाइन किनमेल, सामाजिक सञ्जालमार्फत बिक्री, डिजिटल ऋण, अनलाइन बुकिङदेखि सेयर कारोबारसम्म पैसा र सूचना दुवै स्क्रिनमा सरेका छन्। पैसा सर्न सजिलो भएको छ, तर त्यससँगै पैसा चोर्ने बाटो पनि डिजिटल बनेको छ।
पछिल्लो तथ्यांकले यो जोखिम सानो वा सीमित समूहमा रहेको देखाउँदैन। प्रहरी प्रधान कार्यालयका अनुसार आर्थिक वर्ष २०८२/८३ मा मात्रै साइबर अपराधसम्बन्धी २० हजार ५२६ निवेदन दर्ता भएका छन्।
आर्थिक वर्ष २०८१/८२ मा यस्तो निवेदन संख्या १८ हजार ९२६ थियो भने आर्थिक वर्ष २०८०/८१ मा १९ हजार ७३० थियो। अर्थात् साइबर अपराधसम्बन्धी उजुरीको दबाब लगातार ठूलो रहेको छ।
गत आर्थिक वर्षका निवेदनमध्ये ८४६ वटा संस्थासँग सम्बन्धित थिए भने इसेवा, खल्ती, बैंक खाता र एसएमएससँग जोडिएका ७४४ वटा निवेदन दर्ता भएका थिए।
यो तथ्यांकले साइबर अपराधलाई केवल व्यक्तिगत सामाजिक सञ्जाल ठगीका रूपमा बुझ्ने पुरानो दृष्टिकोण पर्याप्त नभएको देखाउँछ। अपराधको एउटा हिस्सा सिधै व्यवसाय, संस्थागत प्रणाली र वित्तीय कारोबारतर्फ सरिरहेको छ।
डिजिटल कारोबार बढ्यो, जोखिम पनि त्यहीँ
नेपालको डिजिटल अर्थतन्त्रको आकार पछिल्ला वर्षमा तीव्र गतिमा बढेको छ। नेपाल राष्ट्र बैंकले भुक्तानी प्रणालीलाई सुरक्षित, सक्षम र भरपर्दो बनाउन नियमन, निरीक्षण र साइबर सुरक्षा संरचना विस्तार गर्दै आएको छ।
केन्द्रीय बैंकको पछिल्लो भुक्तानी प्रणालीसम्बन्धी विवरणअनुसार २०८३ साउनसम्मका मासिक भुक्तानी प्रणाली सूचकांक सार्वजनिक भइसकेका छन्। यससँगै राष्ट्र बैंकले डिजिटल वित्तीय सेवाका लागि २०२६/२७ देखि २०३०/३१ सम्मको रणनीतिक रूपरेखा समेत अघि बढाएको छ।
डिजिटल कारोबारको वास्तविक आकार हेर्दा जोखिमको सम्भावित दायरा अझ ठूलो देखिन्छ। राष्ट्रिय भुक्तानी स्विचअन्तर्गतको खुद्रा भुक्तानी प्रणालीले २०८३ असारमा मात्रै १ खर्ब २० अर्ब रुपैयाँभन्दा बढी होइन, १.२ ट्रिलियन रुपैयाँभन्दा बढी कारोबार प्रशोधन गरेको छ।
आर्थिक वर्ष २०२५/२६ मा यही प्रणालीमार्फत करिब ९.३ ट्रिलियन रुपैयाँ बराबरको वास्तविक समय कारोबार भएको नेपाल क्लियरिङ हाउसले जनाएको छ। यही संरचनाले बैंक, वित्तीय संस्था, भुक्तानी सेवा प्रदायक, डिजिटल वालेट, क्यूआर, अनलाइन व्यापारी र सरकारी सेवासम्म जोड्ने काम गर्छ।
अर्थात् डिजिटल भुक्तानी अब बैंकको एउटा अतिरिक्त सेवा मात्र रहेन। यो व्यवसाय सञ्चालनको आधारभूत पूर्वाधार बन्दै गएको छ। पसलमा क्यूआरबाट पैसा लिने व्यापारीदेखि करोडौँको कारोबार गर्ने कम्पनीसम्म एउटै डिजिटल संरचनामा निर्भर छन्।
यसको अर्को पाटो जोखिम हो। डिजिटल कारोबारको मात्रा बढेपछि एउटा कमजोरीको आर्थिक प्रभाव पनि ठूलो हुन सक्छ। एउटा ग्राहकको खाता चोरी हुनु व्यक्तिगत क्षति हो, तर कम्पनीको भुक्तानी प्रणाली, डाटाबेस, कर्मचारीको पहुँच वा कारोबार प्रणालीमा आक्रमण भयो भने त्यसले एकैपटक हजारौँ ग्राहक, कर्मचारी र साझेदारलाई प्रभावित गर्न सक्छ।
नेपाल राष्ट्र बैंकको वित्तीय संस्था सुपरिवेक्षण प्रतिवेदनले पनि साइबर जोखिमलाई सामान्य प्राविधिक समस्या मानेको छैन।
प्रतिवेदनमा साइबर खतरा र कृत्रिम बुद्धिमत्तासँग जोडिएका जोखिमले वित्तीय संस्था र समग्र वित्तीय प्रणालीमै गम्भीर असर पार्न सक्ने र यस्तो जोखिम घटाउन सूचना प्रविधि प्रणाली सुरक्षित तथा लचिलो बनाउन थप लगानी आवश्यक रहेको उल्लेख छ।
प्रतिवेदनले एटीएममा हस्तक्षेप, स्विफ्ट प्रणाली ह्याकिङ र कार्ड ठगीजस्ता घटनालाई समेत वित्तीय क्षेत्रले सामना गरिरहेको उल्लेख गरेको छ।
यसले एउटा कुरा देखाउँछ। साइबर सुरक्षा अब सूचना प्रविधि विभागको मात्र जिम्मेवारी होइन। यो कम्पनीको वित्तीय जोखिम व्यवस्थापन, सञ्चालन निरन्तरता, ग्राहक संरक्षण र अन्ततः व्यवसायको विश्वसनीयतासँग जोडिएको विषय हो।
अपराधीले बैंकको कर्मचारी बन्न सिके
साइबर अपराधको सबैभन्दा खतरनाक पक्ष अपराधीले प्रविधिभन्दा पहिले मानिसलाई निशाना बनाउनु हो। बैंक वा वालेटबाट फोन गरेको भन्दै ग्राहकको विश्वास जित्ने, खाता प्रमाणीकरण गर्नुपर्ने बहाना बनाउने, ओटीपी माग्ने, मोबाइलमा आएको सूचना पढ्न लगाउने वा लिंक खोल्न लगाउने शैली पुरानो हुँदै गए पनि अझै प्रभावकारी छ।
नेपाल प्रहरी साइबर ब्यूरोका प्रवक्ता प्रहरी उपरीक्षक दिलीपकुमार गिरीले पछिल्ला दुई आर्थिक वर्षको उजुरीको प्रवृत्तिमा बैंक तथा वालेटको कर्मचारी भएको भन्दै पीडितको बैंक खातामा पहुँच पुर्याएर ठगी गर्ने, गिफ्ट, लट्री वा पार्सलको नाममा पैसा माग्ने, अनलाइन रोजगारीको प्रलोभन देखाउने र अनलाइन सपिङमार्फत ठगी गर्ने प्रवृत्ति बढेको बताएका छन्।
गिरीका अनुसार, “बैंक तथा वालेट अफिसबाट बोलेको भन्दै पीडितको बैंक एकाउण्टमा पहुँच पुर्याई ठगी गर्ने” शैली पछिल्ला उजुरीमा देखिएको महत्वपूर्ण प्रवृत्ति हो।
यो शैलीमा अपराधीले बैंकको प्रणाली नै तोड्नुपर्दैन। उसले ग्राहकको विश्वास तोड्छ। यही कारण साइबर अपराधमा प्रविधि र मानवीय कमजोरी दुवै जोडिएका हुन्छन्।
नेपाल राष्ट्र बैंकको वित्तीय जानकारी इकाइले तयार गरेको साइबर इनेबल्ड फ्रडसम्बन्धी अध्ययनले पनि डिजिटल भुक्तानीको विस्तारसँगै अपराधीले व्यक्तिगत तथा वित्तीय सूचना चोरी गर्ने, फिसिङ गर्ने, नक्कली कारोबार प्रणाली प्रयोग गर्ने र सामाजिक सञ्जालमार्फत वित्तीय ठगी गर्ने प्रवृत्ति बढेको उल्लेख गरेको छ।
अध्ययनले व्यक्ति मात्र होइन, संस्थासमेत साइबर इनेबल्ड फ्रडको जोखिममा रहेको स्पष्ट गरेको छ।
त्यही अध्ययनमा अनलाइन व्यापारको नाममा नक्कली पेज बनाउने, आकर्षक मूल्य देखाउने, अग्रिम रकम पठाउन लगाउने र रकम आएपछि ग्राहकलाई सम्पर्कविहीन बनाउने शैलीसमेत उल्लेख छ।
कतिपय अवस्थामा अपराधीले आफैँलाई खरिदकर्ता बनाएर सामान बेच्ने व्यक्तिलाई उल्टै पैसा तिर्ने नाममा रकम पठाउन बाध्य बनाउने शैली प्रयोग गर्ने गरेको अध्ययनले देखाएको छ।
व्यवसायका लागि यसको अर्थ स्पष्ट छ। कम्पनीले आफ्नो प्रणाली सुरक्षित राखेर मात्र पुग्दैन, ग्राहक, कर्मचारी, व्यापारी साझेदार र तेस्रो पक्षमार्फत प्रणालीमा आउने जोखिम पनि नियन्त्रण गर्नुपर्ने भएको छ।
कम्पनीको डाटा पनि बिक्रीयोग्य माल
साइबर अपराधको अर्को ठूलो व्यापार पैसा मात्र होइन, डाटा हो।
ग्राहकको नाम, मोबाइल नम्बर, इमेल, ठेगाना, बैंक खाता, कारोबार इतिहास, खरिद व्यवहार, कम्पनीका कर्मचारीको विवरण, पासवर्ड, आन्तरिक कागजात र व्यापारिक रणनीति अपराधीका लागि मूल्यवान सूचना बन्न सक्छ।
साइबर सुरक्षा विज्ञ निर्मल दाहालले यसअघि निजी क्षेत्रका बैंक तथा वित्तीय संस्था, अनलाइन सेवा दिने प्लेटफर्म, ट्राभल एजेन्सी र विमान कम्पनीजस्ता ठूलो संख्यामा प्रयोगकर्ताको विवरण राख्ने संस्थाहरूमा साइबर आक्रमणको जोखिम बढिरहेको बताएका थिए। उनले र्यान्समवेयर, स्टिलर मालवेयर र अझ गम्भीर प्रकृतिका आक्रमणसमेत देखिएको बताएका थिए।
दाहालको भनाइमा, “साइबर आक्रमणका घटना पूर्ण रूपमा रोक्न त सकिँदैन”, तर संस्था र प्रयोगकर्ताले डिजिटल सुरक्षामा लगानी, साइबर सुरक्षा मापदण्डको पालना र कर्मचारीलाई नियमित तालिम दिनुपर्ने आवश्यकता छ।
यो भनाइ व्यवसायका लागि महत्वपूर्ण छ। साइबर सुरक्षामा खर्चलाई केवल सफ्टवेयर वा उपकरण खरिदको खर्च मानियो भने जोखिम व्यवस्थापन अधुरो हुन्छ। वास्तविक लागत कर्मचारी तालिम, पहुँच नियन्त्रण, प्रणाली परीक्षण, डाटा ब्याकअप, जोखिम परीक्षण, निगरानी, घटना प्रतिक्रिया र पुनःस्थापनासम्म फैलिएको हुन्छ।
नेपाल राष्ट्र बैंकको वित्तीय संस्था सुपरिवेक्षण प्रतिवेदनले पनि सूचना प्रविधि जोखिमलाई संस्थागत जोखिम व्यवस्थापनसँग जोडेको छ। प्रतिवेदनले साइबर खतराले वित्तीय प्रणालीमै जोखिम ल्याउन सक्ने उल्लेख गर्दै वित्तीय संस्थालाई सुरक्षित र लचिलो सूचना प्रविधि प्रणाली आवश्यक रहेको बताएको छ।
यसको अर्थ कम्पनीको डाटा हराउनु भनेको कम्प्युटरमा केही फाइल हराउनु मात्र होइन। डाटा चोरी भएपछि ग्राहकको विश्वास घट्न सक्छ, कानुनी दायित्व सिर्जना हुन सक्छ, कारोबार रोक्नुपर्ने अवस्था आउन सक्छ र प्रतिस्पर्धी फाइदा गुम्न सक्छ।
र्यान्समवेयरले देखाएको वास्तविक खतरा
नेपालको पूँजी बजारमा भएको पछिल्लो घटना साइबर अपराधको आर्थिक प्रभाव बुझ्न पर्याप्त उदाहरण बनेको छ।
२०२६ सेप्टेम्बर २० मा डेटा सेन्टरको पूर्वाधारमा र्यान्समवेयर आक्रमण देखिएपछि त्यसबाट ७२ वटा ब्रोकर कम्पनीको कारोबार व्यवस्थापन प्रणाली प्रभावित भयो। त्यसको असरले सेप्टेम्बर २१ मा नेपाल स्टक एक्सचेन्जको नियमित कारोबार नै स्थगित गर्नुपर्यो।
सम्बन्धित प्रणालीमा ट्रेड म्यानेजमेन्ट सिस्टमसँगै अन्य जडित सेवा र भुक्तानी प्रणालीमा समेत जोखिम देखिएपछि प्रभावित प्रणाली अलग राखिएको थियो।
यो घटना केवल प्राविधिक समस्या थिएन। एउटा तेस्रो पक्षको डेटा पूर्वाधारमा भएको साइबर आक्रमणले दर्जनौँ ब्रोकर, लगानीकर्ता, कारोबार प्रणाली र पूँजी बजारको दैनिक सञ्चालनलाई प्रभावित पार्यो।
यसबाट नेपालको निजी क्षेत्रका लागि एउटा महत्वपूर्ण जोखिम बाहिर आएको छ। कम्पनीले आफ्नै प्रणाली सुरक्षित राखे पनि सेवा प्रदायक, डेटा सेन्टर, क्लाउड, भुक्तानी गेटवे, सफ्टवेयर कम्पनी वा अन्य तेस्रो पक्षको प्रणालीमार्फत जोखिम प्रवेश गर्न सक्छ।
अझ महत्वपूर्ण कुरा, एउटै पूर्वाधारमा धेरै संस्था निर्भर भए प्रभाव क्षेत्र पनि त्यही अनुपातमा बढ्छ।
सेप्टेम्बर २२ मा सम्बन्धित प्रणाली पुनःस्थापनापछि सेयर कारोबार नियमित हुने जानकारी सार्वजनिक भयो। आक्रमणपछि ब्याकअप सुरक्षित रहेको र प्राविधिक टोलीले सुरक्षा परीक्षण तथा फरेन्सिक विश्लेषण गरेपछि पुनःस्थापना प्रक्रिया अघि बढाइएको विवरण आएको छ।
यस घटनाले अर्को महत्वपूर्ण पाठ पनि दिएको छ। ब्याकअप हुनु र ब्याकअपबाट तुरुन्त सेवा सञ्चालन गर्न सक्नु एउटै कुरा होइन। व्यवसाय निरन्तरताका लागि वैकल्पिक प्रणाली, पृथक ब्याकअप, पुनःस्थापना अभ्यास र संकटका बेला निर्णय गर्ने स्पष्ट संरचना आवश्यक हुन्छ।
उजुरी बढ्यो, तर वास्तविक क्षति कति ?
नेपालमा साइबर अपराधको वास्तविक आर्थिक क्षति कति भयो भन्ने प्रश्नको स्पष्ट राष्ट्रिय तथ्यांक भने अझै कमजोर छ।
नेपाल प्रहरीमा आर्थिक वर्ष २०८२/८३ मा २० हजार ५२६ साइबर अपराधसम्बन्धी निवेदन दर्ता भए। त्यसमध्ये ८४६ वटा संस्थासम्बन्धी थिए। बैंक खाता, इसेवा, खल्ती र एसएमएससँग सम्बन्धित ७४४ वटा निवेदनसमेत दर्ता भएका छन्। सोही अवधिमा साइबर अपराधमा १६१ वटा मुद्दा दर्ता र १५५ जना पक्राउ परेका थिए।
तर उजुरीको संख्या र आर्थिक क्षतिको संख्या एउटै कुरा होइन।
कुनै व्यक्तिको खाताबाट केही हजार रुपैयाँ चोरी भएको घटना पनि एउटा उजुरी हो। कम्पनीको प्रणालीमा प्रवेश गरेर लाखौँ ग्राहकको डाटा चोरी भएको घटना पनि एउटा संस्थागत घटना हुन सक्छ। करोडौँको कारोबार प्रभावित भएको प्रणालीगत आक्रमण र व्यक्तिगत ठगीलाई एउटै गणनामा राख्दा साइबर अपराधको वास्तविक आर्थिक आकार देखिँदैन।
नेपाल राष्ट्र बैंकको वित्तीय जानकारी इकाइको साइबर इनेबल्ड फ्रडसम्बन्धी अध्ययनले जनवरी २०२० देखि मे ३१, २०२४ सम्म १ हजार ५६९ वटा ठगीसम्बन्धी शंकास्पद कारोबार तथा गतिविधि प्रतिवेदन प्राप्त भएको देखाएको छ।
२०२४ को पहिलो पाँच महिनामै ३ हजार ३९० कुल शंकास्पद कारोबार तथा गतिविधि प्रतिवेदनमध्ये ५०१ वटा ठगीसम्बन्धी थिए।
त्यसमध्ये १ हजार २६२ प्रतिवेदन वाणिज्य बैंकबाट आएका थिए। विकास बैंकबाट २१७, रेमिट्यान्स कम्पनीबाट ४७, भुक्तानी सेवा प्रदायकबाट १७ र वित्त कम्पनीबाट १७ वटा प्रतिवेदन आएका थिए। स्टक ब्रोकर र जीवन बीमा कम्पनीबाट समेत प्रतिवेदन आएको अध्ययनमा उल्लेख छ।
यो तथ्यांक महत्वपूर्ण छ, किनकि यसले साइबर इनेबल्ड फ्रडको वित्तीय छाप बैंकिङ प्रणालीमा पुगिरहेको देखाउँछ।
तर यसको अर्थ ती सबै रकम चोरी भएको भन्ने होइन। शंकास्पद कारोबार प्रतिवेदन अनुसन्धानका लागि संकेत हुन्। त्यसैले उजुरी वा प्रतिवेदनको संख्या र वास्तविक वित्तीय क्षतिलाई छुट्टाछुट्टै बुझ्नुपर्छ।
यही ठाउँमा नेपालको साइबर अपराध तथ्यांकमा अर्को कमजोरी देखिन्छ। कति रकम चोरी भयो, कति रकम तत्काल रोक्का भयो, कति रकम फिर्ता भयो, कति रकम विदेश पुग्यो, व्यवसायीले कति पुनःस्थापना खर्च गरे र कारोबार बन्द हुँदा कति आम्दानी गुम्यो भन्ने समग्र राष्ट्रिय आर्थिक हिसाब सार्वजनिक रूपमा एउटै प्रणालीमा उपलब्ध छैन।
व्यवसायको दृष्टिले यही सबैभन्दा ठूलो सूचना अभाव हो।
बैंक, वालेट र व्यवसायबीच डेटा युद्ध
साइबर अपराध नियन्त्रणमा समस्या केवल अपराधी पत्ता लगाउने होइन। पैसा चोरी भएपछि त्यसलाई छिटो रोक्नु पनि उत्तिकै महत्वपूर्ण हुन्छ।
नेपाल प्रहरीको पछिल्लो डिजिटल संवाद कार्यक्रममा प्रहरी महानिरीक्षक दानबहादुर कार्कीले बैंकिङ तथा भुक्तानी प्रणालीको तथ्यांक समयमै प्राप्त नहुँदा शंकास्पद कारोबार तत्काल रोक्का गर्न कठिन हुने बताएका थिए।
उनले वित्तीय संस्था, भुक्तानी सेवा प्रदायक, दूरसञ्चार तथा इन्टरनेट सेवा प्रदायक र नियामक निकायबीच छिटो सूचना आदानप्रदान आवश्यक रहेको बताएका छन्।
उनको भनाइको मूल समस्या यही हो। अपराधीले पैसा केही सेकेन्डमा एउटा खाताबाट अर्को खातामा सार्न सक्छ। अनुसन्धान प्रक्रिया भने त्यही गतिमा चल्न सकेन भने चोरी भएको रकम अर्को बैंक, वालेट, खातावाला वा मध्यस्थमार्फत अगाडि बढिसकेको हुन्छ।
नेपाल राष्ट्र बैंकले डिजिटल भुक्तानीमा ठगीको शंका लागे तत्काल बैंक वा सेवा प्रदायकलाई जानकारी दिन, आवश्यक सेवा रोक्न र समाधान नभए राष्ट्र बैंकको गुनासो प्रणाली प्रयोग गर्न सार्वजनिक रूपमा आग्रह गरेको छ।
तर व्यवसायीका लागि प्रश्न अझ फराकिलो छ। ग्राहकको खाता सुरक्षित राख्ने जिम्मेवारी बैंकको हो, भुक्तानी प्रणाली सुरक्षित राख्ने जिम्मेवारी सेवा प्रदायकको हो, आफ्नो ग्राहक पहिचान गर्ने जिम्मेवारी व्यापारीको हो र अपराध अनुसन्धान गर्ने जिम्मेवारी प्रहरीको हो।
यी सबै तहबीचको कमजोर समन्वयले अपराधीलाई समय दिन सक्छ।
यसैले साइबर सुरक्षा अब एउटा संस्थाले आफैँभित्र बनाउने पर्खाल मात्र होइन। यो बैंक, वालेट, व्यापारी, डेटा सेन्टर, दूरसञ्चार कम्पनी, क्लाउड सेवा, नियामक र प्रहरी जोडिएको साझा सुरक्षा संरचना हो।
ई-कमर्समा विश्वासको मूल्य
साइबर अपराधको प्रभाव बैंकमा मात्र सीमित छैन। ई–कमर्स र सामाजिक सञ्जालमार्फत हुने व्यापारमा पनि डिजिटल ठगीको जोखिम तीव्र छ।
नक्कली फेसबुक वा इन्स्टाग्राम पेज बनाउने, बजार मूल्यभन्दा निकै कम मूल्य देखाउने, अग्रिम भुक्तानी माग्ने र पैसा आएपछि सम्पर्कविहीन हुने शैली नेपाल राष्ट्र बैंकको वित्तीय जानकारी इकाइको अध्ययनमै उल्लेख छ। यसको आर्थिक असर दुई तहमा पर्छ।
पहिलो, ग्राहकको प्रत्यक्ष आर्थिक क्षति। दोस्रो, वास्तविक व्यवसायको विश्वसनीयतामा असर।
ग्राहकले अनलाइन किनमेलमा ठगीको अनुभव गरेपछि उसले अर्को वास्तविक व्यवसायमाथि पनि शंका गर्न सक्छ। यसले डिजिटल बजारको विश्वास कमजोर पार्छ।
व्यवसायका लागि डिजिटल कारोबारको सबैभन्दा ठूलो पूँजी ग्राहकको विश्वास हो। वेबसाइट, मोबाइल एप, सामाजिक सञ्जाल वा क्यूआर कोड देखिँदैमा त्यो व्यवसाय सुरक्षित छ भन्ने ग्यारेन्टी हुँदैन। त्यसैले कम्पनीको डिजिटल पहिचान, आधिकारिक भुक्तानी खाता, ग्राहकसँग सम्पर्क गर्ने नम्बर, सामाजिक सञ्जालको पहुँच र कर्मचारीको लगइनसमेत सुरक्षा व्यवस्थापनको हिस्सा बन्नुपर्छ।
नेपाल राष्ट्र बैंकले पछिल्लो समय नक्कली बैंक खाता वा क्यूआर प्रयोग गरेर ठगी हुन सक्ने भन्दै सार्वजनिक चेतावनीसमेत जारी गरेको छ।
यसले क्यूआरको विस्तारसँगै त्यसको दुरुपयोग रोक्ने आवश्यकता पनि बढेको देखाउँछ।
सानो कम्पनी सबैभन्दा कमजोर
ठूला बैंक वा ठूला प्रविधि कम्पनीसँग साइबर सुरक्षा टोली, सुरक्षा उपकरण, निगरानी प्रणाली र प्राविधिक विशेषज्ञ हुन सक्छन्। तर साना तथा मझौला व्यवसायको अवस्था फरक हुन्छ।
धेरै व्यवसायले एउटै कम्प्युटरबाट लेखा, बैंकिङ, इमेल र प्रशासनिक काम सञ्चालन गर्छन्। एउटै कर्मचारीले धेरै प्रणालीको पासवर्ड प्रयोग गर्न सक्छ। ब्याकअप छुट्टै राखिएको नहुन सक्छ। कर्मचारीले व्यक्तिगत इमेलबाट कार्यालयका फाइल पठाउन सक्छ। पुरानो सफ्टवेयर चलिरहेको हुन सक्छ। सुरक्षा परीक्षण नियमित नहुन सक्छ।
यस्तो अवस्थामा अपराधीलाई कम्पनीको मुख्य सर्भर तोड्नै पर्दैन। एउटा कर्मचारीको पासवर्ड वा एउटा संक्रमित फाइल पर्याप्त हुन सक्छ।
दाहालले यसअघि संस्थागत साइबर सुरक्षा मापदण्ड अनिवार्य रूपमा पालना गराउने, कर्मचारीलाई साइबर सुरक्षा तालिम दिने र डिजिटल हाइजिनमा लगानी बढाउने आवश्यकता औँल्याएका थिए।
नेपालमा साइबर सुरक्षा निर्देशिकाको संरचना भने विस्तार हुँदै गएको छ। नेपाल राष्ट्र बैंकले भुक्तानी प्रणालीका लागि साइबर रेजिलियन्ससम्बन्धी मार्गदर्शन जारी गरिसकेको छ र पछिल्लो एकीकृत निर्देशनमार्फत भुक्तानी सेवा क्षेत्रमा नियामकीय संरचना अद्यावधिक गरिरहेको छ।
समस्या नियम छैन भन्ने मात्र होइन। नियमको कार्यान्वयन, संस्थाको वास्तविक सुरक्षा क्षमता र नियमित परीक्षण कति प्रभावकारी छ भन्ने हो।
साइबर सुरक्षा खर्च होइन, व्यवसाय निरन्तरता
व्यवसायीले साइबर सुरक्षालाई खर्चका रूपमा हेर्ने हो भने सुरक्षा बजेट काटिन सक्छ। जोखिम व्यवस्थापनका रूपमा हेर्ने हो भने लगानी बढ्छ।
र्यान्समवेयर आक्रमणपछि कम्पनीले तिर्नुपर्ने लागत केवल फिरौती हो भन्ने बुझाइ गलत छ। प्रणाली बन्द हुँदा कारोबार रोकिन्छ।
कर्मचारी काम गर्न सक्दैनन्। ग्राहक सेवा प्रभावित हुन्छ। आपूर्ति शृंखला रोक्न सक्छ। बैंकिङ कारोबार अड्किन सक्छ। कानुनी खर्च बढ्न सक्छ। डाटा पुनःस्थापना गर्न खर्च हुन्छ। ग्राहकले कम्पनीमाथिको विश्वास गुमाउन सक्छ।
यसको अर्थ साइबर आक्रमणको वास्तविक लागत खातामा देखिने चोरी रकमभन्दा धेरै ठूलो हुन सक्छ।
नेपाल राष्ट्र बैंकको वित्तीय संस्था सुपरिवेक्षण प्रतिवेदनले पनि साइबर खतरा वित्तीय प्रणालीमा प्रणालीगत जोखिम बन्न सक्ने उल्लेख गर्दै यस्तो जोखिम नियन्त्रणका लागि थप लगानी र व्यवसाय निरन्तरता आवश्यक रहेको बताएको छ।
यसका लागि कम्पनीले कम्तीमा पाँच तहको सुरक्षा सोच आवश्यक हुन्छ। पहिलो, प्रणालीमा कसलाई कति पहुँच दिने भन्ने स्पष्ट व्यवस्था।
दोस्रो, संवेदनशील डाटाको छुट्टै र सुरक्षित ब्याकअप। तेस्रो, कर्मचारीलाई नियमित साइबर सुरक्षा तालिम। चौथो, बाह्य प्राविधिक सेवा प्रदायकको सुरक्षा परीक्षण। पाँचौँ, आक्रमण भएको अवस्थामा प्रणाली कसरी सञ्चालनमा फर्काउने भन्ने पूर्वअभ्यास।
यी कुरा ठूलो कम्पनीका लागि मात्र होइन, सानो व्यवसायका लागि पनि आवश्यक छन्।
अपराध रोक्ने लडाइँ अब संस्थागत हुनुपर्ने
नेपाल प्रहरीले साइबर अपराध अनुसन्धानका लागि आफ्नो क्षमता विस्तार गरिरहेको छ। २०८३ मा प्रहरीले साइबर अपराध अनुसन्धानमा प्रविधिको प्रयोग, डिजिटल प्रमाण, साइबर सुरक्षा र सार्वजनिक-निजी सहकार्यलाई केन्द्रमा राखेर ‘डीजीटल एक्सन डायलग’ समेत आयोजना गरेको थियो।
कार्यक्रममा राष्ट्रिय साइबर सुरक्षा केन्द्र, निजी साइबर सुरक्षा क्षेत्र, बैंक तथा वित्तीय संस्था, भुक्तानी सेवा प्रदायक, दूरसञ्चार कम्पनी, इन्टरनेट सेवा प्रदायक र डेटा सेन्टरका प्रतिनिधिहरू सहभागी थिए।
कार्यक्रममा निजी क्षेत्रका साइबर सुरक्षा विज्ञ निर्मल दाहालले उदीयमान साइबर खतराबारे निजी क्षेत्रको दृष्टिकोण प्रस्तुत गरेका थिए भने राष्ट्रिय साइबर सुरक्षा केन्द्रका निर्देशक राजकुमार महर्जनले राष्ट्रिय साइबर नीतिका अवसर र सीमाबारे प्रस्तुति दिएका थिए। प्रहरीका तर्फबाट साइबर अपराधको वर्तमान अवस्था र संस्थागत साइबर लचकताबारे समेत प्रस्तुति भएको थियो।
यो समन्वयको आवश्यकता पछिल्लो पूँजी बजार घटनाले पनि देखाएको छ। एउटा डेटा सेन्टर प्रभावित हुँदा ७२ ब्रोकरको प्रणाली प्रभावित भयो र अन्ततः पूरै बजार बन्द गर्नुपर्यो। यसले डिजिटल अर्थतन्त्रमा एउटा संस्थाको कमजोरी अर्को संस्थाको जोखिम बन्न सक्ने देखाएको छ।
नेपाल राष्ट्र बैंकले पनि भुक्तानी प्रणालीको निरीक्षण र जोखिम व्यवस्थापनलाई आफ्नो प्रमुख जिम्मेवारीमध्ये राखेको छ। उसको भुक्तानी प्रणालीसम्बन्धी ढाँचाको उद्देश्य सुरक्षित, स्वस्थ र प्रभावकारी भुक्तानी प्रणाली विकास गर्नु तथा प्रणाली, सहभागी संस्था र उपकरण पर्याप्त रूपमा जोखिमबाट सुरक्षित छन् कि छैनन् भनेर मूल्यांकन गर्नु हो।
तर डिजिटल अर्थतन्त्र जति ठूलो हुँदै जान्छ, नियमनको गति पनि त्यति नै तीव्र हुनुपर्छ।
अब प्रश्न पैसा हराएको होइन
साइबर अपराधबारे बहस गर्दा सामान्यतया पहिलो प्रश्न हुन्छ, कति पैसा चोरी भयो। तर व्यवसायको दृष्टिले प्रश्न त्योभन्दा ठूलो छ।
साइबर आक्रमण हुँदा कति ग्राहक प्रभावित भए, कति कारोबार रोकियो, कति डाटा बाहिरियो, कति रकम तत्काल रोक्न सकियो र कति रकम फिर्ता आयो भन्ने विवरणले वास्तविक क्षति बुझ्न मद्दत गर्छ। त्यससँगै कम्पनीले प्रणाली पुनःस्थापना गर्न कति खर्च गर्यो, कारोबार अवरुद्ध हुँदा कति आम्दानी गुमायो र ग्राहकको विश्वासमा कस्तो असर पर्यो भन्ने हिसाब पनि महत्वपूर्ण हुन्छ।
यी सबै विवरण एकै ठाउँमा नआएसम्म साइबर अपराधको आर्थिक तस्वीर अधुरो रहन्छ।
प्रहरीका अनुसार नेपालमा साइबर अपराधसम्बन्धी उजुरी २० हजारभन्दा माथि पुगिसकेको छ। बैंक, वालेट, अनलाइन सपिङ र संस्थासम्बन्धी उजुरीसमेत उल्लेख्य छन्। अर्कोतर्फ डिजिटल भुक्तानीको राष्ट्रिय पूर्वाधारले वर्षमा ९.३ ट्रिलियन रुपैयाँ बराबरको कारोबार प्रशोधन गरिरहेको छ।
एकातर्फ पैसा डिजिटल प्रणालीमा तीव्र गतिमा प्रवेश गरिरहेको छ, अर्कोतर्फ त्यही प्रणालीमा अपराधीको पहुँचको प्रयास बढिरहेको छ।
यही विरोधाभास नेपालको डिजिटल अर्थतन्त्रको सबैभन्दा ठूलो चुनौती हो। डिजिटल कारोबार रोक्नु समाधान होइन। डिजिटल कारोबारलाई सुरक्षित बनाउनु समाधान हो।
त्यसका लागि बैंक, वालेट, ई–कमर्स, निजी कम्पनी, डेटा सेन्टर, दूरसञ्चार कम्पनी, नियामक र अनुसन्धान निकायले साइबर सुरक्षालाई छुट्टाछुट्टै जिम्मेवारीका रूपमा होइन, एउटै आर्थिक पूर्वाधारको सुरक्षा प्रणालीका रूपमा लिनुपर्ने देखिन्छ।
किनकि अब अपराधी कम्पनीको ढोकाबाट पस्नुपर्दैन। उसलाई एउटा स्क्रिन, एउटा कमजोर पासवर्ड, एउटा असुरक्षित प्रणाली वा एउटा विश्वासिलो कर्मचारी पर्याप्त हुन सक्छ।
र स्क्रिनको अर्को छेउमा केवल डाटा हुँदैन। त्यहाँ ग्राहकको पैसा, कम्पनीको पूँजी, कारोबारको भविष्य र बजारको विश्वास जोडिएको हुन्छ।