

एक समय नेपालमा साइबर अपराध भन्नासाथ सामाजिक सञ्जालमा नक्कली खाता खोल्ने, कसैको तस्बिर दुरुपयोग गर्ने वा अश्लील सामग्री पठाउने घटना सम्झिन्थ्यो।
अहिले त्यो तस्वीर धेरै फराकिलो भइसकेको छ। बैंक खाता, डिजिटल वालेट, कम्पनीको इमेल, सरकारी प्रणाली, ब्रोकरको कारोबार प्रणाली, अस्पतालको तथ्यांक, ग्राहकको व्यक्तिगत विवरण र व्यवसायको सम्पूर्ण डिजिटल पूर्वाधार अपराधीको निशानामा पर्न थालेका छन्।
डिजिटल कारोबार बढेसँगै जोखिम पनि बढेको छ। अपराधीले पैसा चोर्न मात्रै होइन, कम्पनीको प्रणाली बन्द गराउन, तथ्यांक कब्जा गर्न, ग्राहकको विवरण निकाल्न, व्यापारिक सूचना चोर्न र फिरौती माग्न सक्ने अवस्था बनेको छ।
यसको प्रत्यक्ष असर पीडित व्यक्ति वा संस्थामा मात्र पर्दैन, साइबर सुरक्षाका लागि नयाँ प्रविधि, सुरक्षा परीक्षण, जोखिम मूल्यांकन, परामर्श, निगरानी, बीमा र आपत्कालीन उद्धार सेवाको माग पनि बढाउँछ।
नेपाल प्रहरीको पछिल्लो तथ्यांकले यही परिवर्तनको आकार देखाउँछ। आर्थिक वर्ष २०८२/८३ मा साइबर अपराधसम्बन्धी २० हजार ५२६ वटा निवेदन प्रहरीमा दर्ता भएका छन्। अघिल्लो आर्थिक वर्षमा यस्तो निवेदन १८ हजार ९२६ र त्यसअघि १९ हजार ७३० थियो।
पछिल्लो वर्ष दर्ता भएका निवेदनमध्ये सामाजिक सञ्जालसँग सम्बन्धित घटना ठूलो हिस्सा भए पनि संस्था तथा वित्तीय प्रणालीसँग सम्बन्धित उजुरी पनि देखिन्छन्। प्रहरीका अनुसार संस्थातर्फ मात्रै ८४६ वटा निवेदन दर्ता भएका छन् भने इसेवा, खल्ती, बैंक खाता र एसएमएससँग सम्बन्धित ७४४ वटा निवेदन छन्।
अपराधको संख्या बढेको यो तथ्यांकले अर्को बजार पनि जन्माइरहेको छ। त्यो बजार हो, साइबर सुरक्षाको बजार।
अपराध बढ्यो, सुरक्षा बजार पनि बढ्दै
नेपालमा साइबर सुरक्षा उद्योगको कुल कारोबार कति छ भन्ने आधिकारिक र समग्र तथ्यांक अहिलेसम्म सार्वजनिक छैन। यही तथ्यांकको अभावले यो बजारको वास्तविक आकार कति ठूलो भइसकेको छ भन्ने यकिन गर्न कठिन बनाउँछ।
बैंक तथा वित्तीय संस्था, भुक्तानी सेवा प्रदायक, दूरसञ्चार कम्पनी, बीमा, सरकारी निकाय, ठूला व्यापारिक संस्था र सूचना प्रविधि कम्पनीले आफ्नै आवश्यकता अनुसार साइबर सुरक्षामा खर्च गरिरहेका छन्।
कसैले सुरक्षा परीक्षण गराउँछ, कसैले चौबीसै घण्टा प्रणाली निगरानी गर्ने सेवा लिन्छ, कसैले तथ्यांक सुरक्षित राख्ने पूर्वाधार बनाउँछ, कसैले कर्मचारीलाई तालिम दिन्छ र कसैले साइबर आक्रमण भएपछि प्रणाली पुनःस्थापना गर्न विशेषज्ञ कम्पनीको सहयोग लिन्छ।
यसरी अपराधको एउटा घटनाले अर्को व्यवसायको माग सिर्जना गर्छ।
कम्पनी डिजिटल हुँदै जाँदा उसको जोखिम पनि डिजिटल हुँदै गएको छ। पहिले कार्यालयमा चोरी भयो भने ढोका, ताला र सुरक्षा गार्डको कुरा हुन्थ्यो।
अहिले कम्पनीको सबैभन्दा महत्त्वपूर्ण सम्पत्ति कार्यालयभित्रको दराजमा होइन, सर्भर, तथ्यांक केन्द्र, क्लाउड प्रणाली र डिजिटल खातामा हुन सक्छ। त्यसैले सुरक्षा खर्च पनि भौतिक सुरक्षाबाट डिजिटल सुरक्षातर्फ सर्दै गएको छ।
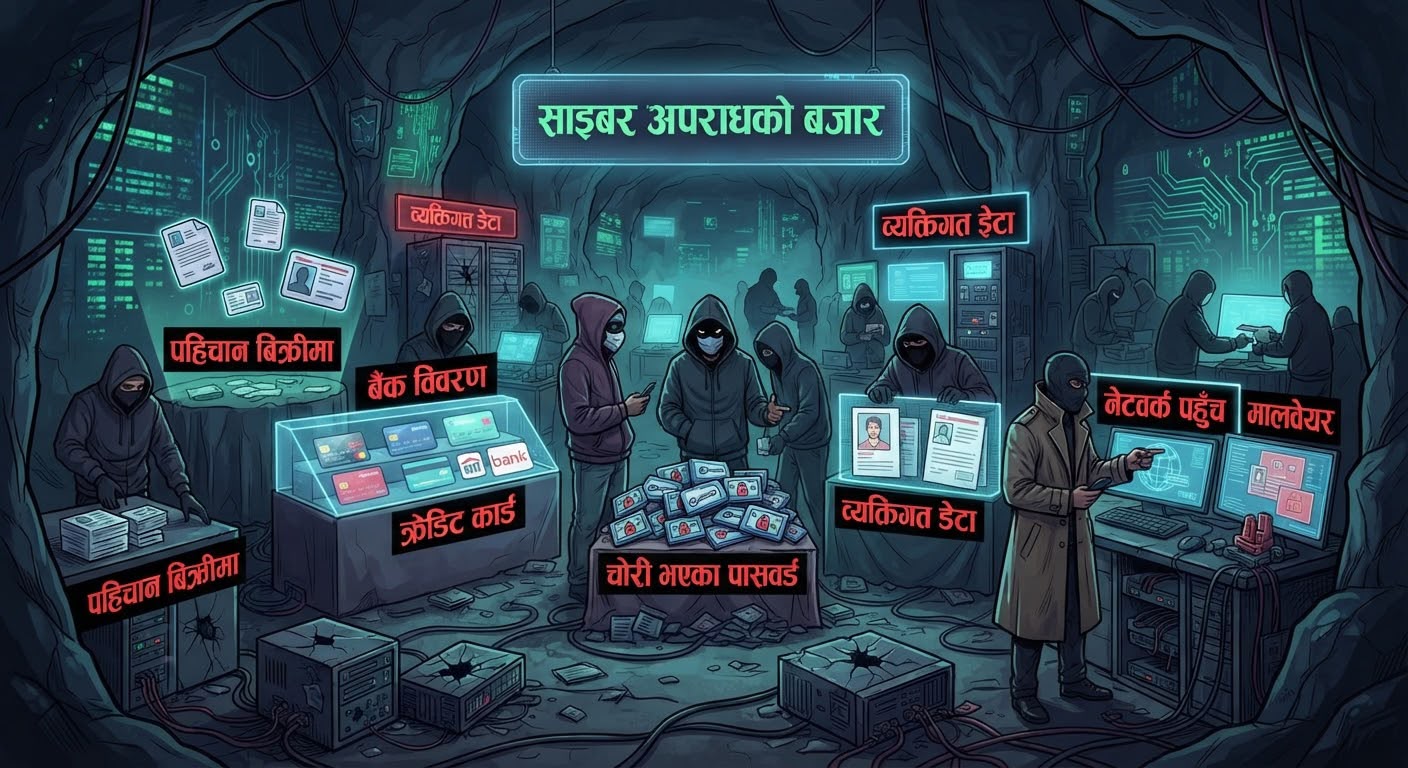
राष्ट्रिय साइबर सुरक्षा केन्द्रका निर्देशक राजकुमार महर्जनले पछिल्ला वर्षमा सरकारी प्रणाली ह्याक हुने, बैंकिङ प्रणालीमा अनधिकृत पहुँचको प्रयास हुने, सामाजिक सञ्जालमार्फत व्यक्तिगत जानकारी चोरी हुने र चोरी भएको विवरण डार्क वेबमा बिक्री हुनेजस्ता जोखिम बढेको बताएका छन्।
उनका अनुसार साइबर सुरक्षा घटना भएपछि प्रतिक्रिया दिने मात्र होइन, पहिले नै त्यसलाई नियन्त्रण गर्ने क्षमता विकास गर्न आवश्यक छ।
यसको अर्थ साइबर सुरक्षा अब सूचना प्रविधि विभागको मात्रै विषय रहेन। यो कम्पनीको लागत, जोखिम, बीमा, कारोबार निरन्तरता र व्यवस्थापनसँग जोडिएको विषय बनेको छ।
२० हजार उजुरीको पछाडि कति पैसा
प्रहरीमा दर्ता हुने प्रत्येक साइबर अपराधलाई एउटै आर्थिक मूल्यमा राख्न मिल्दैन। केही घटना सामाजिक सञ्जाल दुरुपयोगसँग सम्बन्धित हुन्छन्, केहीमा आर्थिक ठगी हुन्छ, केहीमा व्यक्तिगत गोपनीयता उल्लंघन हुन्छ भने केहीले संस्थाको प्रणाली नै प्रभावित पार्न सक्छन्।
तर पछिल्लो तथ्यांकले आर्थिक अपराधतर्फको प्रवृत्ति गम्भीर बन्दै गएको देखाउँछ।
आर्थिक वर्ष २०८१/८२ मा साइबर अपराधसम्बन्धी १८ हजार ९२६ निवेदनमध्ये ७ हजार ७४० साइबर ठगी तथा वित्तीय ठगीसँग सम्बन्धित थिए। साइबर ब्यूरोका अनुसार त्यस्ता वित्तीय ठगीका घटना अघिल्लो वर्षको तुलनामा तीव्र रूपमा बढेका थिए।
साइबर ब्यूरोका प्रवक्ता प्रहरी उपरीक्षक दिलीपकुमार गिरीका अनुसार पछिल्लो समय बैंक तथा वालेट कार्यालयबाट बोलेको भन्दै खातामा पहुँच पुर्याउने, उपहार तथा चिठ्ठाको प्रलोभन देखाउने, प्रेम सम्बन्धमा पारेर ठगी गर्ने, वैदेशिक रोजगारीको नाममा रकम उठाउने, अनलाइन कामको प्रलोभन दिने र अनलाइन किनमेलका नाममा ठगी गर्ने प्रवृत्ति बढेको छ।
यसको एउटा व्यवसायिक पाटो पनि छ। डिजिटल कारोबार गर्ने प्रत्येक संस्था अब यस्तो जोखिम व्यवस्थापन गर्न बाध्य हुँदै गएको छ।
ग्राहकको रकम सुरक्षित राख्नुपर्ने बैंक, भुक्तानी सेवा प्रदायक र वित्तीय संस्थादेखि ग्राहकको व्यक्तिगत विवरण राख्ने अस्पताल तथा व्यापारिक संस्थासम्मले आफ्नो सुरक्षा संरचना बलियो बनाउनुपर्ने अवस्था छ।
साइबर अपराधीले नयाँ तरिका खोज्दै गएपछि सुरक्षा कम्पनीले पनि नयाँ समाधान बेच्नुपर्ने हुन्छ। अपराधको स्वरूप परिवर्तन हुन्छ, सुरक्षा प्रविधिको माग परिवर्तन हुन्छ र कम्पनीको सुरक्षा खर्च पनि त्यसैअनुसार बढ्छ।
बैंकको सुरक्षा खर्चदेखि ब्रोकरको प्रणालीसम्म
साइबर जोखिमको आर्थिक आकार बुझ्न पछिल्लो समयको पूँजी बजारसम्बन्धी घटना पर्याप्त उदाहरण हो।
२०८३ भदौ २९ मा ७२ वटा ब्रोकर कम्पनीको प्रणाली सञ्चालन गरिरहेको डेटा केन्द्रमा साइबर आक्रमण भएपछि नेपाल स्टक एक्सचेन्जको कारोबार प्रभावित भयो। घटनाका कारण शेयर बजारको कारोबार नै रोकियो र त्यसपछि प्रणाली पुनःस्थापना तथा सुरक्षा परीक्षणको प्रक्रिया अघि बढ्यो।
यो घटना एउटा कम्पनीको कम्प्युटरमा समस्या आएको विषयमा सीमित रहेन। एउटै पूर्वाधारमा धेरै ब्रोकर निर्भर हुँदा एउटा प्रणालीमा आएको समस्या पूरै बजारमा फैलिन सक्ने जोखिम देखियो।
यसबाट नेपालको डिजिटल अर्थतन्त्रको अर्को वास्तविकता पनि बाहिर आयो। कम्पनीहरू प्रविधिमा निर्भर हुँदै गएका छन्, तर प्रविधिको साझा पूर्वाधारमा निर्भरता पनि त्यत्तिकै बढेको छ।
यस्तो अवस्थामा साइबर सुरक्षा खर्चलाई कम्पनीको वैकल्पिक खर्चका रूपमा हेर्न कठिन हुन्छ। बैंक बन्द हुँदा कारोबार रोकिन्छ, वालेट बन्द हुँदा भुक्तानी रोकिन्छ, ब्रोकर प्रणाली बन्द हुँदा कारोबार रोकिन्छ र अस्पतालको प्रणाली बन्द हुँदा सेवा नै प्रभावित हुन सक्छ।
नेपाल राष्ट्र बैंकले पनि डिजिटल भुक्तानी प्रणालीमा साइबर सुरक्षा र प्रणालीगत जोखिमलाई महत्वपूर्ण चुनौतीका रूपमा औंल्याएको छ।
भुक्तानी प्रणालीसम्बन्धी निरीक्षण प्रतिवेदनमा साइबर सुरक्षा जोखिम, प्रणाली अवरुद्ध हुने जोखिम र त्यसबाट वित्तीय क्षति तथा ग्राहकको विश्वासमा असर पर्न सक्ने विषय उल्लेख गरिएको छ।
यही कारण केन्द्रीय बैंकले भुक्तानी सेवा प्रदायक र सञ्चालनकर्ताका लागि साइबर प्रतिरोधात्मक क्षमता सम्बन्धी व्यवस्था लागू गरेको छ। पछिल्ला संशोधित निर्देशनमा जोखिम पहिचान, कारोबारको निगरानी, घटना विश्लेषण, प्रणाली निरन्तरता योजना र जोखिम व्यवस्थापनमा थप जोड दिइएको छ।
नियामकको यस्तो दबाबले पनि साइबर सुरक्षा सेवा दिने कम्पनीका लागि बजार विस्तार गरिरहेको छ।
एउटा कम्पनीको कमजोरी, पूरै शृंखलाको जोखिम
साइबर अपराधको नयाँ स्वरूपले कम्पनीलाई एउटा नयाँ समस्यामा पुर्याएको छ। कम्पनीको सुरक्षा अब उसको आफ्नै कम्प्युटर र सर्भरमा मात्र निर्भर हुँदैन।
बैंकले कुनै प्रविधि कम्पनीको सेवा प्रयोग गरेको हुन सक्छ। ब्रोकरले एउटै डेटा केन्द्र प्रयोग गरेको हुन सक्छ। अस्पतालले बाह्य सफ्टवेयर प्रयोग गरेको हुन सक्छ। व्यापारिक संस्थाले क्लाउड सेवा प्रयोग गरेको हुन सक्छ। भुक्तानी सेवा प्रदायकले अर्को कम्पनीको पूर्वाधारमा निर्भर हुन सक्छ।
यसरी एउटा संस्थाको सुरक्षा कमजोरी अर्को संस्थाको जोखिम बन्न सक्छ।
यसलाई साइबर सुरक्षाको भाषामा आपूर्ति शृंखला जोखिमका रूपमा बुझिन्छ। नेपालको डिजिटल अर्थतन्त्र विस्तार हुँदै जाँदा यो जोखिम पनि बढ्दै जाने सम्भावना छ।
व्यवसायका लागि यसको अर्थ सुरक्षा परीक्षण आफ्नै प्रणालीमा मात्र सीमित राखेर पुग्दैन। आफूले प्रयोग गर्ने सेवा प्रदायकको सुरक्षा पनि जाँच्नुपर्ने हुन्छ। सम्झौतामा तथ्यांक सुरक्षा, घटना भएमा जिम्मेवारी, क्षतिपूर्ति, सूचना दिने समय र प्रणाली पुनःस्थापनासम्बन्धी व्यवस्था राख्नुपर्ने आवश्यकता बढ्छ।
यसले साइबर सुरक्षा परामर्शको नयाँ बजार सिर्जना गर्न सक्छ।
कम्पनीको नयाँ खर्च, सुरक्षा कम्पनीको नयाँ बजार
साइबर सुरक्षा व्यवसाय धेरै तहमा फैलिएको छ। सामान्यतया सुरक्षा उपकरण बेच्ने कम्पनी मात्र साइबर सुरक्षा कम्पनी होइन।
जोखिम मूल्यांकन गर्ने कम्पनी छन्। सुरक्षा परीक्षण गर्ने कम्पनी छन्। प्रणालीमा कमजोरी खोज्ने कम्पनी छन्। चौबीसै घण्टा प्रणाली निगरानी गर्ने सेवा छन्।
आक्रमण भएपछि डिजिटल प्रमाण संकलन गर्ने सेवा छन्। तथ्यांक पुनःस्थापना गर्ने विशेषज्ञ छन्। कर्मचारीलाई साइबर सुरक्षा तालिम दिने कम्पनी छन्। साइबर सुरक्षा नीति तथा मापदण्ड तयार गर्ने परामर्शदाता छन्।
यसले साइबर सुरक्षालाई एकैपटक धेरै व्यवसायिक क्षेत्रमा फैलाइरहेको छ।
राष्ट्रिय साइबर सुरक्षा केन्द्रले पनि सरकारी निकायमा सुरक्षा परीक्षण, जोखिम पहिचान र क्षमता विकासका लागि विभिन्न कार्यक्रम सञ्चालन गरिरहेको छ।
केन्द्रले पछिल्लो समय सुरक्षा सूचना तथा घटना व्यवस्थापन प्रणाली खरिदका लागि प्रक्रिया अघि बढाएको छ भने जोखिम पहिचान तथा सुरक्षा परीक्षणसम्बन्धी सेवा संरचना पनि विकास गरिरहेको छ।
सरकारी निकायमा समेत यस्तो पूर्वाधार आवश्यक भएपछि निजी क्षेत्रमा यसको माग अझै बढ्ने सम्भावना छ। साइबर ड्रिलको अभ्यास पनि यही बजारको अर्को उदाहरण हो।
राष्ट्रिय साइबर सुरक्षा केन्द्रले ३० वटा सरकारी निकायका प्राविधिक कर्मचारीलाई सहभागी गराएर साइबर आक्रमण भएको अवस्थामा कसरी प्रतिक्रिया दिने र प्रणाली कसरी पुनःस्थापना गर्ने भन्ने व्यावहारिक अभ्यास गराएको थियो। उक्त अभ्यासमा निजी साइबर सुरक्षा कम्पनी क्रिप्टोजेन नेपालले सहजीकरण गरेको थियो।
यसले नेपालमा साइबर सुरक्षा तालिम र व्यावहारिक अभ्यास पनि व्यवसायिक सेवाका रूपमा विस्तार हुने सम्भावना देखाउँछ।
बीमामा खुल्दै नयाँ ढोका
साइबर जोखिम बढ्दै जाँदा त्यसको अर्को व्यवसायिक समाधान बीमा हो।
विश्व बजारमा साइबर बीमा तीव्र रूपमा विकसित भइरहेको छ। साइबर आक्रमणबाट हुने व्यवसाय अवरोध, तथ्यांक चुहावट, कानुनी खर्च, ग्राहकलाई सूचना दिने खर्च, प्रणाली पुनःस्थापना तथा अन्य जोखिमलाई बीमामार्फत व्यवस्थापन गर्ने अभ्यास विस्तार हुँदै गएको छ।
नेपालमा भने साइबर बीमाको बजार अझै प्रारम्भिक अवस्थामा देखिन्छ। बीमा क्षेत्रमा सूचना प्रविधि सुरक्षा र साइबर जोखिम व्यवस्थापनसम्बन्धी व्यवस्था पहिल्यै राखिएको भए पनि यसको व्यवहारिक कार्यान्वयन र बजार विस्तारमा चुनौती छन्।
पछिल्ला वर्षमा नेपाली बीमा कम्पनीहरूले साइबरसँग सम्बन्धित उत्पादनतर्फ चासो बढाउन थालेका छन्।
नेपाल बीमा प्राधिकरणले २०८२/८३ मा नयाँ बीमा उत्पादनलाई स्वीकृति दिने क्रममा शिखर इन्स्योरेन्सको ‘साइबर इन्स्योरेन्स’ उत्पादनलाई समेत स्वीकृति दिएको रिपोर्ट सार्वजनिक भएको छ। यसले नेपालमा साइबर जोखिमलाई छुट्टै बीमा उत्पादनका रूपमा बजारमा ल्याउने बाटो खुलेको देखाउँछ।
यो सामान्य बीमा बजारका लागि नयाँ क्षेत्र हो। साइबर आक्रमण भएपछि कम्पनीलाई कति आर्थिक क्षति हुन्छ, त्यसको मूल्यांकन कसरी गर्ने, कुन अवस्थामा दाबी भुक्तानी गर्ने र कम्पनीको आफ्नै सुरक्षा व्यवस्था कमजोर भएमा दाबीको अवस्था के हुने भन्ने प्रश्न अझै जटिल छन्।
त्यसैले साइबर बीमा बढ्नुअघि जोखिम मूल्यांकन गर्ने विशेषज्ञको माग बढ्न सक्छ। बीमा कम्पनीले ग्राहकको सर्भर, तथ्यांक, सुरक्षा प्रणाली र आक्रमणको सम्भावना मूल्यांकन गर्नुपर्ने हुन्छ। यसका लागि परम्परागत बीमा ज्ञानसँगै प्राविधिक ज्ञान आवश्यक हुन्छ।
अर्थात् साइबर अपराधले बीमा बजारमा पनि नयाँ विशेषज्ञता जन्माउँदैछ।
बीमा कम्पनी आफैं जोखिममा
विडम्बना के छ भने साइबर जोखिम बेच्ने बीमा कम्पनी आफैं पनि साइबर आक्रमणको जोखिमबाट बाहिर छैनन्।
नेपालमा बीमा कम्पनीको सूचना प्रविधि प्रणालीमा पुराना संरचना र सुरक्षा कमजोरी रहेको विषय विभिन्न अध्ययन तथा रिपोर्टमा उठाइएको छ। यस्ता संस्थाले ठूलो मात्रामा ग्राहकको व्यक्तिगत तथा वित्तीय विवरण राख्ने भएकाले प्रणाली कमजोर हुँदा क्षतिको प्रभाव ठूलो हुन सक्छ।
बीमा कम्पनीले डिजिटल सेवा विस्तार गर्दै जाँदा ग्राहकको विवरण अनलाइन राख्नुपर्ने हुन्छ। डिजिटल बीमा सेवा, अनलाइन दाबी, विद्युतीय भुक्तानी र ग्राहक पहिचान प्रणाली विस्तार हुँदै जाँदा सुरक्षा खर्च पनि बढाउनुपर्ने हुन्छ।
नेपाल बीमा प्राधिकरणले डिजिटल बीमा नीतिसम्बन्धी मार्गदर्शन जारी गरिसकेको छ, जसले डिजिटल माध्यमबाट बीमा बिक्री, वितरण र दाबी व्यवस्थापनलाई व्यवस्थित गर्ने आधार दिएको छ।
यसको अर्को पाटो हो, डिजिटल सेवा बढेपछि साइबर जोखिम पनि बीमा कम्पनीको व्यवसायिक जोखिमको हिस्सा बन्छ।
अपराधी पनि व्यवसायिक हुँदै
साइबर अपराधको अर्को महत्वपूर्ण परिवर्तन अपराधीको संरचनामा देखिन्छ। पहिले व्यक्तिगत रूपमा गरिने धेरै साइबर अपराध अहिले समूहगत र योजनाबद्ध हुन थालेका छन्।
डिजिटल अधिकार अभियन्ता सन्तोष सिग्देलले पछिल्ला वर्षमा नेपालमा साइबर अपराध सामाजिक सञ्जालको सामान्य दुरुपयोगबाट वित्तीय अपराध, फिसिङ, पहिचान चोरी, गलत सूचना र योजनाबद्ध ठगीसम्म विस्तार भएको बताएका छन्।
उनका अनुसार साइबर अपराध अहिले वित्तीय प्रविधिसँग समेत जोडिँदै गएको छ र ‘मनी म्युल’का रूपमा युवालाई प्रयोग गर्ने प्रवृत्ति देखिएको छ।
यसको अर्थ अपराधीले पनि डिजिटल अर्थतन्त्रको संरचना बुझ्न थालेका छन्। बैंकिङ प्रणाली, डिजिटल वालेट, सामाजिक सञ्जाल, अनलाइन विज्ञापन, सञ्चार माध्यम र पहिचान प्रणालीको कमजोरी खोजेर अपराध सञ्चालन हुन थालेको छ।
अपराधीले प्रविधि प्रयोग गर्दा सुरक्षा उद्योगले पनि प्रविधि प्रयोग गर्नुपर्ने हुन्छ। यसले साइबर सुरक्षालाई निरन्तर परिवर्तन हुने व्यवसाय बनाउँछ।
आजको सुरक्षा समाधान केही महिनापछि पर्याप्त नहुन सक्छ। नयाँ मालवेयर आए नयाँ सुरक्षा प्रणाली चाहिन्छ। नयाँ ठगीको तरिका आए नयाँ निगरानी प्रणाली चाहिन्छ। कृत्रिम बौद्धिकताबाट नयाँ प्रकारको ठगी हुन थालेपछि त्यसलाई पहिचान गर्ने नयाँ उपकरण चाहिन्छ।
एआईले बजार झन् ठूलो बनाउँदै
कृत्रिम बौद्धिकताको प्रयोग बढेसँगै साइबर अपराधको स्वरूप अझ जटिल बन्न थालेको छ। नक्कली आवाज, नक्कली भिडियो, अत्यन्त विश्वसनीय फिसिङ सन्देश र नक्कली पहिचान बनाउन कृत्रिम बौद्धिकता प्रयोग हुन थालेपछि सामान्य प्रयोगकर्ताले वास्तविक र नक्कली सामग्री छुट्याउन कठिन हुन सक्छ।
इन्टरपोलको एसिया तथा दक्षिण प्रशान्त क्षेत्रसम्बन्धी पछिल्लो साइबर खतरा मूल्यांकनले नेपाललाई सूचना चोर्ने मालवेयरको जोखिममा रहेको देशको सूचीमा राखेको छ। प्रतिवेदनले अनलाइन ठगी, फिसिङ, बैंकिङ मालवेयर, सूचना चोर्ने मालवेयर, र्यान्समवेयर, डिपफेक र व्यावसायिक इमेल ठगीलाई प्रमुख जोखिमका रूपमा औंल्याएको छ।
यसको अर्थ साइबर सुरक्षा उद्योग अब केवल ‘एन्टिभाइरस’ बेच्ने बजारमा सीमित रहने छैन। कृत्रिम बौद्धिकता प्रयोग गरेर आक्रमण पहिचान गर्ने, असामान्य गतिविधि पत्ता लगाउने, नक्कली सन्देश पहिचान गर्ने र स्वचालित रूपमा जोखिम रोक्ने प्रविधिको माग बढ्नेछ।
नेपाल प्रहरीले पनि साइबर अपराध, वित्तीय अपराध र गलत सूचना नियन्त्रणका लागि कृत्रिम बौद्धिकता, स्वचालित विश्लेषण र पूर्वसूचना प्रणाली प्रयोग गर्ने उद्देश्यले एआई तथा उन्नत विश्लेषण कक्ष स्थापना गरेको छ।
यसले राज्य स्वयं साइबर सुरक्षा प्रविधिको ठूलो ग्राहक बन्दै गएको संकेत गर्छ।
डाटा चोर्ने अपराध, डाटा जोगाउने व्यवसाय
डिजिटल अर्थतन्त्रमा डाटा नयाँ सम्पत्ति हो। बैंकसँग ग्राहकको वित्तीय विवरण हुन्छ। अस्पतालसँग स्वास्थ्य विवरण हुन्छ। दूरसञ्चार कम्पनीसँग सञ्चार तथा ग्राहकसम्बन्धी विवरण हुन्छ। व्यापारिक संस्थासँग ग्राहकको व्यक्तिगत जानकारी र खरिद व्यवहारको तथ्यांक हुन्छ।
यस्तो डाटा चोरी भयो भने क्षति केवल फाइल हराएको जस्तो हुँदैन। ग्राहकको विश्वास गुम्न सक्छ, कानुनी दायित्व आउन सक्छ, कारोबार प्रभावित हुन सक्छ र कम्पनीको प्रतिष्ठामा दीर्घकालीन असर पर्न सक्छ।
यही कारण डाटा सुरक्षाको बजार पनि साइबर सुरक्षा बजारसँगै विस्तार हुन्छ।
राष्ट्रिय साइबर सुरक्षा केन्द्रले सरकारी सूचना प्रविधि प्रणालीका प्रयोगकर्ता तथा सञ्चालनकर्ताका लागि साइबर सुरक्षा एडभाइजरी जारी गर्दै आएको छ। केन्द्रले जोखिम पहिचान, सुरक्षा परीक्षण, साइबर ड्रिल र घटना प्रतिक्रिया क्षमतामा जोड दिँदै आएको छ।
व्यवसायिक क्षेत्रमा पनि यही अभ्यास आवश्यक हुँदै गएको छ। कम्पनीले अब ‘हामीलाई केही भएको छैन’ भनेर मात्र सुरक्षा पर्याप्त भएको मान्न सक्दैन। आक्रमण हुनुअघि प्रणाली कहाँ कमजोर छ भन्ने पहिचान गर्नुपर्ने हुन्छ।
यसले सुरक्षा परीक्षण र जोखिम मूल्यांकनलाई नियमित व्यवसायिक सेवा बनाउँदैछ।
कर्मचारी पनि सुरक्षा बजारको हिस्सा
साइबर सुरक्षाको चर्चा हुँदा धेरैको ध्यान प्रविधितर्फ जान्छ। तर धेरै साइबर घटना मानवीय गल्तीबाट सुरु हुन्छन्।
राष्ट्रिय साइबर सुरक्षा केन्द्रका निर्देशक राजकुमार महर्जनले साइबर सुरक्षासम्बन्धी धेरै घटनामा मानवीय व्यवहार र सामाजिक इन्जिनियरिङको भूमिका महत्वपूर्ण हुने बताएका छन्। पछिल्लो समय सरकारी उच्च अधिकारीको नाम प्रयोग गरेर फिसिङ इमेल पठाउने घटना समेत भेटिएको उनले बताएका छन्।
कम्पनीको सुरक्षा प्रणाली जतिसुकै बलियो भए पनि कर्मचारीले नक्कली लिंक खोलेमा वा आफ्नो परिचय विवरण गलत ठाउँमा दिएमा जोखिम उत्पन्न हुन सक्छ।
यसले कर्मचारी प्रशिक्षणलाई पनि साइबर सुरक्षा व्यवसायको हिस्सा बनाएको छ। कम्पनीहरूले अब प्राविधिक कर्मचारी मात्र होइन, लेखा, मानव संसाधन, बिक्री, व्यवस्थापन र अन्य विभागका कर्मचारीलाई समेत साइबर सुरक्षा तालिम दिनुपर्ने अवस्था छ।
यसबाट तालिम, सुरक्षा अभ्यास, परीक्षण तथा जागरुकता कार्यक्रम सञ्चालन गर्ने व्यवसायका लागि बजार बढ्न सक्छ।
नेपालमा साइबर सुरक्षा उद्योगको अवसर
नेपालमा साइबर अपराध बढिरहेको छ, डिजिटल कारोबार बढिरहेको छ र सरकारी तथा निजी क्षेत्रको डिजिटल निर्भरता विस्तार भइरहेको छ। त्यसको अर्थ साइबर सुरक्षा उद्योगका लागि बजारको आधार पनि विस्तार भइरहेको छ।
तर यो बजारमा एउटा विरोधाभास छ। माग बढिरहेको भए पनि स्थानीय उद्योगको वास्तविक आकार, जनशक्ति, कारोबार र निर्यातको समग्र तथ्यांक पर्याप्त छैन।
नेपालमा दक्ष सूचना प्रविधि जनशक्ति उत्पादन भइरहेको छ। सूचना प्रविधि सेवा निर्यातको सम्भावना पनि बढिरहेको छ। यदि साइबर सुरक्षालाई पनि निर्यातयोग्य सेवाका रूपमा विकास गर्न सकियो भने नेपालका लागि यो नयाँ विदेशी मुद्रा आर्जन गर्ने क्षेत्र बन्न सक्छ।
विश्व बजारमा साइबर सुरक्षा सेवाको माग बढिरहेको छ। नेपालले तुलनात्मक रूपमा कम लागतमा दक्ष जनशक्ति उपलब्ध गराउन सक्ने भएकाले सुरक्षा परीक्षण, जोखिम मूल्यांकन, निगरानी, डिजिटल फरेन्सिक, सुरक्षा अनुसन्धान र परामर्शमा क्षेत्रीय बजार खोज्न सक्ने सम्भावना छ।
तर त्यसका लागि प्रमाणित दक्षता, अन्तर्राष्ट्रिय मापदण्ड, विश्वसनीय पूर्वाधार, तथ्यांक सुरक्षा र निरन्तर अनुसन्धान आवश्यक हुन्छ।
सबैभन्दा ठूलो चुनौती, बजारको विश्वास
साइबर सुरक्षा व्यवसायमा उत्पादन बेचेर मात्र पुग्दैन। ग्राहकले आफ्नो सबैभन्दा संवेदनशील विवरण सुरक्षित राख्न अर्को कम्पनीलाई जिम्मा दिइरहेको हुन्छ।
त्यसैले साइबर सुरक्षा कम्पनीका लागि विश्वास नै मुख्य सम्पत्ति हो।
कुनै कम्पनीले बैंकको सुरक्षा परीक्षण गर्छ भने उसले बैंकको प्रणालीबारे अत्यन्त संवेदनशील जानकारी पाउन सक्छ। कुनै कम्पनीले अस्पतालको प्रणाली परीक्षण गर्छ भने उसले बिरामीको विवरणसम्म पहुँच पाउन सक्छ। कुनै कम्पनीले सरकारी प्रणालीको सुरक्षा परीक्षण गर्छ भने उसले राज्यका संवेदनशील पूर्वाधारबारे जानकारी पाउन सक्छ।
त्यसैले साइबर सुरक्षा व्यवसायमा नियमन, व्यावसायिक आचारसंहिता, प्रमाणित जनशक्ति र जिम्मेवारीको स्पष्ट व्यवस्था आवश्यक हुन्छ।
राष्ट्रिय साइबर सुरक्षा केन्द्रले पनि जोखिम पहिचान तथा सुरक्षा परीक्षणसम्बन्धी संरचना विकास गरिरहेको छ। यसले भविष्यमा सुरक्षा परीक्षण र साइबर सुरक्षा सेवा दिने कम्पनीका लागि गुणस्तर तथा मापदण्डको प्रश्नलाई अझ महत्वपूर्ण बनाउनेछ।
साइबर अपराधले जन्माएको नयाँ अर्थतन्त्र
नेपालमा साइबर अपराध बढ्नु निश्चय पनि आर्थिक र सामाजिक जोखिम हो। तर त्यससँगै त्यसको सामना गर्न आवश्यक नयाँ व्यवसाय पनि जन्मिरहेका छन्।
सुरक्षा परीक्षण गर्ने कम्पनीलाई काम चाहिन्छ। साइबर परामर्शदातालाई बजार चाहिन्छ।
तालिम दिने संस्थालाई ग्राहक चाहिन्छ। बीमा कम्पनीले नयाँ उत्पादन बेच्न सक्छ। तथ्यांक पुनःस्थापना गर्ने कम्पनीलाई सेवा आवश्यक पर्न सक्छ। डिजिटल फरेन्सिक विशेषज्ञको माग बढ्न सक्छ। चौबीसै घण्टा प्रणाली निगरानी गर्ने सेवा विस्तार हुन सक्छ।
अर्थात् अपराधको वृद्धि आफैंमा सकारात्मक आर्थिक गतिविधि होइन, तर त्यसबाट उत्पन्न जोखिम व्यवस्थापन गर्न खर्च हुने रकमले एउटा नयाँ व्यवसायिक बजार निर्माण गरिरहेको छ।
यही बजारको आकार अब नेपालमा कति ठूलो हुन्छ भन्ने कुरा डिजिटल अर्थतन्त्रको विस्तारसँग जोडिएको छ।
मोबाइल बैंकिङ बढ्छ भने सुरक्षा खर्च बढ्छ। डिजिटल वालेट बढ्छ भने सुरक्षा खर्च बढ्छ।
अनलाइन व्यापार बढ्छ भने ग्राहकको डाटा सुरक्षित राख्ने आवश्यकता बढ्छ। सरकारी सेवा अनलाइन हुन्छ भने सरकारी प्रणालीको सुरक्षा आवश्यकता बढ्छ। कृत्रिम बौद्धिकताको प्रयोग बढ्छ भने नयाँ प्रकारका आक्रमण पहिचान गर्ने प्रविधिको आवश्यकता बढ्छ।
यसरी डिजिटल अर्थतन्त्र जति फैलिन्छ, साइबर सुरक्षा त्यसको अनिवार्य पूर्वाधार बन्दै जान्छ।
अब साइबर सुरक्षा खर्च होइन, व्यवसायको पूर्वाधार
नेपालमा साइबर सुरक्षालाई लामो समयसम्म सूचना प्रविधि विभाग वा प्राविधिक कर्मचारीको जिम्मेवारीका रूपमा हेरियो। अब त्यो सोच विस्तार गर्नुपर्ने अवस्था आएको छ।
साइबर आक्रमण हुँदा कम्पनीको कारोबार रोकिन्छ भने त्यो सूचना प्रविधिको समस्या मात्र होइन, व्यापारको समस्या हो। ग्राहकको डाटा चोरी हुँदा त्यो कम्प्युटरको समस्या मात्र होइन, कम्पनीको प्रतिष्ठा र कानुनी दायित्वको समस्या हो। भुक्तानी प्रणाली बन्द हुँदा त्यो प्राविधिक समस्या मात्र होइन, नगद प्रवाह र बजारको समस्या हो।
पछिल्लो समयको ब्रोकर प्रणालीमाथिको आक्रमणले यही जोखिम देखाइसकेको छ। एउटा डिजिटल पूर्वाधारमा आएको समस्या कसरी पूरै बजारसम्म पुग्न सक्छ भन्ने उदाहरण त्यसले दिएको छ।
त्यसैले कम्पनीको सञ्चालक समितिदेखि प्रमुख कार्यकारी अधिकृतसम्म साइबर जोखिमलाई व्यवसायिक जोखिमका रूपमा बुझ्नुपर्ने अवस्था आएको छ।
नेपाल राष्ट्र बैंकले भुक्तानी प्रणालीका लागि जोखिम व्यवस्थापन, घटना विश्लेषण र व्यवसाय निरन्तरता योजनामा जोड दिन थालेको छ। बीमा क्षेत्रमा साइबरसम्बन्धी नयाँ उत्पादन आउन थालेका छन्। राष्ट्रिय साइबर सुरक्षा केन्द्रले जोखिम परीक्षण र साइबर ड्रिललाई अघि बढाइरहेको छ।
नेपाल प्रहरीले अपराध अनुसन्धानमा कृत्रिम बौद्धिकता र उन्नत विश्लेषण प्रयोग गर्ने संरचना विकास गरिरहेको छ।
यी सबै घटनालाई एउटै ठाउँमा राखेर हेर्दा नेपालमा साइबर सुरक्षा अब भविष्यको व्यवसाय होइन, बिस्तारै वर्तमानको आवश्यकता बनिरहेको देखिन्छ।
अपराधीले डिजिटल संसारमा पैसा खोजिरहेका छन्। कम्पनीले त्यही संसारमा ग्राहक खोजिरहेका छन्। सरकारले त्यही संसारमा सेवा दिइरहेको छ। बैंक र वित्तीय संस्थाले त्यही संसारमा कारोबार गरिरहेका छन्। नागरिकले त्यही संसारमा आफ्नो पैसा, पहिचान र व्यक्तिगत विवरण राखिरहेका छन्।
अब त्यस संसारको सुरक्षाका लागि कति पैसा खर्च हुन्छ, त्यो प्रश्न मात्र होइन। त्यस पैसाबाट नेपालमा कति नयाँ कम्पनी जन्मिन्छन्, कति रोजगारी सिर्जना हुन्छ, कति प्रविधि विकास हुन्छ र नेपालले क्षेत्रीय बजारमा साइबर सुरक्षा सेवा बेच्न सक्छ कि सक्दैन भन्ने प्रश्न पनि महत्वपूर्ण हुँदै गएको छ।
साइबर अपराधले नेपाललाई ठूलो जोखिम दिएको छ। त्यही जोखिमले एउटा नयाँ व्यवसायिक बजार पनि खोलिदिएको छ।
सुरक्षा परीक्षणदेखि साइबर बीमासम्म, परामर्शदेखि डिजिटल फरेन्सिकसम्म र निगरानीदेखि कृत्रिम बौद्धिकतामा आधारित सुरक्षा प्रणालीसम्म अब साइबर सुरक्षा आफैं एउटा उद्योग बन्ने चरणमा प्रवेश गरिरहेको छ।
तर यो बजार कति ठूलो हुन्छ भन्ने निर्धारण अपराधको संख्या मात्रले गर्ने छैन।
कम्पनीले जोखिमलाई कति गम्भीर रूपमा लिन्छन्, नियामकले कस्तो मापदण्ड बनाउँछ, बीमा बजारले कस्ता उत्पादन ल्याउँछ, नेपालले कति दक्ष जनशक्ति उत्पादन गर्छ र स्थानीय कम्पनीले विश्वस्तरीय सुरक्षा सेवा दिन सक्छन् कि सक्दैनन् भन्ने कुराले यसको भविष्य निर्धारण गर्नेछ।
अन्ततः डिजिटल अर्थतन्त्रको सबैभन्दा ठूलो प्रश्न प्रविधि कति छिटो फैलियो भन्ने होइन, त्यसलाई कति सुरक्षित रूपमा सञ्चालन गर्न सकियो भन्ने हो।
नेपाल डिजिटल कारोबार र डिजिटल सेवाको विस्तारतर्फ अघि बढिरहेको अवस्थामा साइबर सुरक्षा अब थप खर्चको सूचीमा राखिने विषय मात्र रहेन, व्यवसाय टिकाइराख्ने आधारभूत पूर्वाधार बन्न थालेको छ।