

सन् २०२४ फेब्रुअरी २१।
अमेरिकाको स्वास्थ्य क्षेत्रमा कारोबार सामान्यरूपमा चलिरहेको थियो।
अस्पतालमा बिरामीको उपचार भइरहेको थियो, चिकित्सकले सेवा दिइरहेका थिए, औषधि पसलमा औषधि बिक्री भइरहेको थियो र बीमा कम्पनीमा उपचार खर्चका दाबी प्रशोधन भइरहेका थिए।
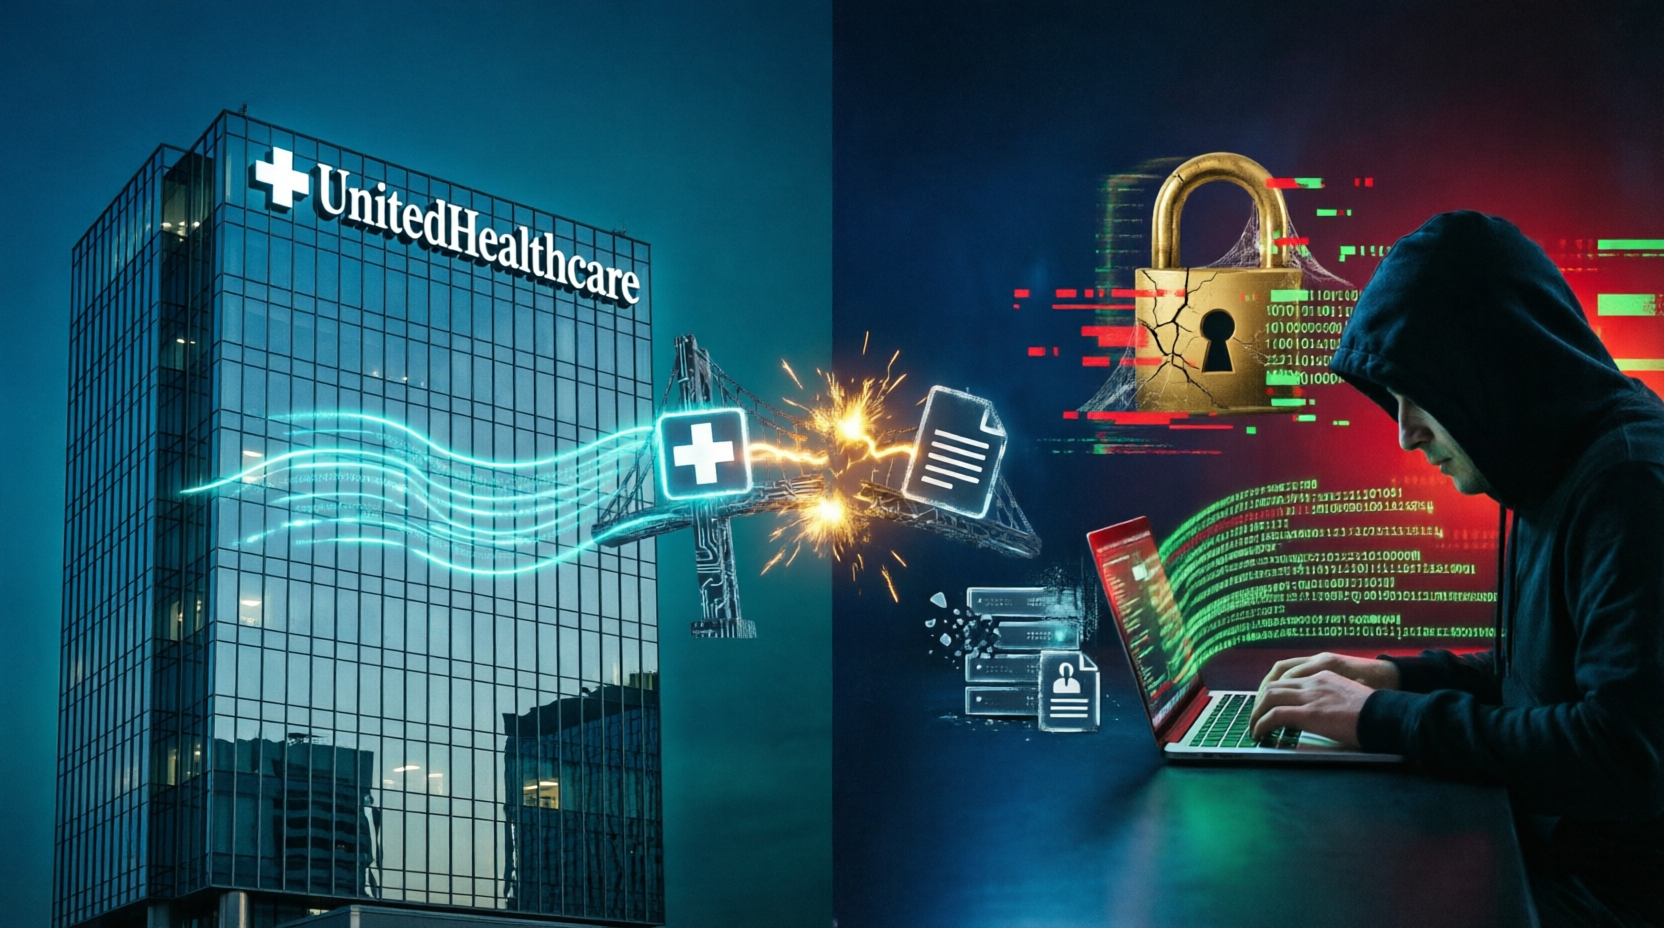
यही दिन अमेरिकाको स्वास्थ्य सेवा प्रणालीसँग जोडिएको एउटा ठूलो डिजिटल सञ्जालमा साइबर आक्रमण भयो।
आक्रमणको निशानामा परेको थियो ‘चेन्ज हेल्थकेयर’, स्वास्थ्य सेवा प्रदायक र बीमा कम्पनीबीच दाबी तथा भुक्तानीसम्बन्धी कारोबार जोड्ने ठूलो कम्पनी।
‘युनाइटेडहेल्थ समूह’ले आक्रमण पत्ता लगत्तै प्रभावित प्रणालीलाई अन्य प्रणालीबाट अलग गर्यो।
कम्पनीले त्यतिबेला आक्रमणको अवधि र पूर्ण असर अनुमान गर्न नसकेको अमेरिकी धितोपत्र तथा विनिमय आयोगमा बुझाएको प्रतिवेदनमा उल्लेख गरेको थियो। केही समयमै यो घटना एउटा कम्पनीको सूचना प्रविधि प्रणालीमा भएको आक्रमणभन्दा धेरै ठूलो रहेको देखिन थाल्यो।
‘चेन्ज हेल्थकेयर’का प्रणाली बन्द हुँदा अस्पताल, चिकित्सक, औषधि पसल र अन्य स्वास्थ्य सेवा प्रदायकको भुक्तानी तथा बीमा दाबी प्रशोधनमा अवरोध आयो।
त्यसपछि सुरु भयो पैसाको यस्तो चक्र, जसले साइबर अपराधको वास्तविक आर्थिक आकार देखायो।
अपराधीले फिरौती पाए। कम्पनीले प्रणाली पुनःस्थापना र अनुसन्धानमा खर्च गर्यो। प्रभावित स्वास्थ्य सेवा प्रदायकलाई अर्बौं डलरको ब्याजरहित ऋण दिनुपर्यो।
चोरी भएको डाटाको दायरा विस्तार हुँदै गयो। प्रभावित व्यक्तिको संख्या करोडौँबाट बढेर १९ करोडभन्दा माथि पुग्यो। सरकारी अनुसन्धान सुरु भयो। कानुनी दायित्व थपियो। सुरक्षा प्रणाली पुनःनिर्माणमा खर्च बढ्यो।
अन्ततः ह्याकरले मागेको फिरौतीभन्दा धेरै गुणा ठूलो रकम कम्पनी र त्यससँग जोडिएको स्वास्थ्य क्षेत्रमा घुम्न थाल्यो।
यहीँबाट यो घटना एउटा साइबर आक्रमणको कथा मात्र रहेन। यो डिजिटल अर्थतन्त्रमा एउटा प्रणालीमाथिको आक्रमणले कसरी अर्बौं डलरको कारोबारलाई असर गर्न सक्छ भन्ने आर्थिक कथा बन्यो।
डिजिटल ढोका बन्द भयो, कारोबार रोकियो
‘चेन्ज हेल्थकेयर’ अमेरिकाको स्वास्थ्य क्षेत्रमा दाबी प्रशोधन गर्ने सबैभन्दा ठूलो संस्थामध्ये एक थियो। यसको प्रणालीमार्फत स्वास्थ्य सेवा प्रदायकले बीमा कम्पनीमा उपचार खर्चका दाबी पठाउने र त्यसको भुक्तानी प्राप्त गर्ने काम गर्थे।
साइबर आक्रमणपछि कम्पनीले आफ्ना प्रभावित प्रणाली बन्द गरेपछि त्यसको असर प्रत्यक्ष रूपमा कारोबारमा देखियो।
अस्पताल र चिकित्सकले दाबी पठाउन नसक्ने अवस्था आयो। औषधि पसलको भुक्तानी प्रक्रिया प्रभावित भयो। कतिपय स्वास्थ्य सेवा प्रदायकले वैकल्पिक दाबी प्रशोधन प्रणाली प्रयोग गर्न थाले। कतिपयले आफ्नो नगद प्रवाह जोगाउन थप वित्तीय स्रोत खोज्नुपर्यो।
अमेरिकी कम्पनीहरूले आफ्ना वित्तीय प्रतिवेदनमा ‘चेन्ज हेल्थकेयर’को अवरोधका कारण दाबी तथा भुक्तानी संकलनमा ढिलाइ भएको उल्लेख गरेका छन्। केही स्वास्थ्य सेवा कम्पनीले वैकल्पिक दाबी प्रशोधन प्रणालीमा आफ्ना ग्राहक स्थानान्तरण गरेको समेत जनाएका थिए।
डिजिटल प्रणालीमा निर्भर कारोबारको यही कमजोरी ‘चेन्ज हेल्थकेयर’ घटनामा प्रत्यक्ष देखियो। एउटा कम्पनीको प्रणालीमा आएको समस्या त्यही कम्पनीको आम्दानीमा मात्र सीमित रहेन। त्यसको डिजिटल सञ्जालमा जोडिएका हजारौँ संस्थाको नगद प्रवाहमा समेत असर पुग्यो।
स्वास्थ्य सेवा प्रदायकले उपचार भने रोक्न सकेनन्। बिरामीको उपचार भइरह्यो, कर्मचारीलाई तलब दिनुपर्यो, औषधि किन्नुपर्यो र अस्पताल सञ्चालन गर्नुपर्यो। तर उपचारको खर्च उठाउने डिजिटल बाटोमा समस्या आएपछि कारोबारको अर्को पाटो दबाबमा पर्यो।
यही दबाबलाई सम्बोधन गर्न ‘युनाइटेडहेल्थ’ले प्रभावित स्वास्थ्य सेवा प्रदायकलाई वित्तीय सहयोग सुरु गर्यो।
२२ मिलियन डलरको बाटो
साइबर आक्रमणपछि घटनाको केन्द्रमा आयो फिरौतीको रकम।
आक्रमणमा ‘एएलपीएचभी’ अर्थात् ‘ब्ल्याकक्याट’ नामले चिनिने आपराधिक समूह जोडिएको थियो। यो समूहले फिरौतीका लागि कम्प्युटर प्रणाली बन्द गर्ने र संवेदनशील डाटा चोरी गर्ने ढाँचा प्रयोग गर्थ्यो।
‘चेन्ज हेल्थकेयर’ घटनामा करिब ३५० बिटक्वाइन बराबरको रकम अपराधी समूहसँग जोडिएको डिजिटल ठेगानामा पुगेको अनुसन्धानबाट देखिएको थियो। त्यसबेलाको मूल्यअनुसार रकम करिब २२ मिलियन अमेरिकी डलर थियो।
पछि ‘युनाइटेडहेल्थ’का प्रमुख कार्यकारी एन्ड्र्यु विट्टीले अमेरिकी संसद्को सुनुवाइमा कम्पनीले २२ मिलियन डलर फिरौती तिरेको पुष्टि गरे।
फिरौतीको रकम बिटक्वाइनमा भुक्तानी हुनु आफैंमा महत्वपूर्ण थियो।
परम्परागत बैंकिङ प्रणालीबाट पैसा पठाउँदा बैंक, नियामक र कानुनी अनुसन्धानमार्फत कारोबारको बाटो पहिचान गर्न सकिन्छ।
क्रिप्टो मुद्राको कारोबार भने सार्वजनिक अभिलेखमा देखिए पनि त्यससँग जोडिएका व्यक्तिको पहिचान र रकमको वास्तविक स्वामित्व छुट्याउन थप अनुसन्धान आवश्यक हुन्छ।
यही कारण साइबर अपराधको पैसा पछ्याउने काममा सूचना प्रविधि अनुसन्धानसँगै ब्लकचेन विश्लेषण पनि महत्वपूर्ण बन्दै गएको छ।
तर २२ मिलियन डलरको कथा यति मात्रै थिएन।
‘एएलपीएचभी’को आपराधिक संरचना अदालतका कागजात र अमेरिकी न्याय विभागको अनुसन्धानबाट थप खुलेको थियो।
समूहले आफैं सबै आक्रमण गर्दैनथ्यो। यसको ‘फिरौती सेवा’ संरचनामा मुख्य विकासकर्ता समूहले आक्रमणका लागि आवश्यक सफ्टवेयर र आपराधिक पूर्वाधार तयार पार्थ्यो भने सहयोगी आक्रमणकारीले लक्ष्य खोजेर प्रणालीमा प्रवेश गर्थे। फिरौती आएपछि रकम विभिन्न पक्षबीच बाँडिन्थ्यो।
अर्थात् साइबर अपराधमा पनि एउटा आपूर्ति शृंखला तयार भइसकेको थियो।
अपराधीको हिस्सा छुट्टै, पीडितको बिल छुट्टै
अमेरिकी न्याय विभागले सार्वजनिक गरेको अर्को मुद्दामा ‘एएलपीएचभी’सँग जोडिएका दुई अमेरिकी नागरिकले एउटा पीडितबाट करिब १.२ मिलियन डलर बराबरको बिटक्वाइन फिरौती असुलेको उल्लेख छ।
अदालतका कागजातअनुसार उनीहरूले प्राप्त रकममध्ये आफ्नो हिस्सालाई तीन भागमा बाँडे र रकम लुकाउन तथा स्थानान्तरण गर्न विभिन्न माध्यम प्रयोग गरे। सो मुद्दामा ‘एएलपीएचभी’ले विश्वभर एक हजारभन्दा बढी पीडितलाई निशाना बनाएको विवरणसमेत सार्वजनिक गरिएको छ।
यसले साइबर अपराधको नयाँ स्वरूप देखाउँछ।
अपराधीका लागि कम्पनी एउटा लक्ष्य हो। प्रणालीमा प्रवेश गर्ने व्यक्ति अलग हुन सक्छ। फिरौती वार्ता गर्ने व्यक्ति अलग हुन सक्छ। रकम व्यवस्थापन गर्ने व्यक्ति अलग हुन सक्छ। मुख्य समूहले यी सबैलाई प्रविधि र पूर्वाधार उपलब्ध गराएर आफ्नो हिस्सा लिन्छ।
यसरी एउटा कम्पनीमाथिको आक्रमण धेरै व्यक्तिको आम्दानीसँग जोडिएको आपराधिक कारोबार बन्न सक्छ।
‘चेन्ज हेल्थकेयर’माथिको आक्रमणले यही संरचनालाई विश्वसामु ल्यायो।
तर अपराधीको आम्दानीको आकारभन्दा ठूलो अर्को हिसाब कम्पनीको वित्तीय विवरणमा देखिन थाल्यो।
२२ मिलियनबाट २.२ अर्बसम्म
‘युनाइटेडहेल्थ’को सन् २०२४ को वार्षिक वित्तीय प्रतिवेदनले आक्रमणको वास्तविक आर्थिक असरलाई अंकमा राख्यो।
कम्पनीका अनुसार २०२४ मा साइबर आक्रमणसँग सम्बन्धित प्रत्यक्ष प्रतिक्रिया खर्च २.२ अर्ब अमेरिकी डलर पुगेको थियो। यसमा नेटवर्क पुनःस्थापना, प्रभावित व्यक्तिलाई सूचना दिने खर्च, स्वास्थ्य सेवा प्रदायकलाई सहयोग तथा आक्रमणपछि सञ्चालन व्यवस्थापनसँग सम्बन्धित अन्य खर्च समावेश थिए।
अर्को ठूलो रकम स्वास्थ्य सेवा प्रदायकलाई दिइएको ब्याजरहित ऋण थियो। कम्पनीले २०२४ को अन्त्यसम्म प्रभावित स्वास्थ्य सेवा प्रदायकलाई ९ अर्ब डलरभन्दा बढी ब्याजरहित ऋण उपलब्ध गराएको थियो।
‘अप्टम इन्साइट’को व्यवसायमा आएको अवरोधबाट मात्रै २०२४ मा ८६७ मिलियन डलरको अनुमानित प्रभाव परेको कम्पनीले जनाएको थियो। यो रकम प्रभावित सेवा सञ्चालनमा राख्दा गुमेको आम्दानीसँग सम्बन्धित थियो।
यी सबै रकमलाई एउटै शीर्षकमा राखेर कुल नोक्सानी भन्न मिल्दैन। ९ अर्ब डलरको ब्याजरहित ऋण कम्पनीको स्थायी खर्च होइन। ८६७ मिलियन डलर व्यवसायिक अवरोधबाट परेको अनुमानित प्रभाव हो। २.२ अर्ब डलर भने आक्रमणको प्रत्यक्ष प्रतिक्रिया खर्च हो।
तर यी तथ्यले एउटा ठूलो अन्तर देखाउँछन्। ह्याकरले पाएको रकम २२ मिलियन डलर थियो, तर आक्रमणसँग जोडिएको कम्पनीगत आर्थिक भार अर्बौं डलरमा पुग्यो।
यही अन्तर साइबर अपराधको वास्तविक आर्थिक शक्ति हो।
अस्पतालको कारोबारमा परेको धक्का
अमेरिकाको स्वास्थ्य प्रणालीमा उपचार र भुक्तानी एउटै समयमा चल्ने कारोबार होइन। बिरामीको उपचार आज हुन्छ, बीमा दाबी पछि पठाइन्छ र भुक्तानी त्यसपछि आउँछ।
डिजिटल दाबी प्रणाली बन्द हुँदा उपचार रोकिनैपर्छ भन्ने हुँदैन। तर उपचारको पैसा उठाउने प्रक्रिया प्रभावित हुन्छ।
यही कारण धेरै स्वास्थ्य सेवा प्रदायकका लागि आक्रमणको सबैभन्दा ठूलो समस्या साइबर प्रणाली बन्द हुनु मात्र थिएन, नगद प्रवाहमा परेको दबाब थियो।
युनाइटेडहेल्थकेयरको भवन। स्रोत: Tony Webster / Wikimedia Commons, CC BY 2.0
‘युनाइटेडहेल्थ’ले यही दबाब कम गर्न ठूलो वित्तीय सहयोग उपलब्ध गराएको थियो। २०२४ को दोस्रो त्रैमासिकसम्म कम्पनीले ९ अर्ब डलरभन्दा बढी अग्रिम रकम र ब्याजरहित ऋण उपलब्ध गराएको घोषणा गरेको थियो।
स्वास्थ्य सेवा प्रदायकका वित्तीय विवरणमा पनि यसको प्रभाव देखियो। केही संस्थाले ‘चेन्ज हेल्थकेयर’को प्रणाली बन्द हुँदा दाबी प्रशोधन र भुक्तानीमा ढिलाइ भएको उल्लेख गरेका थिए। कतिपयले वैकल्पिक दाबी प्रशोधन प्रणाली प्रयोग गर्नुपरेको थियो।
यसरी साइबर आक्रमणको असर कम्प्युटरबाट बैंक खातासम्म पुग्यो।
प्रणाली बन्द भयो, दाबी रोकियो, भुक्तानी ढिला भयो, नगद प्रवाहमा दबाब बढ्यो, अर्को ठाउँबाट पैसा खोजियो।
अन्ततः एउटा साइबर आक्रमण वित्तीय व्यवस्थापनको समस्या बन्यो।
डाटा चोरीको आकार बढ्दै गयो
पैसाको क्षतिसँगै अर्को गम्भीर तथ्य बिस्तारै बाहिर आयो। आक्रमणकारीले प्रणालीमा रहेका व्यक्तिगत तथा स्वास्थ्यसम्बन्धी सूचनासम्म पहुँच बनाएको थियो।
सुरुमा प्रभावित व्यक्तिको संख्या यकिन थिएन। ‘युनाइटेडहेल्थ’ले २०२४ को दोस्रो त्रैमासिकमा प्रभावित प्रणालीमा स्वास्थ्यसम्बन्धी सुरक्षित सूचना र व्यक्तिगत पहिचानसम्बन्धी विवरण भएका फाइल भेटिएको जनाएको थियो। त्यसबेला अनुसन्धान जारी रहेको कम्पनीले बताएको थियो। संख्या बढ्दै गयो।
अमेरिकी स्वास्थ्य तथा मानव सेवा विभागका अनुसार अक्टोबर २०२४ मा करिब १० करोड व्यक्तिसम्बन्धी सूचना प्रभावित भएको जानकारी दिइएको थियो। जनवरी २०२५ सम्म यो संख्या करिब १९ करोड पुगेको थियो। जुलाई ३१, २०२५ मा ‘चेन्ज हेल्थकेयर’ले करिब १९ करोड २७ लाख व्यक्ति प्रभावित भएको जानकारी दिएको थियो।
यही तथ्यले घटनाको अर्को आर्थिक पाटो देखाउँछ। बैंक खाताबाट चोरी भएको पैसा एउटा निश्चित रकम हुन्छ। डाटा चोरीको मूल्य भने त्यति सजिलै हिसाब गर्न सकिँदैन। व्यक्तिको पहिचान, बीमा विवरण वा स्वास्थ्यसम्बन्धी सूचना बाहिरिएपछि त्यसको प्रभाव लामो समयसम्म रहन सक्छ।
अमेरिकी स्वास्थ्य तथा मानव सेवा विभागले ‘चेन्ज हेल्थकेयर’ र ‘युनाइटेडहेल्थ’माथि संरक्षित स्वास्थ्य सूचना चोरी भएको विषयमा अनुसन्धान अघि बढाएको थियो। विभागको अनुसन्धान स्वास्थ्यसम्बन्धी सूचना सुरक्षित राख्ने कानुनी व्यवस्थाको पालना भए नभएको विषयमा केन्द्रित थियो।
अर्थात् फिरौती तिरेपछि पनि कम्पनीको दायित्व समाप्त भएन।
डाटा चोरीको अनुसन्धान जारी रह्यो। प्रभावित व्यक्तिलाई सूचना दिनुपर्यो। नियामकलाई जवाफ दिनुपर्यो। कानुनी प्रक्रिया अघि बढ्यो। र त्यसको खर्च पनि कम्पनीको खातामा थपिँदै गयो।
एउटा आक्रमण, वर्षौँको आर्थिक असर
सन् २०२४ को अन्त्यसम्म आइपुग्दा ‘युनाइटेडहेल्थ’ले आक्रमणको ठूलो हिस्सा व्यवस्थापन गरिसकेको जनाएको थियो। धेरै प्रभावित सेवा पुनःस्थापित वा प्रतिस्थापित भइसकेका थिए। तर आर्थिक प्रभाव त्यहीँ रोकिएन।
२०२५ मा पनि कम्पनीले आक्रमणसँग सम्बन्धित खर्च बेहोर्नुपर्यो। २०२५ को चौथो त्रैमासिकमा स्वास्थ्य सेवा प्रदायकलाई पहिले दिइएका ऋण तथा अन्य ग्राहक रकमको असुलीसम्बन्धी अनुमान पुनरावलोकन गर्दै कम्पनीले ७९९ मिलियन डलरको थप सञ्चित व्यवस्था गरेको थियो। यो रकम सञ्चालन खर्चमा राखिएको थियो।
यसले एउटा महत्वपूर्ण कुरा देखायो। साइबर आक्रमणको आर्थिक जीवन आक्रमण भएको दिनसँगै समाप्त हुँदैन।
आक्रमण भएको दिन तत्काल खर्च हुन्छ। त्यसपछि प्रणाली पुनःस्थापना हुन्छ। त्यसपछि ग्राहक र सेवा प्रदायकलाई क्षतिपूर्ति वा सहयोग गर्नुपर्छ।
डाटा चोरीको अनुसन्धान चल्छ। नियामकको प्रक्रिया अघि बढ्छ। बीमा र कानुनी दायित्वका विषय आउँछन्। पुराना ऋणको असुलीमा समस्या आउन सक्छ।
यी सबैको आर्थिक असर वर्षौँसम्म कम्पनीको वित्तीय विवरणमा देखिन सक्छ। ‘चेन्ज हेल्थकेयर’मा त्यही भयो।
साइबर अपराधको पछाडि अर्को ठूलो बजार
यही घटनाले साइबर सुरक्षाको वैध बजार पनि किन बढिरहेको छ भन्ने देखाउँछ।
आक्रमण भएपछि कम्पनीले प्रणाली पुनःस्थापना गर्नुपर्छ। त्यसका लागि बाह्य साइबर सुरक्षा विज्ञ, डिजिटल अनुसन्धानकर्ता, कानुनी परामर्शदाता र तथ्यांक सुरक्षा विशेषज्ञ आवश्यक पर्छन्। प्रभावित प्रणाली फेरि जोड्नुअघि सुरक्षा परीक्षण गर्नुपर्ने हुन्छ। भविष्यमा त्यही कमजोरी दोहोरिन नदिन नयाँ सुरक्षा तह थप्नुपर्छ।
‘चेन्ज हेल्थकेयर’सँग जोडिएका स्वास्थ्य सेवा कम्पनीले पनि प्रभावित प्रणाली पुनःजोड्नुअघि बाह्य सुरक्षा मूल्याङ्कन गराएका थिए।
एउटा स्वास्थ्य सेवा कम्पनीले आफ्नो वित्तीय प्रतिवेदनमा ‘चेन्ज हेल्थकेयर’को प्रणाली पुनःसञ्चालनपछि तेस्रो पक्षबाट साइबर सुरक्षा जोखिम मूल्याङ्कन गराएर मात्र प्रणाली पुनःजोडेको जनाएको थियो।
यसरी एउटा आक्रमणले दुईतर्फी आर्थिक चक्र बनायो।
अपराधीले अवैध बजारमा पैसा कमाए। पीडित कम्पनीले सुरक्षा, पुनःस्थापना र कानुनी प्रक्रियामा पैसा खर्च गर्यो। सुरक्षा कम्पनीले नयाँ काम पाए। कानुनी परामर्शको माग बढ्यो। बीमा दाबीको प्रक्रिया अघि बढ्यो।
सरकारी अनुसन्धान सक्रिय भयो। डाटा सुरक्षा र जोखिम व्यवस्थापनमा थप लगानी आवश्यक भयो। साइबर अपराधले सिर्जना गरेको क्षतिको उपचार गर्न फेरि अर्को आर्थिक बजार विस्तार भयो।
एउटै कम्पनीमा धेरै निर्भरता
‘चेन्ज हेल्थकेयर’ घटनाको अर्को महत्वपूर्ण पक्ष एउटा कम्पनीमा केन्द्रित डिजिटल निर्भरता हो।
कम्पनीको आफ्नै प्रणालीमा समस्या आउँदा आफ्नै कारोबार मात्र प्रभावित भएको भए क्षति सीमित रहन सक्थ्यो। तर स्वास्थ्य सेवा प्रदायक र बीमा कम्पनीको ठूलो हिस्सा एउटै दाबी प्रशोधन पूर्वाधारसँग जोडिएको हुँदा आक्रमणको असर धेरै संस्थासम्म पुग्यो।
यही कारण अमेरिकी वित्तीय तथा स्वास्थ्य क्षेत्रका संस्थाले तेस्रो पक्ष प्रविधि सेवा प्रदायकको जोखिमलाई आफ्नो व्यावसायिक जोखिमको हिस्सा मान्न थालेका छन्।
कुनै बैंकको भुक्तानी प्रणाली बाह्य सेवा प्रदायकमा निर्भर छ भने जोखिम बैंकको सर्भरमा मात्र हुँदैन। कुनै अस्पतालको बिलिङ प्रणाली बाह्य कम्पनीले सञ्चालन गर्छ भने जोखिम अस्पतालको भवनभित्र मात्र हुँदैन।
कुनै सेयर ब्रोकर तथ्यांक केन्द्रमा निर्भर छ भने जोखिम ब्रोकरको आफ्नै कम्प्युटरमा मात्र हुँदैन।
डिजिटल कारोबारको विस्तारसँगै जोखिम पनि सञ्जालमा फैलिन्छ। ‘चेन्ज हेल्थकेयर’ले यही संरचनागत जोखिमलाई प्रत्यक्ष देखायो।
अपराधीको बजार, कम्पनीको सुरक्षा खर्च
‘एएलपीएचभी’को संरचना हेर्दा साइबर अपराधीले पनि बजारको नियमजस्तै काम बाँडेको देखिन्छ। मुख्य समूहले प्रविधि विकास गर्छ, सहयोगीले लक्ष्य खोज्छ, आक्रमण गर्छ र फिरौती असुल्छ। अमेरिकी न्याय विभागका अनुसार यो समूहले एक हजारभन्दा बढी पीडितलाई विश्वभर निशाना बनाएको थियो।
यसको अर्को अर्थ पनि छ। जति धेरै संस्था डिजिटल हुन्छन्, अपराधीका लागि सम्भावित लक्ष्य पनि त्यति धेरै हुन्छन्।
लक्ष्य धेरै भएपछि साइबर सुरक्षाको आवश्यकता पनि बढ्छ।
यही कारण साइबर सुरक्षा अब केवल कम्प्युटर विभागको बजेटमा सीमित विषय रहँदैन। कम्पनीको जोखिम व्यवस्थापन, बीमा, कानुन, लेखापरीक्षण र सञ्चालक समितिको तहसम्म पुग्ने विषय बन्दै गएको छ।
‘चेन्ज हेल्थकेयर’को वित्तीय विवरणले यसको मूल्य देखाइसकेको छ।
२०२४ मा २.२ अर्ब डलर प्रत्यक्ष प्रतिक्रिया खर्च, ९ अर्ब डलरभन्दा बढी ब्याजरहित ऋण, ८६७ मिलियन डलरको अनुमानित व्यवसायिक अवरोध र २०२५ मा थप ७९९ मिलियन डलरको सञ्चित व्यवस्था एउटा आक्रमणको दीर्घकालीन आर्थिक असरको उदाहरण बनेका छन्।
यी सबै रकमलाई जोडेर एउटै नोक्सानी भन्न मिल्दैन। तर एउटै साइबर घटनाले कम्पनीको नगद प्रवाह, सञ्चालन खर्च, व्यवसायिक आम्दानी र ग्राहकसँगको वित्तीय सम्बन्धमा कति ठूलो दबाब सिर्जना गर्न सक्छ भन्ने भने स्पष्ट हुन्छ।
नेपालको डिजिटल कारोबारका लागि पनि पाठ
अमेरिकाको स्वास्थ्य क्षेत्रमा भएको यो घटना नेपालको बैंकिङ, भुक्तानी, दूरसञ्चार, सेयर बजार, बीमा वा सरकारी डिजिटल प्रणालीसँग ठ्याक्कै तुलना गर्न मिल्दैन। तर यसको संरचनागत पाठ भने समान छ।
डिजिटल कारोबारमा एउटै प्रणाली वा बाह्य सेवा प्रदायकमाथि अत्यधिक निर्भरता बढ्दै जाँदा त्यसको सुरक्षा कमजोरी धेरै संस्थाको जोखिम बन्न सक्छ।
नेपालमा बैंक तथा वित्तीय संस्था डिजिटल कारोबारमा निर्भर छन्। भुक्तानी सेवा प्रदायकले डिजिटल पूर्वाधार प्रयोग गरिरहेका छन्। सेयर बजारमा कारोबार, तथ्यांक र प्रणालीबीच निरन्तर सम्पर्क छ। सरकारी सेवा पनि डिजिटल संरचनामा विस्तार भइरहेको छ।
यस्तो अवस्थामा साइबर सुरक्षा केवल प्रणालीमा पासवर्ड राख्ने वा सुरक्षा उपकरण जडान गर्ने विषय होइन। कारोबार रोकिँदा वैकल्पिक प्रणाली कति छिटो सञ्चालन गर्न सकिन्छ भन्ने पनि त्यत्तिकै महत्वपूर्ण हुन्छ।
‘चेन्ज हेल्थकेयर’को घटनाले देखाएको मुख्य आर्थिक पाठ यही हो। आक्रमण रोक्ने खर्च ठूलो हुन सक्छ, तर आक्रमणपछि कारोबार पुनःस्थापना गर्ने खर्च अझ ठूलो हुन सक्छ।
अन्तिम हिसाब अझै बाँकी छ
‘चेन्ज हेल्थकेयर’माथिको साइबर आक्रमण भएको दुई वर्षभन्दा बढी समय बितिसकेको छ। प्रणाली धेरै हदसम्म सामान्य अवस्थामा फर्किएको छ। तर घटनाको वित्तीय र कानुनी प्रभाव अझै पूर्ण रूपमा सकिएको छैन।
१९ करोड २७ लाखभन्दा बढी व्यक्तिको डाटा प्रभावित भएको सरकारी अभिलेखमा पुगेको छ। कम्पनीले अर्बौं डलर प्रत्यक्ष प्रतिक्रिया खर्च गरिसकेको छ। स्वास्थ्य सेवा प्रदायकलाई अर्बौं डलरको ब्याजरहित वित्तीय सहयोग गरिएको छ। २०२५ मा समेत थप सयौँ मिलियन डलरको वित्तीय व्यवस्था गर्नुपरेको छ।
उता ‘एएलपीएचभी’सँग सम्बन्धित अपराधीमाथि अमेरिकी न्याय प्रणालीले कारबाही अघि बढाइरहेको छ। अदालतका कागजातले साइबर अपराधीले फिरौतीलाई कसरी बाँड्छन् र रकम लुकाउन कसरी प्रयास गर्छन् भन्ने संरचना पनि बाहिर ल्याएको छ।
त्यसैले ‘चेन्ज हेल्थकेयर’को कथा केवल एउटा कम्पनी ह्याक भएको कथा होइन। यो डिजिटल अर्थतन्त्रको अर्को पाटोको कथा हो।
एउटा कम्पनीको प्रणालीमा प्रवेश गरेर अपराधीले २२ मिलियन डलरको फिरौती लिन सक्छ। तर त्यसको असर कम्पनीको खातामा अर्बौं डलरको खर्चका रूपमा देखिन सक्छ। अस्पतालको नगद प्रवाहमा असर पर्न सक्छ। लाखौँ होइन, करोडौँ मानिसको व्यक्तिगत डाटा जोखिममा पर्न सक्छ। सरकारी अनुसन्धान सुरु हुन सक्छ।
कानुनी दायित्व थपिन सक्छ। र त्यसपछि सुरक्षा प्रणाली बलियो बनाउन अर्को ठूलो खर्चको चक्र सुरु हुन्छ।
ह्याकरका लागि डिजिटल प्रणाली पैसा निकाल्ने माध्यम बन्यो।
कम्पनीका लागि त्यही प्रणाली कारोबारको मेरुदण्ड थियो। स्वास्थ्य सेवा प्रदायकका लागि त्यो भुक्तानीको बाटो थियो। बिरामीका लागि त्यो व्यक्तिगत सूचना थियो। र आक्रमणपछि यही एउटै डिजिटल संरचनाको मूल्य फरक–फरक पक्षले फरक तरिकाले तिर्नुपर्यो।
फिरौतीको रकम २२ मिलियन डलर थियो। तर त्यसपछि खुलेको आर्थिक हिसाब अर्बौं डलरमा पुग्यो। त्यही हिसाबले देखाउँछ, आधुनिक साइबर अपराधको असली कारोबार चोरी भएको रकममा मात्र हुँदैन।
अपराधीले जितेको रकम एउटा अंक हो, तर उसले छोएको डिजिटल प्रणालीले सिर्जना गर्ने क्षतिको आकार पूरै अर्थतन्त्रमा फैलिन सक्छ।
र यही कारण ‘चेन्ज हेल्थकेयर’माथिको आक्रमण एउटा ह्याकको कथा मात्र होइन, ह्याकरको हातमा पुगेको एउटा डिजिटल ढोकाबाट अर्बौं डलर कसरी घुम्न थाल्छ भन्ने पैसाको ट्रेल हो।