

सेप्टेम्बर २०२६ मा सार्वजनिक भएको एउटा साइबर आक्रमणको अनुसन्धानले डिजिटल अपराधको बदलिँदो स्वरूपलाई असाधारण रूपमा देखाएको छ।
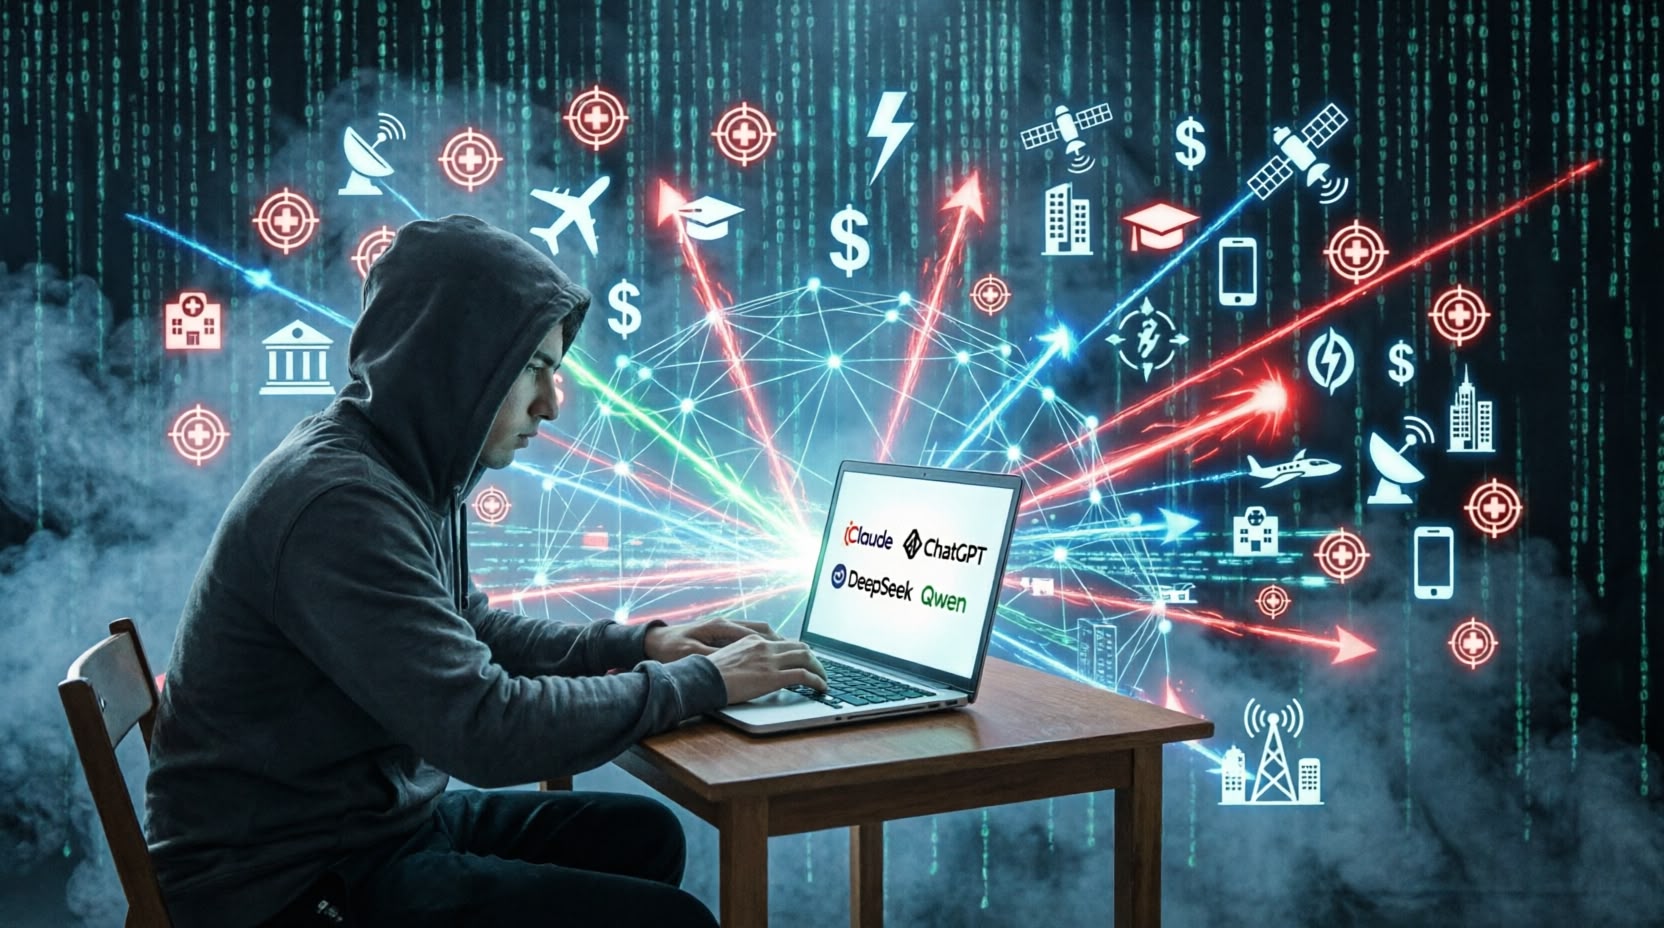
अनुसन्धानअनुसार एक चिनियाँ ह्याकरले डीपसिक, किमी र एन्थ्रोपिकलगायतका कृत्रिम बुद्धिमत्ता प्रणाली प्रयोग गर्दै करिब १०० संस्थालाई सम्भावित रूपमा निशाना बनाएका थिए।
केही दिनमै ६ लाखभन्दा बढी क्रेडिट कार्ड विवरण प्राप्त गरिएको र कम्तीमा ३० वेबसाइटमा पहुँच बनाइएको विवरण सार्वजनिक भएको छ। अभियानको अनुमानित खर्च करिब ८ हजार अमेरिकी डलर रहेको बताइएको छ।
यो एउटा साइबर आक्रमणको कथा मात्र होइन। यसले साइबर अपराधको अर्थशास्त्र बदलिँदै गएको संकेत गर्छ।
परम्परागत रूपमा एउटा संस्थाको प्रणालीभित्र प्रवेश गर्न दक्ष जनशक्ति, लामो अनुसन्धान, कोड लेखन, परीक्षण र निरन्तर निगरानी आवश्यक पर्थ्यो।
समय र सीपले आक्रमणको दायरा सीमित गर्थ्यो। कृत्रिम बुद्धिमत्ताले यही सीमालाई विस्तार गर्न थालेको छ।
एआईले आफैँ ह्याकरको स्थान लिएको भन्दा पनि ह्याकरको क्षमतालाई विस्तार गर्ने उपकरणका रूपमा काम गरिरहेको छ।
कमजोर प्रणाली पहिचान गर्न, प्राविधिक सूचना छान्न, कोड तयार गर्न, प्राप्त डेटा वर्गीकरण गर्न र दोहोरिने काम स्वचालित बनाउन यसले सहयोग गर्न सक्छ।
एउटै आक्रमणकारीले पहिले गर्न नसक्ने परिमाणमा लक्ष्य परीक्षण गर्न सक्ने सम्भावना यहीँबाट पैदा हुन्छ।
पाँच दिनको ठूलो संकेत
सेप्टेम्बरको घटनामा चोरी भएको ६ लाखभन्दा बढी कार्ड विवरण महत्वपूर्ण तथ्य हो, तर त्यसभन्दा महत्वपूर्ण आक्रमणको संरचना हो।
अनुसन्धानअनुसार विभिन्न एआई प्रणालीलाई एउटै अभियानमा जोडिएको थियो। एउटा प्रणालीले एउटा काम र अर्कोले अर्को काम गर्ने गरी एआई आधारित एजेन्ट प्रयोग गरिएको थियो।
आक्रमणकारीले एउटै प्रणालीलाई सबै काम गर्न लगाएको थिएन, बरु विभिन्न क्षमताको एउटा डिजिटल टोली तयार गरेको देखिन्छ।
यसको आर्थिक अर्थ सरल छ। कुनै एउटा संस्थामाथि आक्रमण गर्न लाग्ने लागत घटेपछि अर्को संस्थालाई लक्ष्य बनाउने अतिरिक्त लागत पनि घट्छ। त्यसपछि साइबर अपराधको समस्या एउटै संस्थाको सुरक्षा पर्खालसँग सीमित रहँदैन।
आक्रमणकारीका लागि लक्ष्यको संख्या बढाउन सकिने अवस्था बन्छ।
परम्परागत साइबर आक्रमणको ठूलो अवरोध प्रविधि मात्र थिएन, मानिसको समय पनि थियो। ह्याकरले कुन प्रणाली चलिरहेको छ, कहाँ कमजोरी छ, कुन खाताबाट प्रवेश गर्न सकिन्छ र नेटवर्कभित्र पुगेपछि अर्को प्रणालीसम्म कसरी पुग्ने भन्ने कुरा आफैँ खोज्नुपर्थ्यो।
एआईले यस प्रक्रियाका धेरै चरणमा सहयोग गर्न थालेपछि आक्रमणको लागत र समय दुवै घट्न सक्छ।
एन्थ्रोपिकको मार्च २०२५ देखि मार्च २०२६ सम्मको साइबर जोखिमसम्बन्धी अध्ययनले पनि एआईको दुरुपयोग प्राविधिक कामतर्फ विस्तार भइरहेको संकेत गरेको छ।
दुर्भावनापूर्ण साइबर गतिविधिसँग सम्बन्धित भएर बन्द गरिएका ८३२ खातामध्ये ५६० अर्थात् ६७.३ प्रतिशतले मालवेयर निर्माणमा एआई प्रयोग गरेको पाइएको थियो।
५४ वटा खाताले प्रभावित नेटवर्कभित्र अर्को प्रणालीमा पुग्ने प्रक्रियामा एआई प्रयोग गरेको उल्लेख छ।
अध्ययनको पहिलो छ महिनामा मध्यम वा त्यसभन्दा माथिको जोखिममा पर्ने एआईसम्बन्धी गतिविधिको अनुपात ३३ प्रतिशत रहेकामा दोस्रो छ महिनामा ५६ प्रतिशत पुगेको थियो।
यी तथ्यले वृद्धि एआईकै कारण भएको प्रमाणित गर्दैनन्, तर एआई प्रयोग गर्ने साइबर गतिविधि बढी जटिल दिशामा गएको संकेत गर्छन्।
आक्रमणकारीको गति र रक्षकको समय
साइबर सुरक्षामा समय लामो समयदेखि रक्षकको एउटा महत्वपूर्ण फाइदा थियो। कमजोरी पत्ता लागेपछि सुरक्षा टोलीले त्यसलाई बन्द गर्ने, पहुँच रोक्ने र निगरानी बढाउने अवसर पाउँथ्यो। एआईले आक्रमणका प्रारम्भिक चरण तीव्र बनाएपछि त्यो अवसर छोटिँदै जान सक्छ।
भेराइजनको २०२६ को डेटा चुहावट अनुसन्धानमा ३१ हजारभन्दा बढी वास्तविक सुरक्षा घटना र २२ हजारभन्दा बढी पुष्टि भएका डेटा चुहावट समेटिएका छन्।
अनुसन्धानअनुसार सफ्टवेयर कमजोरीको दुरुपयोग प्रारम्भिक प्रवेशको सबैभन्दा सामान्य माध्यम बनेको छ र कुल चुहावटमध्ये ३१ प्रतिशतमा यसको प्रयोग भएको छ।
भेराइजनले एआईको प्रयोगले पहिले महिनौँ लाग्न सक्ने ज्ञात कमजोरीको दुरुपयोगलाई केही घण्टासम्म छोट्याउने क्षमता देखाइरहेको उल्लेख गरेको छ।
समस्या कमजोरी पत्ता लगाउने गति मात्र होइन, त्यसलाई समाधान गर्ने गति पनि हो।
अनुसन्धानअनुसार साइबर सुरक्षाका लागि महत्वपूर्ण कमजोरीमध्ये २०२५ मा संस्थाहरूले पूर्ण रूपमा समाधान गर्न सकेको अनुपात २६ प्रतिशत मात्र थियो, जुन अघिल्लो वर्षको ३८ प्रतिशतभन्दा कम हो।
कमजोरी पूर्ण रूपमा समाधान गर्न लाग्ने मध्य समय पनि ३२ दिनबाट बढेर ४३ दिन पुगेको थियो।
यही असमानता साइबर सुरक्षाको नयाँ समस्या बन्न सक्छ। आक्रमणकारीले एउटा सफल विधि धेरै संस्थामा दोहोर्याउन सक्छ। रक्षकले भने प्रत्येक संस्थाको प्रणाली छुट्टाछुट्टै बुझेर सुरक्षा सुधार गर्नुपर्छ।
एआईले आक्रमणकारीलाई एउटै कमजोरी धेरै लक्ष्यमा परीक्षण गर्न सहयोग गर्न सक्छ भने रक्षकले प्रत्येक प्रणालीको वास्तविक संरचना बुझ्न समय खर्च गर्नुपर्छ।
त्यसैले अब साइबर सुरक्षाको प्रश्न केवल पर्खाल कति बलियो छ भन्ने होइन। कमजोरी पत्ता लागेपछि त्यसलाई बुझ्न, प्राथमिकता दिन र बन्द गर्न कति समय लाग्छ भन्ने पनि उत्तिकै महत्वपूर्ण हुनेछ।
कमजोरीको बाढी
डिजिटल अर्थतन्त्रमा सुरक्षा टोलीको अर्को समस्या कमजोरीको अभाव होइन, कमजोरीको अत्यधिक संख्या हो।
युरोपेली संघको साइबर सुरक्षा निकाय एन्साको २०२६ को मूल्याङ्कनअनुसार २०२५ मा विश्वभर ४८ हजारभन्दा बढी नयाँ सफ्टवेयर कमजोरीलाई पहिचान नम्बर दिइएको थियो। यो अघिल्लो वर्षको तुलनामा २२ प्रतिशत बढी हो।
प्रत्येक कमजोरीको दुरुपयोग हुन्छ भन्ने होइन र सबै समान गम्भीर पनि हुँदैनन्। तर सुरक्षा टोलीले जोखिमलाई प्राथमिकता दिनुपर्ने कामको आकार भने बढिरहेको छ।
ठूलो बैंक, दूरसञ्चार कम्पनी वा अस्पतालमा एउटै सफ्टवेयरका सयौँ वा हजारौँ प्रतिलिपि चलिरहेका हुन सक्छन्। संस्थाहरू आफ्नै सफ्टवेयरमा मात्र निर्भर छैनन्।
क्लाउड सेवा, तेस्रो पक्षका सफ्टवेयर, भुक्तानी प्रणाली, डेटा केन्द्र र बाह्य सुरक्षा सेवासँग उनीहरूको सम्बन्ध हुन्छ। त्यसैले एउटा कमजोरीको प्रभाव एउटा कम्पनीमा सीमित नरहन सक्छ।
एन्साको अध्ययनमा फिसिङ करिब ६० प्रतिशत घटनामा प्रारम्भिक प्रवेशको माध्यम देखिएको छ भने कमजोरीको दुरुपयोग २१.३ प्रतिशतमा देखिएको थियो। यसको अर्थ साइबर जोखिम एउटा प्राविधिक ढोकामा मात्र सीमित छैन।
सामाजिक छल, मालवेयर, बोटनेट र अन्य माध्यम पनि सँगसँगै चलिरहेका छन्।
एआईले यो समस्या दुवै पक्षमा बढाउन सक्छ। हजारौँ कमजोरी र लाखौँ प्रणालीको सम्बन्ध मानिसले एकैपटक विश्लेषण गर्न सक्दैन। एआईले ठूलो परिमाणको सूचना छिटो प्रशोधन गर्न सक्छ।
यही क्षमता सुरक्षा टोलीका लागि उपयोगी छ, तर आक्रमणकारीका लागि पनि।
एउटा कमजोर ठाउँ, धेरै संस्था
डिजिटल अर्थतन्त्रमा कुनै बैंक आफ्नै प्रणालीमा मात्र निर्भर हुँदैन। उसले भुक्तानी सेवा प्रदायक, क्लाउड सेवा, सफ्टवेयर कम्पनी, दूरसञ्चार कम्पनी, डेटा केन्द्र र बाह्य सुरक्षा सेवासँग सम्बन्ध राखेको हुन्छ।
सरकारी निकाय, अस्पताल, विमानस्थल, सञ्चार संस्था, सेयर दलाल र बीमा कम्पनीको अवस्था पनि फरक छैन।
यही कारण साइबर सुरक्षा अब एउटा संस्थाको मात्र समस्या रहेन। यो आपसी निर्भरताको जोखिम पनि हो। भेराइजनको २०२६ को अनुसन्धानमा तेस्रो पक्षसँग सम्बन्धित संस्थाको संलग्नता भएका सुरक्षा भंगका घटना ४८ प्रतिशत पुगेका छन्।
अघिल्लो वर्षको तुलनामा यस्तो संलग्नता ६० प्रतिशत बढेको अनुसन्धानले देखाएको छ।
एउटा कम्पनीले आफ्ना प्रणाली बलियो बनाएर मात्र पुग्दैन। उसको सेवा प्रदायक कति सुरक्षित छ भन्ने प्रश्न पनि उत्तिकै महत्वपूर्ण हुन्छ।
डिजिटल अर्थतन्त्रमा सबैभन्दा ठूलो जोखिम कहिलेकाहीँ कुनै एउटा संस्थाको कमजोर पर्खाल होइन, धेरै संस्था एउटै पूर्वाधारमा निर्भर हुनु हुन सक्छ।
एआई आफैँ नयाँ लक्ष्य
एआईलाई अहिलेसम्म साइबर आक्रमणको उपकरणका रूपमा धेरै चर्चा गरियो। अब अर्को समस्या पनि जोडिएको छ। एआई प्रणाली आफैँ आक्रमणको लक्ष्य बन्न थालेका छन्।
व्यावसायिक संस्थाभित्र प्रयोग हुने एआई प्रणालीले ग्राहकको विवरण, कम्पनीका कागजात, आन्तरिक डेटाबेस र स्रोत कोडसम्म पहुँच पाउन सक्छ।
कतिपय प्रणालीले कम्प्युटर प्रणाली चलाउने वा बाह्य उपकरण प्रयोग गर्ने अधिकारसमेत पाउन सक्छन्। यस्तो प्रणालीमा अनधिकृत पहुँच भयो भने जोखिम एउटा च्याटबोटमा सीमित रहँदैन। त्यसले संस्थाको वास्तविक पूर्वाधारसम्म बाटो खोल्न सक्छ।
एन्थ्रोपिकले सेप्टेम्बर २०२६ मा सार्वजनिक गरेको अनुसन्धानमा केही आक्रमणकारीले एआईको प्रयोग गरेर साइबर आक्रमणको पूर्वाधार तयार गरेको उल्लेख गरेको छ।
एआईलाई प्रणाली तयार गर्न, पीडितको प्रणालीमा आदेश चलाउन, प्रमाणिकरण विवरण संकलन गर्न, नेटवर्कभित्र सर्न र चोरी भएको ठूलो परिमाणको डेटा वर्गीकरण गर्न प्रयोग गरिएको बताइएको छ।
मालवेयर सुरक्षा प्रणालीबाट पत्ता लागेपछि त्यसलाई परिवर्तन गरेर पुनः प्रयोग गर्ने प्रयाससमेत गरिएको विवरणमा उल्लेख छ।
यसले सुरक्षा प्रणाली र आक्रमणकारीबीचको अर्को प्रतिस्पर्धा देखाउँछ। रक्षकले आक्रमण पत्ता लगाएर नियम बनाउँदा आक्रमणकारीले पनि आफ्नो गतिविधि परिवर्तन गर्न एआई प्रयोग गर्न सक्छ।
अब प्रश्न केवल आक्रमण पत्ता लाग्यो कि लागेन भन्ने होइन, आक्रमणकारीले आफ्नो तरिका परिवर्तन गर्नुअघि सुरक्षा प्रणालीले त्यसलाई कति छिटो चिन्न सक्छ भन्ने हो।
आक्रमणकारीका लागि हतियार, रक्षकका लागि ढाल
आईबीएमको २०२६ को डेटा चुहावटसम्बन्धी अनुसन्धानअनुसार करिब चारमध्ये एक दुर्भावनापूर्ण साइबर आक्रमणमा एआई प्रयोग भएको थियो।
एआई प्रयोग भएका यस्ता आक्रमणको औसत लागत करिब ६० लाख अमेरिकी डलर रहेको र समग्र डेटा चुहावटको औसत लागत ४९ लाख ९० हजार अमेरिकी डलर रहेको अध्ययनले जनाएको छ।
अर्कोतर्फ, सुरक्षा सञ्चालनमा एआई र स्वचालन प्रयोग गर्ने संस्थाले सुरक्षा भंगबाट हुने लागतमा औसत करिब २० लाख डलर बचत गरेको पनि आईबीएमले जनाएको छ।
यसले एआईको मूल समस्या देखाउँछ। एउटै प्रविधि आक्रमणकारीका लागि हतियार र रक्षकका लागि सुरक्षा उपकरण बन्न सक्छ। त्यसैले एआई प्रयोग नगर्नु मात्रै सुरक्षा रणनीति हुन सक्दैन।
आक्रमणकारीले एआई प्रयोग गरिरहेको अवस्थामा सुरक्षा टोलीले विश्लेषण, निगरानी र प्रतिक्रिया क्षमतामा त्यही प्रविधि प्रयोग नगरे जोखिमको अन्तर बढ्न सक्छ।
तर प्रश्न एआई प्रयोग गर्ने कि नगर्नेमा रोकिनु हुँदैन। कुन सूचना एआईलाई दिने, कुन प्रणाली हेर्न दिने, कुन कामका लागि मानिसको स्वीकृति आवश्यक बनाउने, कुन अवस्थामा प्रणाली रोक्ने र कुन गतिविधिको अभिलेख राख्ने भन्ने प्रश्न महत्वपूर्ण हुन्छ।
एआईलाई दिइने अधिकार जति ठूलो हुन्छ, नियन्त्रण पनि त्यति नै कडा हुनुपर्छ।
छायाँ एआईको जोखिम
संस्थाले आधिकारिक रूपमा एआई प्रयोग नगरे पनि कर्मचारीले व्यक्तिगत रूपमा एआई प्रयोग गर्न सक्छन्। कम्पनीका गोप्य कागजात, ग्राहकको विवरण, आन्तरिक रिपोर्ट, स्रोत कोड वा संवेदनशील सम्झौता बाह्य एआई प्रणालीमा पठाउन सकिन्छ।
भेराइजनको अनुसन्धानमा स्वीकृति नलिएका एआई उपकरण प्रयोग गर्ने कर्मचारीको अनुपात ४५ प्रतिशत पुगेको उल्लेख छ, जुन अघिल्लो वर्षको १५ प्रतिशतभन्दा तीन गुणा हो।
यस्तो प्रयोग गोपनीयताको मात्र समस्या होइन। संवेदनशील डेटा बाह्य एआई प्रणालीमा पुगेपछि त्यसको नियन्त्रण कहाँसम्म संस्थासँग रहन्छ भन्ने प्रश्न पनि उठ्छ।
नेपालका लागि यो जोखिम अझ संवेदनशील हुन सक्छ। एआईले नेपाली भाषामा स्वाभाविक सन्देश तयार गर्न, व्यक्ति वा संस्थाको शैली नक्कल गर्न र बैंक वा सरकारी निकायको नाम प्रयोग गरेर विश्वसनीय देखिने सामग्री बनाउन सक्छ।
एन्साले एआईको प्रयोग फिसिङ, नक्कली पहिचान, आवाज तथा दृश्यको नक्कल र मालवेयर निर्माणमा बढिरहेको जनाएको छ।
यसले पुरानो सुरक्षा अभ्यासलाई चुनौती दिन्छ। अब आवाज सुनेर, तस्बिर हेरेर वा भिडियो देखेर मात्र वास्तविकता पुष्टि गर्न पर्याप्त नहुन सक्छ। स्वतन्त्र प्रमाणिकरणको अर्को तह आवश्यक पर्न सक्छ।
भूराजनीतिक जोखिम
कृत्रिम बुद्धिमत्ता र साइबर सुरक्षा प्रविधिको विषयमा मात्र सीमित छैन। यो राष्ट्रिय सुरक्षा र भूराजनीतिक प्रतिस्पर्धासँग पनि जोडिँदैछ।
एन्थ्रोपिकले राज्यसँग सम्बन्धित हुन सक्ने समूह, आर्थिक लाभ खोज्ने अपराधी, निगरानी उपकरण बनाउने कम्पनी तथा राजनीतिक उद्देश्य भएका समूहले एआई प्रणाली दुरुपयोग गरेको घटनाबारे उल्लेख गरेको छ।
साइबर घटनामा प्रयोग भएको पूर्वाधार र वास्तविक सञ्चालक एउटै हुनैपर्छ भन्ने हुँदैन। अपराधीले अर्को देशको पूर्वाधार, नक्कली पहिचान वा तेस्रो देशको प्रणाली प्रयोग गर्न सक्छ।
त्यसैले घटनाको प्राविधिक स्रोतलाई वास्तविक सञ्चालकसँग सीधै जोड्दा प्रमाणको स्तर छुट्याउन आवश्यक हुन्छ।
नेपालको वित्तीय प्रणालीको परीक्षा
नेपालको डिजिटल वित्तीय प्रणाली तीव्र गतिमा विस्तार भइरहेको छ।
मोबाइल बैंकिङ, विद्युतीय भुक्तानी, अनलाइन कारोबार, डिजिटल वालेट, सेयर कारोबार र कार्ड भुक्तानीले वित्तीय गतिविधिलाई डिजिटल बनाइरहेका छन्। तर प्रत्येक नयाँ डिजिटल सम्बन्धले सम्भावित प्रवेशद्वार पनि थप्छ।
नेपाल राष्ट्र बैंकले वित्तीय संस्थाको निरीक्षणसम्बन्धी प्रतिवेदनमा साइबर जोखिमले वित्तीय संस्थामात्र नभई समग्र वित्तीय प्रणालीमा असर पार्न सक्ने उल्लेख गरेको छ।
एटीएममा छेडछाड, अन्तर्राष्ट्रिय बैंकिङ सन्देश प्रणालीमा आक्रमण र क्रेडिट कार्ड ठगीलगायतका जोखिम पनि प्रतिवेदनमा उल्लेख छन्। विद्युतीय भुक्तानी विस्तारसँगै साइबर सुरक्षा र प्रणाली अवरुद्ध हुने जोखिमलाई पनि महत्वपूर्ण मानिएको छ।
यसको अर्थ वित्तीय क्षेत्रले चोरी रोक्ने सुरक्षा मात्र होइन, प्रणाली निरन्तर सञ्चालनमा राख्ने क्षमता पनि निर्माण गर्नुपर्नेछ। बैंकिङ प्रणाली सुरक्षित हुनु र संकट पर्दा केही घण्टाभित्र पुनः सञ्चालनमा आउन सक्नु एउटै कुरा होइन।
नेपालमा साइबर अपराधको आधार पनि सानो छैन। नेपाल प्रहरीका अनुसार आर्थिक वर्ष २०८२/८३ मा साइबर ब्युरोमा २० हजार ५२६ उजुरी दर्ता भएका थिए।
अघिल्लो आर्थिक वर्षमा यस्तो संख्या १८ हजार ९२६ थियो। यी सबै घटना एआईसँग सम्बन्धित छैनन्। तर नेपालमा साइबर अपराधको आधार पहिले नै ठूलो रहेको र त्यसमा एआईको क्षमता थपिँदा जोखिमको स्वरूप बदलिन सक्ने देखिन्छ।
एउटा कम्पनीको समस्या, पूरै बजारको जोखिम
डाटा हबको घटनाले डिजिटल निर्भरताको अर्को पक्ष देखाएको छ। यदि ७२ वटा सेयर दलाल कम्पनी एउटै डेटा केन्द्रमा निर्भर छन् भने त्यहाँको समस्या एउटा कम्पनीमा सीमित रहँदैन।
त्यसले पूरै बजारको कारोबार प्रभावित गर्न सक्छ। यही कुरा बैंकिङ, दूरसञ्चार, स्वास्थ्य सेवा, सरकारी सेवा र विद्युतीय भुक्तानीमा पनि लागू हुन्छ।
त्यसैले डिजिटल पूर्वाधारमा विविधता पनि सुरक्षाको हिस्सा हो।
एउटै सेवा प्रदायक, एउटै डेटा केन्द्र वा एउटै प्रणालीमा अत्यधिक निर्भरता बढ्दै जाँदा एउटा कमजोरीको प्रभाव धेरै संस्थामा एकैपटक पुग्न सक्छ।
आक्रमण रोक्नु मात्र पर्याप्त छैन
कुनै संस्थाले शतप्रतिशत साइबर आक्रमण रोक्ने ग्यारेन्टी दिन सक्दैन। त्यसैले सुरक्षा रणनीतिको दोस्रो प्रश्न अझ महत्वपूर्ण हुन्छ। आक्रमण भएपछि संस्था कति छिटो पुनः सञ्चालनमा आउन सक्छ?
महत्वपूर्ण डेटा कहाँ सुरक्षित छ, ब्याकअप कति नयाँ छ, ब्याकअपमा पनि आक्रमणकारीको पहुँच पुग्न सक्छ कि सक्दैन, वैकल्पिक प्रणाली कहाँ छ, सेवा प्रदायक बन्द भएमा विकल्प के हो र संकटको पहिलो घण्टामा निर्णय कसले गर्छ भन्ने कुरा पहिले नै तय हुनुपर्छ।
कागजमा योजना राखेर मात्र पुग्दैन। त्यसको नियमित अभ्यास आवश्यक हुन्छ।
एआई प्रणालीलाई पनि यही सिद्धान्त लागू हुन्छ। सामान्य सूचना हेर्ने अधिकार र उत्पादन प्रणाली परिवर्तन गर्ने अधिकार एउटै स्तरको हुनु हुँदैन।
ग्राहकको डेटाबेस, आन्तरिक कागजात वा सर्भरमा पहुँच दिइएको एआईलाई कडा नियन्त्रण, अभिलेखीकरण र मानव स्वीकृतिको तह आवश्यक पर्न सक्छ। यस्ता निर्णय अब प्राविधिक विभागको मात्र जिम्मेवारी होइन।
व्यवस्थापन र सञ्चालक तहले पनि एआईको अधिकार र जोखिमको सीमा तय गर्नुपर्ने विषय हो।
अर्को आक्रमण हिजोको जस्तो नहुन सक्छ
साइबर सुरक्षाको अर्को चुनौती हिजोको आक्रमणलाई आधार बनाएर भोलिको सुरक्षा बनाउनु हो। र्यान्समवेयर, फिसिङ, पासवर्ड चोरी, मालवेयर र डेटा चोरी जारी रहनेछन्। फरक यति हुनेछ कि यी सबैमा एआई जोडिँदै जानेछ।
हिजो ह्याकरले एउटा वेबसाइट आफैँ खोज्थ्यो, अब एआई एजेन्टले खोज्न सक्छ। हिजो मानिसले कोड लेख्थ्यो, अब एआईले त्यसको ठूलो हिस्सा तयार गर्न सक्छ।
हिजो सयौँ संस्थाको निगरानीका लागि ठूलो टोली चाहिन्थ्यो, अब स्वचालित प्रणालीले धेरै काम गर्न सक्छ। हिजो एउटा ठगी सन्देश तयार गर्न समय लाग्थ्यो, अब हजारौँ फरक सन्देश बनाउन सकिन्छ।
यसको अर्थ एआईले नयाँ अपराध मात्र जन्माइरहेको छैन। यसले पुराना अपराधलाई तीव्र, सस्तो र ठूलो परिमाणमा सञ्चालन गर्न सक्ने सम्भावना बढाइरहेको छ।
८ हजार डलरको संकेत
सेप्टेम्बरको एआई आधारित साइबर अभियानमा करिब ८ हजार अमेरिकी डलर खर्च गरेर करिब १०० संस्थालाई सम्भावित रूपमा निशाना बनाइएको र ६ लाखभन्दा बढी कार्ड विवरण प्राप्त भएको विवरण सार्वजनिक भएको छ।
यसलाई भविष्यको प्रत्येक आक्रमणको लागत यही हुन्छ भनेर बुझ्नु गलत हुनेछ। तर यसले एउटा महत्वपूर्ण आर्थिक संकेत भने दिन्छ।
साइबर आक्रमणको लागत घट्दै गयो भने लक्ष्यको संख्या बढाउन आक्रमणकारीलाई सजिलो हुन्छ। एउटा सफल विधि सयौँ संस्थामा दोहोर्याउन सकिने भयो भने एउटै आक्रमणकारीको प्रभाव क्षेत्र विस्तार हुन्छ।
यही कारण एआईको साइबर जोखिमलाई केवल नयाँ प्रकारको मालवेयरका रूपमा बुझ्नु पर्याप्त हुँदैन। यसको वास्तविक असर आक्रमणको लागत, गति र विस्तारयोग्यतामा पर्न सक्छ।
मेसिनविरुद्ध मेसिन
भविष्यको साइबर सुरक्षा मानिसविरुद्ध मेसिनको मात्र प्रतिस्पर्धा हुने छैन। मेसिनविरुद्ध मेसिनको प्रतिस्पर्धा पनि हुनेछ।
आक्रमणकारीले एआई प्रयोग गरेर कमजोरी खोज्नेछ। सुरक्षा टोलीले पनि एआई प्रयोग गरेर त्यस्ता कमजोरी खोज्नेछ। आक्रमणकारीले नक्कली सन्देश बनाउनेछ। रक्षकले असामान्य व्यवहार पहिचान गर्नेछ।
आक्रमणकारीले आफ्नो कोड परिवर्तन गर्नेछ। रक्षकले त्यसको नयाँ स्वरूप पहिचान गर्ने प्रयास गर्नेछ।
त्यसैले आगामी साइबर सुरक्षाको सबैभन्दा महत्वपूर्ण सम्पत्ति केवल बलियो सुरक्षा सफ्टवेयर नहुन सक्छ। छिटो पहिचान, छिटो निर्णय र छिटो पुनःस्थापना गर्न सक्ने क्षमता अझ महत्वपूर्ण हुनेछ।
अन्तिम सुरक्षा पर्खाल कुनै एउटा सफ्टवेयर होइन। मानिस, प्रक्रिया, अनुशासन, सुरक्षित ब्याकअप, वैकल्पिक पूर्वाधार, स्वतन्त्र प्रमाणिकरण र नियमित अभ्यासको संयोजन हो।
कुनै कम्पनीले आफू कहिल्यै साइबर आक्रमणमा नपर्ने ग्यारेन्टी गर्न सक्दैन। तर उसले आफ्नो महत्वपूर्ण डेटा कहाँ छ, ब्याकअप कहाँ छ, कुन तेस्रो पक्षमा निर्भर छ, एआईलाई कति अधिकार दिइएको छ र आक्रमण भएको पहिलो घण्टामा के गर्ने भन्नेबारे स्पष्ट हुन सक्छ।
अन्ततः उपलब्ध तथ्यहरू एउटै दिशातर्फ संकेत गर्छन्। सेप्टेम्बरको घटनामा ६ लाखभन्दा बढी कार्ड विवरण, करिब १०० सम्भावित लक्ष्य र करिब ८ हजार अमेरिकी डलरको अनुमानित लागत थियो।
नेपालमा एक वर्षमा २० हजारभन्दा बढी साइबर अपराध उजुरी दर्ता भएका छन्। विश्वभर एक वर्षमा ४८ हजारभन्दा बढी नयाँ सफ्टवेयर कमजोरी पहिचान भएका छन्। यी एउटै घटना होइनन्, तर डिजिटल संसारमा जोखिमको सतह विस्तार भइरहेको तथ्य भने एउटै छ।
नेपालको सेयर बजारमा भएको एक दिनको अवरोधले पनि डिजिटल प्रणाली बन्द हुँदा कम्प्युटर मात्र बन्द नहुने देखाइसकेको छ। व्यापार रोकिन्छ, बजार प्रभावित हुन्छ र सेवामाथिको विश्वासमा असर पर्न सक्छ।
एआईले विश्वभर साइबर आक्रमणलाई सस्तो, तीव्र र विस्तारयोग्य बनाउने क्षमता देखाइरहेको अवस्थामा नेपालको चुनौती डिजिटल बन्ने कि नबन्ने भन्ने होइन।
चुनौती डिजिटल भएर कति सुरक्षित रहने, कति स्वतन्त्र पूर्वाधार निर्माण गर्ने र आक्रमणपछि कति छिटो पुनःउभिन सक्ने भन्ने हो। साइबर सुरक्षाको घडी छिटो चलिरहेको छ। अब सुरक्षा प्रणालीले पनि त्यही गतिमा चल्नुपर्नेछ।