
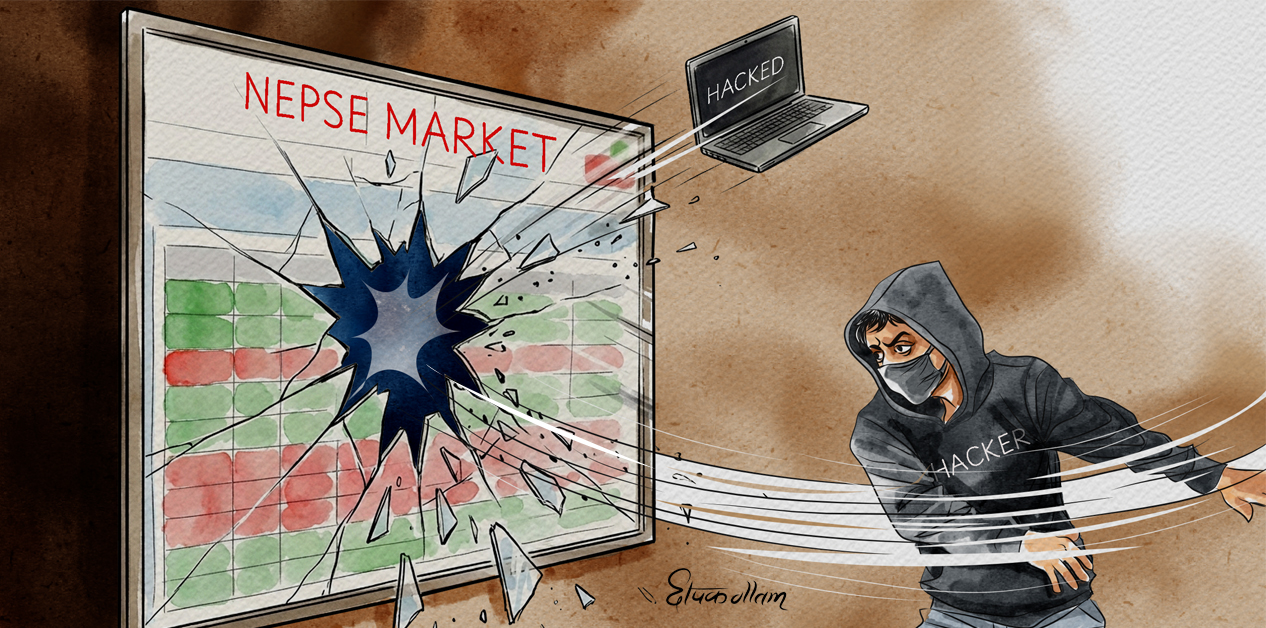
काठमाडौं । नेपालको सेयर बजार सोमबार अचानक बन्द भयो। कारण सामान्य प्राविधिक समस्या मात्र थिएन।
७२ वटा ब्रोकर कम्पनीको प्रणाली सञ्चालन भइरहेको डेटा केन्द्रमा फिरौती माग्ने साइबर आक्रमण भएपछि कारोबारसँग जोडिएका प्रणालीमा जोखिम देखिएको थियो। त्यसपछि नेपाल स्टक एक्सचेन्जले कारोबार स्थगित गर्यो।
मंगलबारदेखि कारोबार पुनः सञ्चालन भए पनि घटनाले नेपालको पुँजी बजारको डिजिटल पूर्वाधार कति सुरक्षित छ भन्ने प्रश्नलाई गम्भीर बनाएको छ।
यो घटना एउटा डेटा केन्द्रको समस्या मात्र होइन। ठूलो संख्यामा ब्रोकर एउटै पूर्वाधारमा निर्भर हुँदा एउटा स्थानमा आएको साइबर आक्रमणले कसरी समग्र बजारको कारोबार रोक्न सक्छ भन्ने यसको मुख्य सन्देश हो।
करिब ९० ब्रोकरमध्ये ७२ वटा एउटै डेटा केन्द्रको पूर्वाधारमा निर्भर रहनुले जोखिमको ठूलो केन्द्र निर्माण गरेको छ। बाँकी ब्रोकर भने अन्य पूर्वाधारमा छन्।
नेपालको पुँजी बजारमा ४५ खर्ब रुपैयाँभन्दा बढीको सम्पत्ति जोडिएको अवस्थामा कारोबार प्रणालीमा आउने समस्या सामान्य प्राविधिक अवरोधमा सीमित रहँदैन।
लगानीकर्ताको खरिदबिक्री, धितोपत्रको स्वामित्व, रकम भुक्तानी, आदेशको अभिलेख र कारोबारसम्बन्धी अन्य संवेदनशील विवरण डिजिटल प्रणालीमै निर्भर छन्। त्यसैले प्रणालीको निरन्तरता र तथ्यांकको सुरक्षा अब बजार सञ्चालनको आधारभूत विषय बनिसकेको छ।
७२ ब्रोकर एउटै जोखिममा
असोज ४ गते बिहान करिब ४ बजेतिर डेटा हब प्रालिको पूर्वाधारमा साइबर आक्रमण भएको प्रारम्भिक विवरण सार्वजनिक भएको थियो। आक्रमणपछि त्यहाँ रहेका ब्रोकरका प्रणाली प्रभावित भए।
ब्रोकरहरूको कारोबार प्रणाली व्यवस्थापन गर्दै आएको वाइको प्रालिले घटनाबारे जानकारी गराउँदै कारोबार व्यवस्थापन प्रणाली, केन्द्रीय निक्षेप प्रणालीसँग सम्बन्धित सेवा, भुक्तानी प्रणाली तथा अन्य आपसमा जोडिएका सेवामा समस्या आएको जनाएको थियो।
आक्रमणपछि प्रभावित प्रणालीलाई तत्काल अलग राखिएको थियो। यसको उद्देश्य समस्या अन्य प्रणाली र सञ्जालमा फैलिन नदिनु थियो।
डेटा केन्द्र र नेपाल स्टक एक्सचेन्जको सञ्जालबीच सम्पर्क भएकाले प्रभावित प्रणालीलाई तत्काल सञ्चालनमा ल्याउँदा थप साइबर जोखिम, सञ्चालनसम्बन्धी समस्या तथा तथ्यांक चोरीको सम्भावना हुन सक्ने देखिएको थियो। त्यसपछि ब्रोकरहरूको आग्रहमा नेप्सेले सोमबारको कारोबार स्थगित गर्यो।
वाइकोले ब्रोकरहरूको संघलाई पठाएको जानकारीमा डेटा केन्द्रबाट प्राप्त आधिकारिक सूचनाअनुसार जारी फिरौती माग्ने साइबर आक्रमणले कारोबार व्यवस्थापन प्रणाली, केन्द्रीय निक्षेप प्रणालीसँग सम्बन्धित सेवा, भुक्तानी प्रवेशद्वार र अन्य आपसमा जोडिएका धेरै प्रणाली तथा सेवामा असर परेको जनाएको थियो।
प्रभावित प्रणालीलाई सावधानीपूर्वक अलग राखिएको र वास्तविक असर तथा दायरा मूल्यांकन भइरहेको अवस्थामा कारोबारलाई निरन्तरता दिँदा थप जोखिम उत्पन्न हुन सक्ने वाइकोको निष्कर्ष थियो।
स्टक ब्रोकर संघका अध्यक्ष सागर ढकालले ७२ ब्रोकरको डेटा केन्द्रमा आएको समस्याले ब्रोकरका प्रणालीसमेत प्रभावित भएको बताए।
थप जोखिम न्यूनीकरणका लागि कारोबार रोक्न आग्रह गरिएको उनको भनाइ थियो। “७२ वटा ब्रोकरको डेटा सेन्टरमा समस्या आएको छ। यसकारण ब्रोकरको सिस्टम पनि चलेको छैन। थप सम्भावित जोखिम न्यूनीकरणका लागि आज कारोबार रोक्न नेप्सेलाई आग्रह गरिएको हो,” ढकालले बताए।
नेपाल स्टक एक्सचेन्जले पनि तत्काल कारोबार सञ्चालन गर्दा आफ्नै कारोबार प्रणालीमा क्षति पुग्न सक्ने जोखिम देखिएको जनाएको थियो। त्यसैले धितोपत्र सूचीकरण तथा कारोबार नियमावलीको प्रावधानअनुसार सोमबारको कारोबार रोकिएको थियो।
नेप्सेले समस्या समाधान नभएसम्म कारोबार सञ्चालन गर्दा आफ्नै प्रणालीमा समेत क्षति पुग्न सक्ने अवस्था रहेको जनाएको थियो।
यो घटनाको अर्को महत्वपूर्ण पक्ष भनेको जोखिमको एकाग्रता हो। एउटै डेटा केन्द्रमा ७२ ब्रोकरको प्रणाली राखिँदा सामान्य अवस्थामा व्यवस्थापन सहज हुन सक्छ। तर त्यही केन्द्रमा गम्भीर समस्या आउँदा ठूलो संख्यामा कारोबार सदस्य एकैपटक प्रभावित हुन्छन्।
एउटा कम्पनीको समस्या धेरै संस्थाको समस्या बन्ने संरचना यही घटनाले देखाएको छ।
बाँकी १८ ब्रोकरका प्रणाली भने अन्य पूर्वाधारमा रहेको बताइएको छ। उनीहरूको प्रणालीमा सोही प्रकृतिको समस्या नदेखिए पनि ७२ ब्रोकरको प्रणाली प्रभावित भएकाले समग्र बजार सञ्चालनमै प्रश्न उठ्यो।
बजारका सबै लगानीकर्ताका लागि समान कारोबार वातावरण कायम गर्नुपर्ने भएकाले केही ब्रोकरबाट मात्र कारोबार सञ्चालन गर्ने विकल्प तत्काल प्रयोग गर्न कठिन भएको थियो।
यसले पुँजी बजारमा एउटा गम्भीर संरचनात्मक प्रश्न खडा गरेको छ।
ठूलो संख्यामा कारोबार सदस्य एउटै पूर्वाधारमा निर्भर रहनु कति सुरक्षित हो र यस्तो पूर्वाधारमा समस्या आउँदा बाँकी बजारलाई सुरक्षित राख्दै कारोबार निरन्तरता दिने वैकल्पिक संरचना कति बलियो छ भन्ने विषय अब प्राविधिक संस्थाको मात्र सरोकार रहेन।
आक्रमणभन्दा ठूलो तथ्यांकको जोखिम
साइबर आक्रमणको असर प्रणाली बन्द हुनुमा मात्र सीमित हुँदैन। वित्तीय क्षेत्रमा सबैभन्दा संवेदनशील विषय तथ्यांकको सुरक्षा हो।
लगानीकर्ताको व्यक्तिगत विवरण, कारोबारको अभिलेख, धितोपत्र स्वामित्व, बैंकिङ तथा भुक्तानीसँग सम्बन्धित जानकारी डिजिटल प्रणालीमा रहने भएकाले त्यस्ता प्रणालीमा अनधिकृत पहुँच पुगेको अवस्थामा जोखिम धेरै तहमा फैलिन सक्छ।
फिरौती माग्ने साइबर आक्रमणपछि प्रणाली पुनः सञ्चालन गर्नु एउटा चरण मात्र हो।
आक्रमणकारीले कहाँसम्म पहुँच बनाए, कुन प्रणाली प्रभावित भयो, कुनै तथ्यांक बाहिर लगियो कि लगिएन र भविष्यमा फेरि त्यही प्रणालीमा प्रवेश गर्न सक्ने सम्भावना छ कि छैन भन्ने विषयको प्राविधिक परीक्षण पनि उत्तिकै महत्वपूर्ण हुन्छ। त्यसैले बजार खुलेको मात्र आधारमा साइबर जोखिम पूर्ण रूपमा समाप्त भएको निष्कर्ष निकाल्न मिल्दैन।
यस्तो आक्रमणमा प्रणाली वा तथ्यांकमाथि नियन्त्रण कायम गरेर सम्बन्धित संस्थालाई सामान्य काम गर्न कठिन बनाउने प्रयास गरिन्छ। त्यसैले प्रणाली पुनःस्थापना गर्नुअघि आक्रमणकारीको पहुँच पूर्ण रूपमा हटेको छ कि छैन, प्रभावित प्रणालीलाई अलग राखेर परीक्षण गरिएको छ कि छैन र पुनः सञ्चालनपछि संक्रमण वा अनधिकृत पहुँचको जोखिम बाँकी छ कि छैन भन्ने परीक्षण आवश्यक हुन्छ।
यस घटनामा पनि प्रभावित प्रणालीलाई अलग राखेर वास्तविक असर र दायरा मूल्यांकन गरिएको थियो। त्यसअघि सुरक्षित गरिएको तथ्यांकको प्रतिलिपि उपलब्ध रहेको जानकारीसमेत सार्वजनिक भएको थियो।
आक्रमणभन्दा अगाडिसम्मको सुरक्षित प्रतिलिपि उपलब्ध हुनु प्रणाली पुनःस्थापनाका लागि महत्वपूर्ण आधार हो। तर प्रतिलिपि हुनु मात्र पर्याप्त हुँदैन।
त्यसको सुरक्षा, नियमित अद्यावधिक र संकटको समयमा कति छिटो त्यसबाट प्रणाली पुनःस्थापित गर्न सकिन्छ भन्ने विषय पनि उत्तिकै महत्वपूर्ण हुन्छ।
पुँजी बजारमा तथ्यांकको संवेदनशीलता अझ बढी हुन्छ।
लगानीकर्ताको परिचय, कारोबार विवरण, खरिदबिक्री आदेश, रकमसँग सम्बन्धित सूचना, ब्रोकरको आन्तरिक अभिलेख र अन्य प्राविधिक विवरण डिजिटल प्रणालीमा रहन्छन्। यस्तो तथ्यांकमा अनधिकृत पहुँच पुगेको अवस्थामा तत्काल कारोबार रोकिनु एउटा असर मात्र हुन सक्छ।
साइबर सुरक्षा विज्ञ चिरञ्जीवी अधिकारीले नेपालमा डिजिटल प्रणालीको प्रयोग बढ्दै गए पनि व्यक्तिगत तथा संस्थागत तथ्यांक सुरक्षामा अझै कमजोरी रहेको बताए।
मानिसहरूले डिजिटल माध्यमबाट सहजै आफ्नो विवरण उपलब्ध गराए पनि त्यो विवरण कसरी सुरक्षित हुन्छ भन्ने विषयमा पर्याप्त प्रश्न गर्ने अभ्यास कमजोर रहेको उनको धारणा छ।
“तपाईं–हामी सजिलै फारम भरिदिन्छौँ तर यसको सुरक्षा कसरी हुन्छ भनेर सोध्दैनौँ । लिनेले पनि यसरी जोगाइन्छ भनेर भन्दैन, ग्यारेन्टी गर्दैन । यसरी डिजिटल साक्षरताको कमी र नियमनको अभावले व्यक्तिगत डेटा असुरक्षित छ,” अधिकारीले भने।
अधिकारीले नेपालको तथ्यांक सुरक्षा संरचना अन्तर्राष्ट्रिय अभ्यासअनुसार अझ बलियो बनाउनुपर्ने आवश्यकता पनि औँल्याए। तथ्यांक चुहावट भएमा सम्बन्धित व्यक्तिलाई जानकारी गराउने व्यवस्था, तथ्यांक प्रयोगकर्ताका अधिकार र समर्पित नियामकीय संरचनाको अभावले जोखिम बढाउन सक्ने उनको विश्लेषण छ। “नेपाल डिजिटल युगमा प्रविष्ट हुँदैछ, तर डेटा सुरक्षाको अभावले हामीलाई पछाडि पार्न सक्छ,” उनले बताए।
सेयर बजारमा यो विषय झन् संवेदनशील हुन्छ। लगानीकर्ताले आफ्नो कारोबार सुरक्षित छ भन्ने विश्वासकै आधारमा डिजिटल प्रणाली प्रयोग गर्छन्। यदि कारोबारको विवरण, स्वामित्वको अभिलेख वा अन्य संवेदनशील तथ्यांकको सुरक्षामाथि प्रश्न उठ्यो भने त्यसको असर एउटा प्राविधिक घटनाभन्दा धेरै टाढासम्म पुग्न सक्छ।
त्यसैले अहिलेको घटनामा प्रणाली कहिले खुल्यो भन्नेभन्दा पनि प्रणाली कति सुरक्षित रूपमा खुल्यो भन्ने विषय महत्वपूर्ण छ। कारोबार पुनः सुरु भइसके पनि घटनाको प्राविधिक परीक्षण, तथ्यांकको सुरक्षा परीक्षण र सम्भावित पहुँचको मूल्यांकन पूरा हुनुपर्ने आवश्यकता रहन्छ।
साइबर जोखिम नयाँ होइन
नेपालको सेयर बजारमा प्राविधिक समस्या पटकपटक देखिँदै आएका छन्। यसअघि पनि कारोबार प्रणाली वा सूचकांकमा अस्वाभाविक तथ्यांक देखिएका घटना भएका थिए।
सन् २०२६ को फेब्रुअरीमा केही कम्पनीको अन्तिम मूल्य शून्य देखिएपछि नेप्से सूचकांकमा अस्वाभाविक गिरावट देखिएको थियो।
जुलाईमा पनि कारोबार प्रणालीमा देखिएको प्राविधिक समस्याका कारण नेप्से सूचकांक करिब ३७ प्रतिशत घटेको जस्तो देखिएको थियो। ती घटना वास्तविक बजार गिरावट नभई प्राविधिक तथा तथ्यांकसम्बन्धी समस्यासँग सम्बन्धित थिए।
फागुन १७ गते केही कम्पनीको अन्तिम मूल्य शून्य देखिएपछि नेप्से सूचक ८८५ दशमलव ३२ अंक अर्थात् ३३ दशमलव ३४ प्रतिशत घटेको देखिएको थियो।
साउन ८ गते कारोबार बन्द भएको करिब १५ मिनेटपछि नेप्से वेबसाइट र कारोबार प्रणालीमा सूचक करिब १ हजार ८ अंक अर्थात् झन्डै ३७ प्रतिशत घटेर १ हजार ७१७ अंकमा पुगेको देखिएको थियो।
दुवै घटना वास्तविक बजार गिरावट नभई प्राविधिक तथा तथ्यांकसम्बन्धी त्रुटिसँग जोडिएका थिए।
यस्ता घटनाले बजारमा एउटा महत्वपूर्ण जोखिम देखाउँछन्। लगानीकर्ताले कारोबार प्रणालीमा देखिएको तथ्यांकलाई नै वास्तविक सूचना मानेर निर्णय गर्छन्। प्रणालीले गलत तथ्यांक देखायो भने बजारको धारणा प्रभावित हुन सक्छ।
प्रणालीमा साइबर आक्रमण भयो भने जोखिम अझ गम्भीर हुन्छ। त्यसैले पुँजी बजारको साइबर सुरक्षा केवल आक्रमण रोक्ने विषय होइन।
यसमा तथ्यांकको शुद्धता, प्रणालीको निरन्तरता, पहुँच नियन्त्रण, सुरक्षित प्रतिलिपि र आपत्कालीन अवस्थामा कारोबार सञ्चालन गर्ने वैकल्पिक व्यवस्था पनि जोडिन्छ।
सेयर बजारका जानकार नीरज गिरीले दीर्घकालीन योजना र अन्तर्राष्ट्रियस्तरको कारोबार प्रणालीको अभावले यस्ता समस्या दोहोरिने गरेको बताए। उनका अनुसार कारोबार प्रणाली र डेटा केन्द्रको व्यवस्थापनमा अन्तिम नियन्त्रण तथा जिम्मेवारी अझ स्पष्ट र बलियो हुनुपर्छ।
पुँजी बजारको विकासमा दिगो सोच र योजनाको अभावले यस्ता समस्या दोहोरिएको उनको धारणा छ।
पूर्वस्टक ब्रोकर संघका अध्यक्ष नरेन्द्रराज सिजापतिले ब्रोकर कम्पनीहरूको नियन्त्रणभन्दा बाहिर रहेको डेटा केन्द्र तथा कारोबार पूर्वाधारमा समस्या आउँदा ब्रोकरलाई पनि प्रत्यक्ष असर पर्ने बताए।
९० ब्रोकरमध्ये ७२ वटा एउटै डेटा केन्द्रमा निर्भर रहनुले जोखिमको एकाग्रता देखाएको उनको भनाइ छ।
सिजापतिका अनुसार कारोबार प्रणाली, डेटा केन्द्र र त्यससँग जोडिएका सुरक्षित प्रतिलिपि प्रणाली सीमित संस्थाको नियन्त्रणमा रहँदा समस्या आउँदा त्यसको प्रत्यक्ष भार ब्रोकर र लगानीकर्ताले बोक्नुपर्ने अवस्था सिर्जना हुन्छ।
कारोबार प्रणाली तथा डेटा व्यवस्थापनमा ब्रोकरको भूमिका सीमित राखिएको अवस्थामा पूर्वाधारमा आएको समस्याको सम्पूर्ण असर भने कारोबार सदस्यले बेहोर्नुपर्ने उनको धारणा छ।
सेयर लगानीकर्ता तथा बजार विश्लेषक सुभासचन्द्र ढुंगानाले पनि कारोबार प्रणालीमा वैकल्पिक व्यवस्था नहुनु गम्भीर विषय भएको बताए।
उनका अनुसार बजारमा प्राविधिक समस्या आउन सक्ने भए पनि त्यसको अवस्थामा कारोबार कसरी निरन्तर गर्ने भन्ने वैकल्पिक योजना स्पष्ट हुनुपर्छ। पटकपटक हुने यस्ता अवरोधले लगानीकर्ताको बजारप्रतिको विश्वसनीयतामा असर पार्न सक्ने उनको भनाइ छ।
साइबर सुरक्षा साझा जिम्मेवारी
नेपाल प्रहरीका प्रहरी महानिरीक्षक दानबहादुर कार्कीले साइबर अपराध नियन्त्रण कुनै एउटा निकायको प्रयासबाट मात्र सम्भव नहुने बताए।
वित्तीय प्रणालीमा हुने साइबर जोखिमका लागि वित्तीय संस्था, भुक्तानी सेवा, दूरसञ्चार तथा इन्टरनेट सेवा प्रदायक, सुरक्षा निकाय र नियामकबीच नियमित तथा प्रभावकारी सूचना आदानप्रदान आवश्यक हुने उनको भनाइ छ।
“साइबर अपराधविरुद्धको लडाइँ कुनै एक निकायको एकल प्रयासबाट मात्रै सम्भव हुँदैन। बैंकिङ तथा भुक्तानी प्रणालीको तथ्याङ्क समयमै प्राप्त नहुँदा शंकास्पद कारोबार तत्काल रोक्का हुन नसक्दा र भरपर्दो एवं छरितो सूचनाको आदानप्रदानको अभावमा अपेक्षित परिणाम हासिल गर्न नसकिने अवस्था हुन्छ।
वित्तीय संस्था तथा भुक्तानी सेवासँग समयमै तथ्याङ्क आदानप्रदान, दूरसञ्चार तथा इन्टरनेट सेवा प्रदायकसँग समन्वय एवं नियामक निकायहरूसँग हुने नीतिगत समन्वयको सुदृढ खाका निर्माण नै आजको प्रमुख आवश्यकता हो,” कार्कीले भने।
यो भनाइ सेयर बजारको पछिल्लो घटनामा पनि प्रत्यक्ष रूपमा लागू हुन्छ।
ब्रोकर, डेटा केन्द्र, कारोबार प्रणाली व्यवस्थापक, नेप्से, केन्द्रीय निक्षेप प्रणाली, बैंक तथा भुक्तानी सेवा र नियामक अलग-अलग संस्था भए पनि उनीहरू एउटै डिजिटल संरचनासँग जोडिएका छन्।
एउटा तहमा आएको साइबर समस्या अर्को तहमा फैलिन सक्ने भएकाले संकटका बेला सूचना आदानप्रदान र निर्णय प्रक्रिया तीव्र हुनु आवश्यक हुन्छ।
साइबर सुरक्षा विज्ञ निर्मल दाहालले साइबर आक्रमण पूर्ण रूपमा रोक्न नसकिने भए पनि त्यसबाट हुने क्षति कम गर्न संस्थागत तयारी आवश्यक रहेको बताए।
सार्वजनिक तथा निजी संस्थाले साइबर सुरक्षा मापदण्ड अनिवार्य रूपमा पालना गर्ने, कर्मचारीलाई नियमित सुरक्षा तालिम दिने र डिजिटल सुरक्षाका लागि आवश्यक प्रविधि तथा उपकरणमा लगानी बढाउने समय आएको उनको धारणा छ।
दाहालका अनुसार साइबर सुरक्षा केवल प्राविधिक कर्मचारीको जिम्मेवारीका रूपमा बुझ्नु पर्याप्त हुँदैन। संस्थामा काम गर्ने प्रत्येक कर्मचारीको डिजिटल व्यवहार, पहुँच व्यवस्थापन, सुरक्षित गोप्य शब्द, शंकास्पद सन्देश पहिचान र संवेदनशील तथ्यांकको प्रयोगसम्बन्धी ज्ञान पनि संस्थागत सुरक्षाकै हिस्सा हो।
एउटा सानो असावधानीबाट ठूलो प्रणाली जोखिममा पर्न सक्ने भएकाले नियमित तालिम र सुरक्षा अभ्यास आवश्यक रहेको उनले बताए।
राष्ट्रिय साइबर सुरक्षा केन्द्रका निर्देशक तथा प्रवक्ता राजकुमार महर्जनले पनि डिजिटल प्रणाली विस्तारसँगै साइबर सुरक्षामा सचेतना र लगानी बढाउनुपर्ने आवश्यकता औँल्याए।
उनका अनुसार मानिसको सानो लापरबाही र जानकारीको कमीले ठूलो समस्या निम्त्याउन सक्छ। सरकारी तथा निजी प्रणाली क्रमशः डिजिटल सञ्जालमा जोडिँदै गएकाले सुरक्षा क्षमता पनि त्यसैअनुसार विस्तार गर्नुपर्ने उनको भनाइ छ।
यसको अर्थ आक्रमण भएपछि मात्र प्रतिक्रिया दिने प्रणाली अब पर्याप्त छैन। आक्रमण हुनुअघि जोखिम पहिचान गर्ने, प्रणालीको नियमित सुरक्षा परीक्षण गर्ने, कमजोर पक्ष पत्ता लगाउने, सुरक्षित प्रतिलिपि राख्ने र संकटका बेला तत्काल वैकल्पिक प्रणालीमा जान सक्ने तयारी आवश्यक हुन्छ।
साइबर सुरक्षा एउटा संस्थाको मात्र जिम्मेवारी होइन। बजारसँग जोडिएका सबै तहले आ–आफ्नो सुरक्षा जिम्मेवारी पूरा गर्नुपर्ने हुन्छ।
एउटा संस्थाको कमजोरी अर्को संस्थामा जोडिएको अवस्थामा सम्पूर्ण बजार जोखिममा पर्न सक्ने भएकाले साझा सुरक्षा मापदण्ड र साझा संकट व्यवस्थापन संरचना आवश्यक देखिएको छ।
वैकल्पिक व्यवस्था कति बलियो
पछिल्लो घटनाले नेपालको पुँजी बजारमा वैकल्पिक पूर्वाधारको अवस्थामाथि पनि प्रश्न उठाएको छ। मुख्य डेटा केन्द्रमा समस्या आएपछि कारोबार कति समयभित्र अर्को प्रणालीमा सार्न सकिन्छ भन्ने विषय वित्तीय बजारको सुरक्षा योजनाको महत्वपूर्ण हिस्सा हो।
वैकल्पिक व्यवस्था भन्नाले अर्को स्थानमा केही सर्भर राख्नु मात्र पर्याप्त हुँदैन। नियमित रूपमा परीक्षण गरिएको वैकल्पिक डेटा केन्द्र, सुरक्षित तथ्यांक प्रतिलिपि, छुट्टै सञ्जाल, आपत्कालीन सञ्चालन योजना र जिम्मेवारीको स्पष्ट संरचना आवश्यक हुन्छ।
संकटका बेला मात्र प्रयोग गर्न खोज्दा काम नगर्ने वैकल्पिक प्रणालीको व्यावहारिक अर्थ रहँदैन।
पुँजी बजारमा ठूलो संख्यामा ब्रोकर एउटै डेटा केन्द्रमा निर्भर रहेकाले यस्तो पूर्वाधारको जोखिम व्यवस्थापन अब सम्बन्धित निजी कम्पनीको मात्र विषय रहँदैन।
यसमा नियामकको स्पष्ट मापदण्ड, नियमित सुरक्षा परीक्षण र आपत्कालीन अवस्थामा कारोबार निरन्तरता कायम गर्ने व्यवस्था आवश्यक हुन्छ।
नेपाल धितोपत्र बोर्डले घटनाको अध्ययनका लागि पाँच सदस्यीय निरीक्षण टोली गठन गरेको छ। उपकार्यकारी निर्देशकको नेतृत्वमा रहेको टोलीले घटनाको प्राविधिक तथा व्यवस्थापकीय पक्ष अध्ययन गर्नेछ।
बोर्डले नेप्सेलाई पनि कारोबार रोक्नुपर्ने अवस्था किन आयो भन्नेबारे अध्ययन गरी यस्ता घटना पुनः दोहोरिन नदिन सुधारका उपायसहित प्रतिवेदन पेस गर्न निर्देशन दिएको छ। प्रतिवेदन असोज १२ गतेभित्र पेस गर्न भनिएको छ।
नियामकको अध्ययन अब घटना कसरी भयो भन्नेमा मात्र सीमित हुनु हुँदैन।
एउटै डेटा केन्द्रमा ७२ ब्रोकर किन निर्भर छन्, त्यसको जोखिम मूल्यांकन कसरी गरिएको थियो, नियमित सुरक्षा परीक्षण कस्तो थियो, आपत्कालीन अवस्थामा वैकल्पिक प्रणाली किन तत्काल सञ्चालनमा आउन सकेन र भविष्यमा यस्तो घटना दोहोरिएमा कारोबार निरन्तरता कसरी कायम गर्ने भन्ने विषयसमेत अध्ययनको केन्द्रमा हुनुपर्छ।
वैकल्पिक प्रणालीको प्रभावकारिता परीक्षण गर्ने अर्को महत्वपूर्ण पक्ष नियमित अभ्यास हो। मुख्य प्रणाली बन्द गरेर वैकल्पिक प्रणालीमा कारोबार व्यवस्थापन गर्ने अभ्यास नगरी त्यसको वास्तविक क्षमता थाहा हुँदैन।
वित्तीय क्षेत्रमा यस्तो अभ्यास नियमित रूपमा गर्न सकिएन भने वास्तविक साइबर आक्रमण वा अन्य विपद्को समयमा योजना व्यवहारमा असफल हुन सक्छ।
संकटका बेला जिम्मेवारीको स्पष्टता पनि उत्तिकै महत्वपूर्ण हुन्छ। ब्रोकरले कसलाई जानकारी दिने, डेटा केन्द्रले कति समयभित्र जानकारी दिने, कारोबार प्रणाली व्यवस्थापन गर्ने कम्पनीले कुन तहमा प्रणाली अलग गर्ने, नेप्सेले कहिले कारोबार रोक्ने र नियामकले कस्तो निर्देशन दिने भन्ने विषय स्पष्ट कार्यविधिमा हुनुपर्छ।
बजार खुल्यो, प्रश्न बाँकी
सोमबार कारोबार रोकिएपछि मंगलबार सेयर बजार पुनः सञ्चालनमा आएको छ। डेटा केन्द्रमा देखिएको समस्या समाधानतर्फ गएपछि आवश्यक प्राविधिक परीक्षण तथा सुरक्षा प्रक्रिया पूरा गरेर कारोबार सञ्चालनमा ल्याइएको हो।
आक्रमणअघि सुरक्षित गरिएको तथ्यांक प्रतिलिपि उपलब्ध रहेको र प्रणाली पुनःस्थापनामा त्यसले आधार दिएको जानकारी सार्वजनिक भएको छ।
तत्कालको प्राविधिक संकट समाधान भएको छ। तर घटनाले उठाएका प्रश्न भने कारोबार खुलेसँगै समाप्त हुँदैनन्।
एउटै पूर्वाधारमा ७२ ब्रोकर किन निर्भर छन्, यस्तो पूर्वाधारमा कस्तो सुरक्षा परीक्षण हुन्छ, वैकल्पिक प्रणाली कति प्रभावकारी छ र साइबर आक्रमणपछि लगानीकर्ताको तथ्यांक कसरी सुरक्षित राखिन्छ भन्ने विषय अब गम्भीर रूपमा परीक्षण गर्नुपर्ने भएको छ।
नेपालको पुँजी बजारको आकार ४५ खर्ब रुपैयाँभन्दा माथि पुगिसकेको अवस्थामा यसको डिजिटल पूर्वाधारमा देखिने जोखिम सामान्य प्राविधिक समस्या भनेर पन्छाउन मिल्ने विषय होइन।
बजारमा जोडिएका लगानीकर्ता, ब्रोकर, बैंक, भुक्तानी प्रणाली र नियामकीय संरचना सबैको सञ्चालन डिजिटल प्रणालीमा निर्भर हुँदै गएको छ। त्यसैले कारोबारको गति र पहुँचसँगै सुरक्षा, विश्वसनीयता र संकट व्यवस्थापन क्षमता पनि त्यही अनुपातमा बलियो बनाउनुपर्ने आवश्यकता बढेको छ।
फिरौती माग्ने साइबर आक्रमणले एक दिन बजार रोक्यो। त्यसपछि प्रणाली अलग्याउने, सुरक्षा परीक्षण गर्ने र कारोबार पुनः सञ्चालन गर्ने काम भयो। तर घटनाको ठूलो अर्थ त्यसभन्दा बाहिर छ।
यसले नेपालको पुँजी बजारमा साइबर सुरक्षा कुनै एउटा कम्पनीको प्राविधिक विषय नभई सम्पूर्ण बजारको स्थायित्वसँग जोडिएको विषय भएको देखाएको छ।
७२ ब्रोकर एउटै पूर्वाधारमा निर्भर रहने संरचना, वैकल्पिक प्रणालीको प्रभावकारिता, तथ्यांक सुरक्षाको अवस्था र संकटका बेला नियामक तथा बजारका संस्थाबीच हुने समन्वय अब कागजी योजनामा मात्र सीमित राख्न मिल्दैन।
बजार फेरि खुलेको छ, कारोबार फेरि चलिरहेको छ। अब यो घटनाबाट सिकेर नेपालको पुँजी बजारले आफ्नो सुरक्षा संरचना कति बलियो बनाउँछ भन्ने विषय महत्वपूर्ण बनेको छ।
साइबर आक्रमणको जोखिम पूर्ण रूपमा हटाउन सकिँदैन। तर जोखिमबाट हुने क्षति घटाउन सकिन्छ। त्यसका लागि सुरक्षित तथ्यांक प्रतिलिपि, वैकल्पिक पूर्वाधार, नियमित सुरक्षा परीक्षण, दक्ष जनशक्ति, कर्मचारीको डिजिटल सुरक्षा सचेतना, निरन्तर निगरानी र संकटका बेला तत्काल निर्णय लिन सक्ने संस्थागत संयन्त्र आवश्यक हुन्छ।
सेयर बजारको सुरक्षा केवल कारोबार सञ्चालन भएको दिनमा परीक्षण हुने विषय होइन। कारोबार नचल्ने अवस्था आउँदा बजार कति छिटो र कति सुरक्षित रूपमा पुनः सञ्चालन गर्न सकिन्छ भन्ने क्षमताले पनि प्रणालीको वास्तविक मजबुती देखाउँछ।
अहिलेको घटनाले यही पक्षलाई सबैभन्दा स्पष्ट रूपमा उजागर गरेको छ।
पुँजी बजारमा लगानीकर्ताको विश्वास सूचकांक बढ्दा मात्र निर्माण हुँदैन। कारोबार सुरक्षित छ, आफ्नो तथ्यांक सुरक्षित छ, प्रणाली भरपर्दो छ र संकट पर्दा पनि बजारलाई सुरक्षित रूपमा सञ्चालन गर्न सकिन्छ भन्ने विश्वासले बजारलाई बलियो बनाउँछ।
एउटा डेटा केन्द्रमा भएको साइबर आक्रमणले ७२ ब्रोकरको प्रणाली प्रभावित बनाएपछि नेपालको पुँजी बजारले यही आधारभूत विश्वासको परीक्षा दिएको छ।
बजार खुलेको छ। कारोबार चलेको छ। तत्कालको संकट टरेको छ। अब आवश्यक कुरा संकट बिर्सनु होइन, त्यसबाट सिकेर पूर्वाधार बलियो बनाउनु हो।
एउटै पूर्वाधारमा थुप्रिएको जोखिम घटाउन नसकिए, वैकल्पिक प्रणाली बलियो बनाउन नसकिए र तथ्यांक सुरक्षालाई बजार सञ्चालनको पहिलो प्राथमिकतामा राख्न नसकिए आज ७२ ब्रोकरमा सीमित देखिएको जोखिम भविष्यमा अझ ठूलो वित्तीय संकटको कारण बन्न सक्नेछ।