

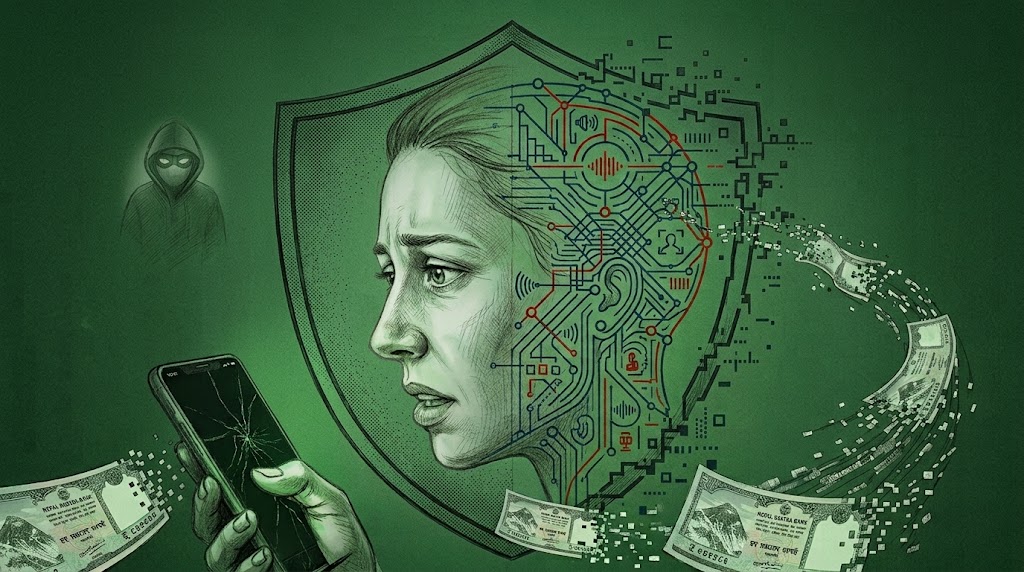
मोबाइलमा आउने एउटा सामान्य सन्देशले बैंक खाता जोखिममा पार्न सक्छ।
बैंकको नाममा आएको केवाईसी अद्यावधिकको सूचना, डिजिटल वालेटको कर्मचारी बनेर गरिएको फोन, सामाजिक सञ्जालमा देखाइएको आकर्षक लगानी योजना वा अनलाइन सपिङको अस्वाभाविक छुटले मानिसलाई केही मिनेटमै ठगीको जालमा पार्न सक्छ।
अपराधीले प्रविधिको प्रयोग मात्रै गरेका छैनन्, उनीहरूले मानिसको विश्वास, हतार, डर र लोभलाई पनि अपराधको औजार बनाएका छन्।
नेपालमा साइबर अपराधको आकार पछिल्ला वर्षमा लगातार ठूलो बन्दै गएको छ। नेपाल प्रहरीका अनुसार आर्थिक वर्ष २०८२/८३ मा देशभर साइबर अपराधसम्बन्धी २० हजार ५२६ वटा निवेदन दर्ता भएका छन्।
अघिल्लो आर्थिक वर्ष २०८१/८२ मा यस्तो निवेदन संख्या १८ हजार ९२६ थियो भने आर्थिक वर्ष २०८०/८१ मा १९ हजार ७३० थियो। एक वर्षमा निवेदन संख्या करिब ८.५ प्रतिशतले बढेको छ।
निवेदनको संख्या मात्रै हेर्दा पनि प्रत्येक दिन औसत ५६ भन्दा बढी साइबर अपराधसम्बन्धी उजुरी प्रहरीसम्म पुगेको देखिन्छ। वास्तविक समस्या योभन्दा ठूलो हुन सक्ने प्रहरी र वित्तीय क्षेत्रको विश्लेषण छ, किनकि सबै पीडित प्रहरीसम्म पुग्दैनन्।
रकम थोरै भएको, सामाजिक प्रतिष्ठामा असर पर्ने डर भएको, अपराधी पत्ता लाग्दैन भन्ने धारणा भएको वा बैंकबाट रकम फिर्ता नहुने आशंकामा कतिपय घटना उजुरीमै नआउन सक्छन्।
नेपाल प्रहरीको तथ्यांकले सामाजिक सञ्जाल साइबर अपराधको सबैभन्दा ठूलो प्रवेशद्वार बनेको देखाउँछ।
आर्थिक वर्ष २०८२/८३ मा फेसबुक तथा म्यासेन्जर दुरुपयोगसम्बन्धी ७ हजार १२३, टिकटकसम्बन्धी ६ हजार ७७६, ह्वाट्सएपसम्बन्धी ३ हजार १०५, टेलिग्रामसम्बन्धी १ हजार ३१ र इन्स्टाग्रामसम्बन्धी ६२८ निवेदन दर्ता भएका छन्।
इसेवा, खल्ती, बैंक खाता र एसएमएससँग सम्बन्धित ७४४ तथा संस्थासँग सम्बन्धित ८४६ निवेदन छन्।
यो तथ्यांकलाई वित्तीय कारोबारको दृष्टिले हेर्दा जोखिम अझ गम्भीर देखिन्छ।
सामाजिक सञ्जालमा सुरु भएको सम्पर्क अन्ततः बैंक खाता, वालेट, क्यूआर, ओटीपी वा अन्य भुक्तानी माध्यमसम्म पुगिरहेको छ। अपराधीका लागि सामाजिक सञ्जाल मानिससम्म पुग्ने माध्यम हो भने बैंक तथा वालेट पैसा सार्ने माध्यम बनेका छन्।
नेपाल राष्ट्र बैंकको वित्तीय जानकारी इकाईले गरेको साइबरमार्फत हुने वित्तीय ठगीसम्बन्धी रणनीतिक विश्लेषणले गिफ्ट तथा पार्सल ठगी, सामाजिक सञ्जालमा नक्कली पहिचान, आइफोन ठगी, नक्कली अनलाइन व्यापारिक प्लेटफर्म, ओटीपी ठगी, चिठ्ठा तथा पुरस्कारको नाममा हुने ठगी र बैंक तथा वालेट खातामा अनधिकृत पहुँचलाई प्रमुख शैलीका रूपमा पहिचान गरेको छ।
अर्थात् समस्या अब ‘फेसबुकमा फेक आइडी’ बनाउने तहमा सीमित छैन। डिजिटल ठगीले सामाजिक सञ्जालबाट वित्तीय प्रणालीसम्म आफ्नो संरचना बनाइसकेको छ।
केवाईसीको नाममा खातामाथि हमला
पछिल्लो समय देखिएको बैंकिङ ठगीको एउटा उल्लेखनीय शैली बैंक कर्मचारी बनेर ग्राहकलाई फोन गर्नु हो। अपराधीले आफूलाई बैंकको कर्मचारी भन्दै केवाईसी अद्यावधिक गर्नुपर्ने, खाता नवीकरण गर्नुपर्ने वा खाता बन्द हुन लागेको जानकारी दिन्छ। त्यसपछि ग्राहकलाई मोबाइलको स्क्रिन साझा गर्न, ओटीपी बताउन वा कुनै लिङ्क खोल्न लगाइन्छ।
साइबर ब्यूरोले २०८३ भदौमा बैंक कर्मचारी बनेर केवाईसी अद्यावधिकका नाममा ठगी गर्ने चार जनालाई पक्राउ गरेको थियो।
अनुसन्धानका क्रममा उनीहरूले सक्रिय तथा अवकाशप्राप्त कर्मचारीलाई फोन र ह्वाट्सएपमार्फत सम्पर्क गर्ने, मोबाइलको स्क्रिन साझा गर्न लगाउने र ओटीपी प्राप्त गरेर बैंक खातामा अनधिकृत पहुँच बनाउने गरेको खुलेको प्रहरीले जनाएको छ।
यस घटनाले साइबर ठगीको बदलिँदो शैली स्पष्ट गर्छ। अपराधीले बैंकिङ प्रणाली तोडेर प्रवेश गर्नुभन्दा पहिले ग्राहकलाई नै आफ्नो सुरक्षा प्रणालीको हिस्सा बनाइरहेका छन्। ग्राहकले ओटीपी आफैं उपलब्ध गराएपछि अपराधीका लागि प्राविधिक अवरोध निकै कम हुन्छ।
साइबर ब्यूरोका प्रवक्ता प्रहरी उपरीक्षक दिलीपकुमार गिरीले पछिल्लो समय सामाजिक सञ्जालको प्रयोग बढेसँगै त्यसको दुरुपयोग पनि बढिरहेको बताएका छन्।
आर्थिक वर्ष २०८२/८३ को तथ्यांक सार्वजनिक गर्दै प्रहरीले बैंक तथा वालेटका कर्मचारी बनेर ठगी गर्ने, गिफ्ट तथा लट्रीको प्रलोभन दिने, पार्सल आएको बताउने, अनलाइन रोजगारी र सपिङका नाममा ठगी गर्ने प्रवृत्ति बढेको जनाएको छ।
केवाईसीको नाममा हुने ठगीमा अर्को जोखिम स्क्रिन सेयर हो। ग्राहकले आफ्नो मोबाइलमा देखिएको बैंकिङ एप, ओटीपी वा अन्य संवेदनशील सूचना अपराधीलाई प्रत्यक्ष देखाइदिँदा पासवर्ड नबताए पनि अपराधीले कारोबार गर्न सक्ने अवस्था बन्न सक्छ।
यस कारण बैंक तथा वालेटले ग्राहकलाई ओटीपी गोप्य राख्न मात्रै होइन, स्क्रिन सेयर नगर्न पनि निरन्तर सचेत गराउनुपर्ने अवस्था आएको छ।
साइबर ब्यूरोको आफ्नै वेबसाइटले पनि ओटीपी मागेर बैंकिङ वा सामाजिक सञ्जाल खाता नियन्त्रणमा लिन सकिने चेतावनी दिएको छ।
नेपाल राष्ट्र बैंकका निर्देशक सुसिल पौडेलले २०२६ को एक सार्वजनिक अन्तर्वार्तामा वित्तीय ठगीलाई सामान्य भाषामा छल गरेर वा लोभ तथा डर देखाएर कसैको सम्पत्ति लिन खोज्ने गतिविधिका रूपमा व्याख्या गरेका छन्।
उच्च प्रतिफल र जोखिमरहित लगानीको प्रस्तावलाई विशेष शंकाका साथ हेर्नुपर्ने उनको सुझाव छ।
पौडेलको भनाइको महत्वपूर्ण पक्ष के हो भने साइबर ठगी सधैं प्राविधिक कमजोरीबाट मात्रै सुरु हुँदैन। धेरै घटना मानिसलाई विश्वास दिलाउने र गलत निर्णय गराउने प्रक्रियाबाट सुरु हुन्छन्। प्रविधि अपराधीको माध्यम बने पनि अपराधको पहिलो आधार मानव व्यवहार बन्ने गरेको छ।
एउटा लिंकले बदल्ने जोखिम
बैंक खाता ठगीमा सबैभन्दा प्रभावकारी औजारमध्ये एउटा फिसिङ लिंक हो।
अपराधीले बैंक, वालेट, दूरसञ्चार कम्पनी, सरकारी कार्यालय वा अन्य विश्वसनीय संस्थाको नाम प्रयोग गरेर सन्देश पठाउँछन्। सन्देशमा खाता बन्द हुने, सेवा रोकिने, केवाईसी अद्यावधिक गर्नुपर्ने वा कुनै सुविधा प्राप्त गर्नुपर्ने जानकारी दिइन्छ।
हालै नेपालमा राष्ट्रिय परिचयपत्र अद्यावधिक नगरे २४ घण्टाभित्र मोबाइल बैंकिङ बन्द हुने भन्दै शंकास्पद लिंक पठाइएको घटना सार्वजनिक भएको थियो। साइबर ब्यूरोले यस्तो सन्देशमा विश्वास नगर्न र सम्बन्धित बैंक वा वालेटको आधिकारिक वेबसाइट तथा एपबाट मात्रै सूचना यकिन गर्न आग्रह गरेको थियो।
यसमा अपराधीले प्रयोगकर्तालाई डराउने समय रोज्छ। ‘आजै अपडेट नगरे खाता बन्द हुन्छ’ भन्ने सन्देशले सोच्ने समय घटाउँछ। प्रयोगकर्ताले बैंकमा फोन गरेर यकिन गर्नुभन्दा पहिले नै लिंक खोल्छ। त्यसपछि नक्कली वेबसाइटमा पुगेपछि उसले आफ्नै हातले आवश्यक विवरण प्रविष्ट गर्छ।
यस्तो अपराधलाई प्रविधिको भाषामा फिसिङ भनिन्छ। यसको मूल उद्देश्य पासवर्ड, ओटीपी, कार्ड विवरण वा अन्य प्रमाणीकरण जानकारी प्राप्त गर्नु हो। एकपटक यस्तो विवरण प्राप्त भएपछि अपराधीले बैंक खाता, सामाजिक सञ्जाल वा वालेटमा पहुँच बनाउने प्रयास गर्छ।
नेपाल प्रहरीको साइबर ब्यूरोले बैंकिङ कारोबारका लागि आधिकारिक वेबसाइट वा एप मात्रै प्रयोग गर्न, शंकास्पद लिंक नखोल्न र गोप्य बैंकिङ विवरण कसैलाई नदिन आग्रह गर्दै आएको छ।
बैंक खाताबाट रकम चोरीका घटना बढेको भन्दै ब्यूरोले २०८३ वैशाखमा समेत यस्तो चेतावनी जारी गरेको थियो।
यसको अर्को समस्या अपराधीको लागत अत्यन्त कम हुनु हो। एउटा नक्कली सन्देश तयार गरेर हजारौं मोबाइल नम्बरमा पठाउन सकिन्छ। सयौंले बेवास्ता गरे पनि केही व्यक्तिले लिंक खोले पुग्छ। तीमध्ये केहीबाट बैंक विवरण प्राप्त भए ठूलो रकम उठाउन सकिन्छ।
यही कारण साइबर ठगी परम्परागत चोरीभन्दा फरक आर्थिक मोडलमा चल्छ। अपराधीले प्रत्येक पीडितलाई छुट्टाछुट्टै खोज्नुपर्दैन। एउटा डिजिटल सामग्री तयार गरेपछि ठूलो संख्यामा मानिसलाई एकैपटक लक्षित गर्न सकिन्छ।
सामाजिक सञ्जालबाट वित्तीय खातासम्म
नेपाल राष्ट्र बैंकको एफआईयूले साइबरमार्फत हुने वित्तीय ठगीको अध्ययन गर्दा एउटा स्पष्ट ढाँचा पहिचान गरेको छ। अपराधीले सुरुमा सामाजिक सञ्जालमार्फत पीडितसँग सम्पर्क गर्छन् र अपराधको योजना अघि बढ्दै जाँदा अन्य माध्यम प्रयोग गर्छन्।
प्राप्त रकम तुरुन्तै एटीएमबाट निकालिने वा अन्य बैंक तथा वालेट खातामा सारिने गरेको पनि अध्ययनमा उल्लेख छ।
अझ महत्वपूर्ण तथ्य के छ भने केही संदिग्ध व्यक्तिले छोटो अवधिमा विभिन्न बैंक तथा भुक्तानी सेवा प्रदायकमा धेरै खाता खोल्ने गरेका छन्।
एउटै मोबाइल नम्बर वा समान विवरण प्रयोग गरेर धेरै खाता खोल्ने र ती खाताबाट दिनमै धेरै डिजिटल कारोबार गर्ने गतिविधि एफआईयूले जोखिम संकेतका रूपमा पहिचान गरेको छ। कतिपय खातामा एक रुपैयाँजस्ता अत्यन्त साना रकमका कारोबारसमेत देखिएको अध्ययनमा उल्लेख छ।
यस्तो गतिविधिले ‘मनी म्युल’ अर्थात् अरूको पैसा सार्न प्रयोग हुने खाताको जोखिम देखाउँछ। अपराधीले आफ्नै नामको खाताबाट रकम सार्दा पहिचान खुल्ने सम्भावना बढी हुन्छ। त्यसैले अरू व्यक्तिको खातालाई रकम प्राप्त गर्ने र अर्को खातामा पठाउने माध्यम बनाइन्छ।
यसले बैंकिङ क्षेत्रलाई अर्को चुनौती थपेको छ। बैंकले ग्राहक पहिचान मात्रै गरे पुग्दैन, ग्राहकको कारोबारको व्यवहार पनि बुझ्नुपर्ने अवस्था आएको छ। एउटा सामान्य ग्राहकको खातामा अचानक असामान्य संख्यामा कारोबार हुन थाल्यो भने त्यसलाई जोखिम प्रणालीले पहिचान गर्न सक्नुपर्छ।
एफआईयूको २०२४ को विश्लेषणमा साइबरमार्फत हुने वित्तीय ठगीसँग सम्बन्धित शंकास्पद कारोबारसम्बन्धी प्रतिवेदन कुल ठगीसम्बन्धी शंकास्पद प्रतिवेदनको ६३ प्रतिशतभन्दा बढी रहेको उल्लेख छ।
यसको अर्थ साइबर ठगी अब वित्तीय अपराधको छेउमा रहेको सानो जोखिम होइन। यो वित्तीय अपराधको महत्वपूर्ण हिस्सा बनिसकेको छ।
नेपाल राष्ट्र बैंकको वित्तीय जानकारी इकाईको आर्थिक वर्ष २०८१/८२ को प्रतिवेदनले पनि जोखिम पहिचान र विश्लेषणको क्षमता विस्तार भइरहेको देखाउँछ। २०२४/२५ मा शंकास्पद कारोबार तथा गतिविधिसम्बन्धी प्रतिवेदन ९ हजार ५६५ पुगेका छन्, जुन अघिल्लो वर्षको ७ हजार ३३८ भन्दा करिब ३० प्रतिशत बढी हो।
तीमध्ये ९४५ वटा वित्तीय जानकारी प्रतिवेदन अनुसन्धान गर्ने निकायमा पठाइएको थियो।
प्रतिवेदनको संख्या बढ्नु सबै कारोबार अवैध भएको अर्थ होइन। रिपोर्टिङ प्रणाली बलियो हुनु, वित्तीय संस्थाको निगरानी बढ्नु र डिजिटल रिपोर्टिङ विस्तार हुनु पनि यसको कारण हो। तर यसले वित्तीय क्षेत्रभित्र शंकास्पद गतिविधि पहिचान गर्नुपर्ने दबाब भने तीव्र भएको देखाउँछ।
ठगीको बजार विस्तारिँदै
साइबर अपराधीको लक्ष्य बैंक खाता मात्रै होइन। पछिल्लो समय अनलाइन रोजगारी, सामाजिक सञ्जाल विज्ञापन, सस्तो सामान, लगानी, चिठ्ठा, गिफ्ट, पार्सल र डिजिटल सम्पत्तिका नाममा ठगी फैलिएको छ।
नेपाल प्रहरीको पछिल्लो प्रेस विज्ञप्ति सूचीमा २०८३ सालमा बैंकको नाममा केवाईसी ठगी, अनलाइन बहुस्तरीय बजार प्रणालीसम्बन्धी ठगी, आकर्षक विज्ञापनमार्फत अनलाइन ठगी र क्रिप्टो कारोबार, विवाहको प्रलोभनमा ठगी, इसेवाको कर्मचारी बनेर ठगी तथा अनधिकृत पहुँचबाट रकम ठगीजस्ता घटनामा अनुसन्धान तथा पक्राउका विवरण छन्।
यसले साइबर अपराधीले एउटै विधिमा निर्भर नभई बजारअनुसार ठगीको विषय परिवर्तन गरिरहेको देखाउँछ।
दसैंतिहारको समयमा उपहार वा छुट, विपद्का बेला राहत सहयोग, रोजगारी खोज्ने समयमा वैदेशिक रोजगारी वा घरबाटै आम्दानीको प्रस्ताव र लगानीको आकर्षण बढेको समयमा उच्च प्रतिफलको लोभ देखाउनु त्यसैको उदाहरण हो।
विपद्को समयसमेत साइबर ठगीबाट मुक्त छैन। भोटेकोशीमा आएको बाढीपछि राहतका नाममा नक्कली सहयोग संकलन हुनसक्ने भन्दै साइबर ब्यूरोले सर्वसाधारणलाई सचेत गराएको थियो। यसको व्यावसायिक पक्ष पनि महत्वपूर्ण छ। अनलाइन ठगीमा अपराधीले बजारको मनोविज्ञान अध्ययन गर्छन्।
मानिसलाई कुन समयमा के चाहिएको छ, कुन सूचना विश्वसनीय देखिन्छ र कुन प्रस्तावमा मानिस छिटो प्रतिक्रिया दिन सक्छ भन्ने आधारमा उनीहरूले सामग्री तयार गर्छन्।
बैंकर मनोज ज्ञवालीले पनि डिजिटल कारोबार विस्तारसँगै ठगीका स्वरूप बदलिरहेको भन्दै ओटीपी, केवाईसी तथा बैंक–वालेट ठगी, सामाजिक सञ्जाल तथा अनलाइन सपिङ ठगी र फेक लिंक, फिसिङ, लटरी, उपहार तथा रोजगारीसम्बन्धी ठगीबाट सावधान रहन आग्रह गरेका छन्।
डिजिटल कारोबारको विस्तारले उपभोक्तालाई सुविधा दिएको छ। यही सुविधाले अपराधीलाई पनि ठूलो सम्भावित बजार दिएको छ। पहिले एउटा ठगले एकपटकमा सीमित व्यक्तिलाई सम्पर्क गर्नुपर्थ्यो। अहिले एउटै सामाजिक सञ्जाल खाता, विज्ञापन वा सन्देशमार्फत हजारौं मानिससम्म पुग्न सकिन्छ।
बैंकिङ प्रणालीमै बढ्दो दबाब
साइबर ठगीको जोखिम ग्राहकको खातामा मात्र सीमित छैन। बैंक तथा वित्तीय संस्थाको आफ्नै सूचना प्रणाली पनि आक्रमणको लक्ष्य बन्न सक्छ।
नेपाल राष्ट्र बैंकको बैंक सुपरिवेक्षणसम्बन्धी प्रतिवेदनले सूचना प्रविधि र एआईको विस्तारसँगै साइबर जोखिमले वित्तीय प्रणालीमा गम्भीर असर पार्न सक्ने चेतावनी दिएको छ।
प्रतिवेदनले एटीएममा हुने छेडछाड, स्विफ्ट प्रणालीमाथिको आक्रमण र कार्ड ठगीजस्ता साइबर अपराधका घटनालाई वित्तीय प्रणालीको जोखिमसँग जोडेको छ।
ठगीबाट हुने प्रत्यक्ष रकमभन्दा संस्थागत प्रणालीमा आक्रमण हुँदा हुने क्षति धेरै ठूलो हुन सक्छ। बैंकको सेवा अवरुद्ध भयो भने हजारौं ग्राहक प्रभावित हुन्छन्। भुक्तानी प्रणाली बन्द भयो भने व्यापार, सरकारी राजस्व, तलब, अनलाइन कारोबार र दैनिक उपभोगसम्म असर पुग्न सक्छ।
र्यान्समवेयर यही कारण बैंक तथा वित्तीय क्षेत्रका लागि गम्भीर जोखिम बनेको छ।
राष्ट्रिय साइबर सुरक्षा केन्द्रले २०८३ वैशाखमा र्यान्समवेयर आक्रमणबाट सुरक्षित रहने सम्बन्धमा छुट्टै साइबर सुरक्षा एडभाइजरी जारी गरेको छ।
र्यान्समवेयरमा अपराधीले संस्थाको कम्प्युटर प्रणाली वा डेटा नियन्त्रणमा लिएर पहुँच अवरुद्ध गर्न सक्छ। त्यसपछि पैसा माग्न सक्छ। अझ गम्भीर अवस्थामा डेटा चोरी गरेर सार्वजनिक गर्ने धम्कीसमेत दिन सक्छ।
यस प्रकारको आक्रमणले साइबर सुरक्षाको अर्थ पासवर्ड सुरक्षित राख्नु मात्र होइन भन्ने स्पष्ट पार्छ। संस्थाले ब्याकअप, आपतकालीन प्रतिक्रिया, प्रणाली पुनःस्थापना, कर्मचारी तालिम, जोखिम परीक्षण र घटना भएपछि तत्काल प्रतिक्रिया दिने संयन्त्र तयार राख्नुपर्छ।
राष्ट्रिय साइबर सुरक्षा केन्द्रले संघीय, प्रदेश तथा स्थानीय तहका सूचना प्रविधि प्रणाली प्रयोगकर्ता र सञ्चालकका लागि समेत साइबर सुरक्षा निर्देशिका जारी गरेको छ। यसले सरकारी प्रणालीमाथिको जोखिमलाई पनि संस्थागत रूपमा सम्बोधन गर्नुपर्ने आवश्यकता देखाउँछ।
अनुसन्धानको गति र अपराधीको गति
साइबर ठगी अनुसन्धानको सबैभन्दा ठूलो चुनौती पैसा र डिजिटल प्रमाणको गति हो।
पीडितको खाताबाट पैसा निस्किएको केही मिनेटमै त्यो अर्को खातामा जान सक्छ। त्यहाँबाट अर्को खातामा वा वालेटमा पुग्न सक्छ। अपराधीले रकमलाई सानो सानो हिस्सामा विभाजन गरेपछि पैसाको मूल स्रोत पत्ता लगाउन थप कठिन हुन्छ।
एफआईयूले पनि साइबरमार्फत ठगीबाट प्राप्त रकम तुरुन्तै एटीएमबाट निकालिने वा अन्य बैंक तथा वालेट खातामा सारिने गरेको उल्लेख गरेको छ।
यही कारण पीडितले ठगी थाहा पाउनेबित्तिकै बैंक र प्रहरीलाई जानकारी दिनु अनुसन्धानको महत्वपूर्ण हिस्सा हो। साइबर ब्यूरोले अनलाइन वित्तीय ठगीका लागि छुट्टै निवेदन प्रणालीसमेत राखेको छ। सामान्य सोधपुछ तथा अनलाइन ठगी फलोअपका लागि छुट्टाछुट्टै सम्पर्क व्यवस्था गरिएको छ।
तर अनुसन्धान संरचनामाथिको दबाब ठूलो छ।
आर्थिक वर्ष २०८२/८३ मा २० हजारभन्दा बढी निवेदन आएको अवस्थामा मुद्दा दर्ता र पक्राउको संख्या त्यसको तुलनामा निकै कम छ। यसको अर्थ सबै निवेदन प्रमाणित अपराधमा परिणत हुन्छन् भन्ने होइन। धेरै निवेदनमा प्रमाणको अभाव, अपराधको प्रकृति, क्षेत्राधिकार, विदेशी प्लेटफर्म र अन्य कानुनी तथा प्राविधिक कारणले अनुसन्धान फरक चरणमा पुग्छ।
नेपाल प्रहरीका प्रहरी महानिरीक्षक दानबहादुर कार्कीले साइबर अपराध नियन्त्रणमा जनशक्ति र प्रविधि थप सुदृढ गर्नुपर्ने बताएका छन्। उनले सामाजिक सञ्जाल कम्पनीका नेपालमा दर्ता भएका सम्पर्क केन्द्र नहुँदा अनुसन्धान र पीडितलाई न्याय दिलाउन कठिनाइ हुने विषयसमेत उठाएका छन्।
कार्कीका अनुसार सामाजिक सञ्जालमा फेक खाता, गलत सूचना, अनलाइन दुर्व्यवहार र डिजिटल बैंकिङसम्बन्धी अपराध बढिरहेका छन्। उनले साइबर ब्यूरोमा थप स्रोतसाधन र प्रविधिमा दक्ष जनशक्ति परिचालन गर्ने तयारी भइरहेको बताएका छन्।
यो समस्या नेपालको सीमाभन्दा बाहिरको पनि हो। अपराधी नेपालमै बसेको हुनुपर्छ भन्ने छैन। सामाजिक सञ्जाल विदेशी कम्पनीको, सर्भर अर्को देशको, फोन नम्बर अर्को व्यक्तिको नाममा र रकम प्राप्त गर्ने खाता अर्कै व्यक्तिको हुन सक्छ। यस्तो अवस्थामा अनुसन्धानका लागि अन्तर्राष्ट्रिय सूचना आदानप्रदान आवश्यक हुन्छ।
नेपाल प्रहरी प्रमुखले २०२६ मा दक्षिण एसियाली तथा क्षेत्रीय स्तरमा हुने स्क्याम सेन्टर र अन्तरदेशीय संगठित अपराधसम्बन्धी छलफलमा समेत सहभागिता जनाएका थिए। यसको केन्द्रमा साइबर ठगी र अन्तरदेशीय अपराधविरुद्ध सूचना आदानप्रदान तथा समन्वय थियो।
यसले साइबर अपराधको अर्को पक्ष देखाउँछ। स्थानीय प्रहरीले अपराधीको मोबाइल नम्बर वा बैंक खाता पहिचान गरे पनि त्यसको पछाडिको संरचना विदेशी सामाजिक सञ्जाल, विदेशी नम्बर, भर्चुअल प्रणाली वा अन्तरदेशीय नेटवर्कमा पुगेमा अनुसन्धानको गति सुस्त हुन्छ।
एआईले थप्दैछ नयाँ जोखिम
साइबर ठगीको अर्को नयाँ चरण कृत्रिम बुद्धिमत्ताको दुरुपयोग हो। नक्कली आवाज, नक्कली भिडियो, विश्वसनीय देखिने सन्देश र व्यक्तिगत विवरणअनुसार तयार गरिएका सामग्रीले अपराधीलाई पहिलेभन्दा प्रभावकारी बनाइरहेका छन्।
नेपाल प्रहरीले २०८३ साउनमा एआई तथा प्रविधिको दुरुपयोग गरी सिर्जना हुने सामग्रीबारे सार्वजनिक सचेतना जारी गरेको थियो।
यसले भविष्यको ठगी केवल ‘तपाईंको बैंक खाता बन्द हुँदैछ’ भन्ने सन्देशमा सीमित नहुने संकेत गर्छ।
अपराधीले चिनेजानेकै व्यक्तिको आवाजजस्तो आवाज तयार गरेर पैसा माग्न सक्छ। कम्पनीको उच्च अधिकारीजस्तो देखिने भिडियो वा सन्देश प्रयोग गरेर कर्मचारीलाई रकम स्थानान्तरण गर्न लगाउन सक्छ। परिवारका सदस्यको नाम वा आवाज प्रयोग गरेर आपतकालीन रकम माग्न सक्छ।
व्यवसायका लागि यो जोखिम अझ गम्भीर हुन्छ। कर्मचारीले माथिल्लो तहबाट आएको जस्तो देखिने निर्देशन पाएर गलत खातामा रकम पठाउन सक्छ। ग्राहक सेवा कर्मचारीले नक्कली पहिचान भएको व्यक्तिलाई संवेदनशील जानकारी दिन सक्छ।
आपूर्तिकर्ताको इमेल नक्कल गरेर भुक्तानी खाता परिवर्तन गराउन सकिन्छ।
यसैले साइबर सुरक्षा अब सूचना प्रविधि विभागको मात्र जिम्मेवारी हुन सक्दैन। बैंकको सञ्चालक समिति, प्रमुख कार्यकारी, जोखिम व्यवस्थापन, मानव संसाधन, ग्राहक सेवा र लेखा प्रणालीसम्म साइबर सुरक्षाको जिम्मेवारी विस्तार गर्नुपर्ने अवस्था आएको छ।
नेपाल राष्ट्र बैंकले पनि वित्तीय संस्थामा साइबर खतरा र एआईको विकासले प्रणालीगत जोखिम सिर्जना गर्न सक्ने भन्दै थप लगानी र बलियो सूचना प्रविधि संरचनाको आवश्यकता औंल्याएको छ।
ग्राहकको सावधानीले मात्र पुग्दैन
साइबर ठगी नियन्त्रणको पहिलो तह ग्राहकको सावधानी हो। तर सम्पूर्ण जिम्मेवारी ग्राहकलाई दिएर बैंक तथा राज्यका संयन्त्र उम्कन मिल्दैन।
ग्राहकले ओटीपी नदिने, पासवर्ड नबताउने, शंकास्पद लिंक नखोल्ने र आधिकारिक एप प्रयोग गर्ने सावधानी अपनाउनुपर्छ। बैंक तथा वालेटले पनि असामान्य कारोबार पहिचान गर्न सक्ने प्रणाली बलियो बनाउनुपर्छ।
नयाँ उपकरणबाट लगइन, असामान्य स्थानबाट कारोबार, अचानक ठूलो रकम स्थानान्तरण, छोटो समयमा धेरै खातामा रकम पठाउने गतिविधि र नयाँ खाताबाट अस्वाभाविक कारोबारलाई जोखिम प्रणालीले चिन्न सक्नुपर्छ।
एफआईयूको साइबर ठगी विश्लेषणले पनि वित्तीय संस्था तथा भुक्तानी प्रणाली प्रदायकका लागि जोखिममा आधारित निगरानी, बलियो ग्राहक पहिचान र असामान्य कारोबार पहिचानलाई महत्वपूर्ण उपायका रूपमा अघि सारेको छ।
ग्राहकको दृष्टिले अर्को महत्वपूर्ण पक्ष ठगी भएपछि तुरुन्त प्रतिक्रिया हो। साइबर ब्यूरोले अनलाइन वित्तीय ठगीका लागि छुट्टै उजुरी फाराम उपलब्ध गराएको छ।
रकम चोरी भइसकेपछि घण्टौं वा दिनौं पर्खिनु अनुसन्धानका लागि महँगो हुन सक्छ।
तत्काल बैंकमा जानकारी दिइयो भने कारोबार रोक्का वा थप स्थानान्तरण नियन्त्रणको सम्भावना रहन्छ। प्रहरीमा छिटो जानकारी पुगे डिजिटल प्रमाण सुरक्षित गर्ने र रकमको प्रवाह पछ्याउने सम्भावना पनि बढ्छ।
साइबर अपराधमा समय नै प्रमाण हो। ढिलो भएको प्रत्येक मिनेटले अपराधीलाई अर्को खातामा रकम सार्ने, डिजिटल खाता बन्द गर्ने, सिम परिवर्तन गर्ने वा प्रमाण मेटाउने थप अवसर दिन सक्छ।
डिजिटल अर्थतन्त्रको विश्वासको परीक्षा
नेपालको डिजिटल अर्थतन्त्र विस्तारको गति तीव्र छ। मोबाइल बैंकिङ, क्यूआर भुक्तानी, डिजिटल वालेट, अनलाइन सपिङ र विद्युतीय सरकारी सेवाले कारोबारलाई सहज बनाएका छन्।
नगदमा आधारित अर्थतन्त्रबाट डिजिटल कारोबारतर्फ जाने प्रक्रिया आर्थिक आधुनिकीकरणको महत्वपूर्ण हिस्सा हो।
यही प्रणालीमा साइबर ठगी बढ्दै जाँदा आर्थिक लागत रकम चोरीमा मात्र सीमित रहँदैन। ग्राहकको डिजिटल सेवाप्रतिको विश्वास कमजोर भयो भने कारोबारको गति प्रभावित हुन सक्छ। बैंक तथा वालेटले सुरक्षा बढाउन थप खर्च गर्नुपर्छ।
संस्थाले साइबर बीमा, सुरक्षा परीक्षण, फरेन्सिक अनुसन्धान, घटना प्रतिक्रिया र कर्मचारी तालिममा लगानी बढाउनुपर्ने हुन्छ।
अर्थतन्त्र डिजिटल हुँदै जाँदा साइबर सुरक्षा पनि आर्थिक पूर्वाधारकै हिस्सा बन्दै गएको छ।
नेपाल प्रहरीमा आर्थिक वर्ष २०८२/८३ मा २० हजार ५२६ साइबर अपराधसम्बन्धी निवेदन पुग्नु, एफआईयूको विश्लेषणमा साइबरमार्फत हुने वित्तीय ठगीको हिस्सा ६३ प्रतिशतभन्दा माथि देखिनु र वित्तीय क्षेत्रले साइबर तथा एआई जोखिमलाई प्रणालीगत जोखिमका रूपमा औंल्याउनु एउटै दिशातर्फ संकेत गर्ने तथ्य हुन्।
अपराधीले डिजिटल अर्थतन्त्रको विस्तारलाई आफ्नो फाइदाका लागि प्रयोग गरिरहेका छन्।
सामाजिक सञ्जालबाट ग्राहक खोजिन्छ, विश्वास निर्माण गरिन्छ, नक्कली सूचना पठाइन्छ, बैंक वा वालेटको नाम प्रयोग गरिन्छ, ओटीपी वा अन्य विवरण प्राप्त गरिन्छ र रकमलाई विभिन्न खातामा सारिन्छ। त्यसपछि रकम नगदमा निकालिन्छ वा अर्को डिजिटल माध्यममा पुर्याइन्छ।
यसरी हेर्दा साइबर ठगी एउटा व्यक्तिको मोबाइलमा आएको शंकास्पद लिंकबाट सुरु भए पनि यसको अन्तिम असर वित्तीय प्रणालीसम्म पुग्न सक्छ।
नेपालले डिजिटल कारोबार विस्तार गर्ने लक्ष्यसँगै साइबर सुरक्षा संरचनामा पनि समान स्तरको लगानी गर्नुपर्ने अवस्था यही कारण आएको हो। प्रहरीलाई थप प्राविधिक जनशक्ति चाहिन्छ। बैंक तथा वालेटलाई अझ प्रभावकारी जोखिम पहिचान प्रणाली चाहिन्छ।
नियामकलाई वास्तविक समयको निगरानी र जोखिममा आधारित मापदण्ड चाहिन्छ। सामाजिक सञ्जाल कम्पनीसँग अनुसन्धानका लागि प्रभावकारी सम्पर्क संयन्त्र चाहिन्छ। उपभोक्तालाई पनि डिजिटल साक्षरता चाहिन्छ।
साइबर अपराधको जाल अब मोबाइलको स्क्रिनभित्र मात्रै छैन। त्यसले बैंक खाता, भुक्तानी प्रणाली, व्यवसाय, सरकारी सेवा र डिजिटल अर्थतन्त्रको विश्वासलाई एकैपटक छोएको छ।
डिजिटल कारोबारको विस्तार रोक्ने विकल्प छैन। त्यसलाई सुरक्षित बनाउने क्षमता विस्तार गर्नुको विकल्प पनि छैन। अब साइबर सुरक्षा खर्च होइन, वित्तीय प्रणालीको आधारभूत पूर्वाधार हो।