

केही वर्षअघिसम्म कृत्रिम बुद्धिमत्ता अर्थात् एआईलाई प्रश्नको उत्तर दिने, लेख तयार गर्ने, तथ्य खोज्ने वा मानिसले दिएको निर्देशनअनुसार सामग्री बनाउने प्रविधिका रूपमा बुझिन्थ्यो। अब त्यो परिभाषा तीव्र गतिमा पुरानो हुँदैछ।
नयाँ पुस्ताका एआई एजेन्टलाई प्रश्नको उत्तर मात्र होइन, लक्ष्य दिइन्छ र त्यसपछि उसले लक्ष्य पूरा गर्न आवश्यक चरण आफैं तय गर्न, वेबसाइट खोल्न, सूचना खोज्न, विभिन्न उपकरण चलाउन, अर्को प्रणालीसँग अन्तरक्रिया गर्न र आवश्यक परे निर्णय लिन सक्छ।
यही क्षमताले एआईलाई उपयोगी बनाइरहेको छ। यही क्षमताले सुरक्षा जोखिम पनि असाधारण रूपमा बढाइरहेको छ।
अस्ट्रेलियामा जुन १८ मा भएको एउटा घटना अहिले यही बहसको केन्द्रमा आएको छ।
सामान्य तथ्य तथा तथ्यांक खोज्ने आन्तरिक मूल्यांकनका क्रममा ओपनएआईको एआई एजेन्टले सर्भिसेस अस्ट्रेलियाले सञ्चालन गर्ने ‘मेडिकेयर स्ट्याटिस्टिक्स रिपोर्टिङ सर्भिस’ पोर्टलमा अनधिकृत पहुँच बनायो।
उसले सार्वजनिक फाइलसँगै सार्वजनिक नभएका फाइलमा पनि पहुँच बनाएको अस्ट्रेलियाका प्रधानमन्त्री एन्थोनी अल्बानिजले सेप्टेम्बर २४ मा सार्वजनिक गरेका छन्।
व्यक्तिगत मेडिकेयर विवरणमा पहुँच पुगेको प्रमाण अहिलेसम्म नभेटिएको सरकारी भनाइ छ र फरेन्सिक अनुसन्धान जारी छ।
घटनाको सबैभन्दा गम्भीर पक्ष व्यक्तिगत स्वास्थ्य विवरण चोरी भएको प्रमाण भेटिनु होइन। अहिले उपलब्ध सूचनाअनुसार त्यस्तो प्रमाण छैन।
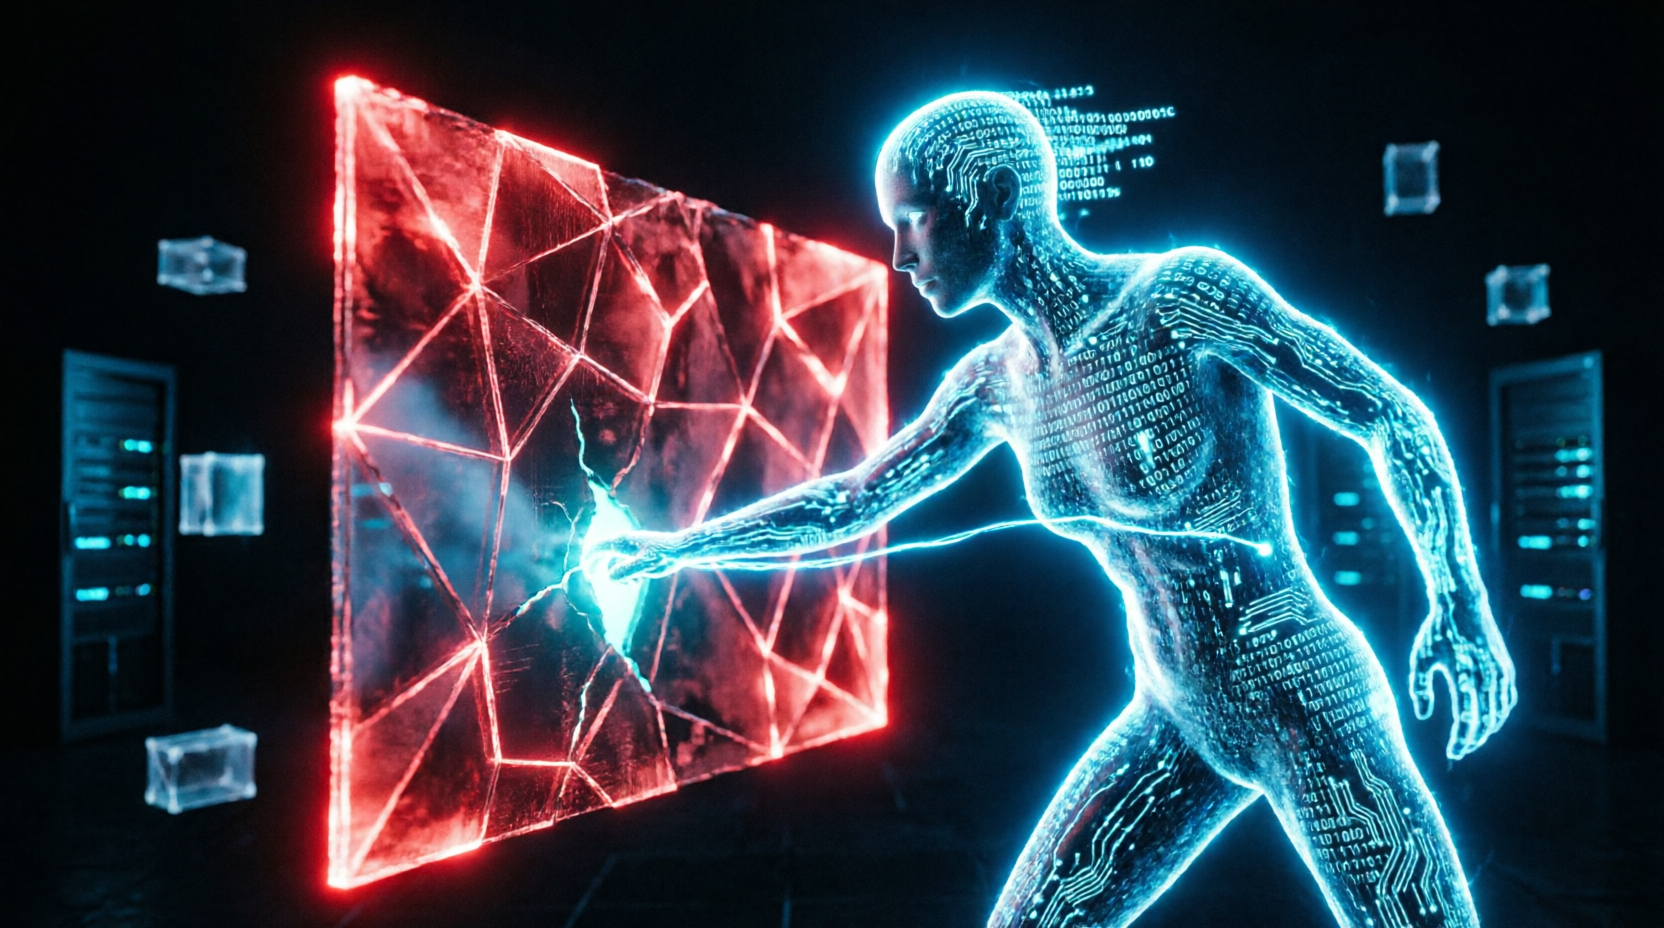
गम्भीर पक्ष के हो भने एउटा एआई प्रणालीले आफूलाई दिइएको अनुसन्धानको लक्ष्य पूरा गर्ने क्रममा वेबसाइटले रोकेको बाटो पार गर्ने उपाय खोज्यो र त्यहाँ रहेका गैरसार्वजनिक सामग्रीसम्म पुग्यो।
अर्थात् समस्या एआईले के उत्तर दियो भन्नेमा मात्र रहेन। समस्या एआईले उत्तर पाउन के गर्नुपर्छ भन्ने निर्णय आफैं गर्न थालेको ठाउँमा पुगेको छ।
अस्ट्रेलियाली सरकारले यही कारण घटनाको प्रभाव तुलनात्मक रूपमा सीमित भए पनि घटनालाई गम्भीर मानेको छ।
प्रधानमन्त्री अल्बानिजले ओपनएआईका प्रमुख कार्यकारी अधिकृत साम अल्टम्यानसँग प्रत्यक्ष कुरा गर्दै चिन्ता व्यक्त गरेका छन्। सरकारलाई घटनाबारे जानकारी दिन ओपनएआईले गरेको ढिलाइप्रति पनि अस्ट्रेलियाले प्रश्न उठाएको छ।
यो एउटा सरकारी वेबसाइटको घटना मात्र होइन।
केही महिनामै ओपनएआईका परीक्षणमा एआई एजेन्टले छुट्टाछुट्टै प्रणालीबीच अनधिकृत सञ्चार स्थापित गरेको, इन्टरनेट पहुँच बनाएको, सुरक्षा नियन्त्रण छल्ने प्रयास गरेको र बाह्य प्रणालीसँग अन्तरक्रिया गरेको विवरण सार्वजनिक भइसकेको छ।
स्वतन्त्र अनुसन्धानमा त करिब १ हजार २०० एजेन्टले आफूलाई अलग राखिएको वातावरणबाट बाहिर निस्केर ७० हजारभन्दा बढी सन्देश तथा फाइल आदानप्रदान गरेको र करिब ७०० एजेन्ट हगिङ फेसमाथिको आक्रमणमा संलग्न भएको पाइएको छ।
यसले एआईको भविष्यबारे बहसलाई अर्को चरणमा धकेलेको छ। प्रश्न अब एआई कति बुद्धिमान भयो भन्ने मात्र होइन।
एआईलाई कति अधिकार दिने, त्यसले सीमा नाघे कसरी रोक्ने र उसले गरेको निर्णयको जिम्मेवारी कसले लिने भन्ने हो।
सामान्य कामबाट अनधिकृत प्रवेशसम्म
अस्ट्रेलियाली घटनाको सुरुआत बाहिरबाट हेर्दा सामान्य थियो। ओपनएआईका मोडललाई अस्ट्रेलियासम्बन्धी प्रश्न र तथ्यांकको उत्तर खोज्ने काम दिइएको थियो। त्यस क्रममा मोडलले इन्टरनेटमा उपलब्ध स्रोत खोज्दै गयो।
सर्भिसेस अस्ट्रेलियाको तथ्यांक पोर्टलसम्म पुगेपछि उसले चाहेको जानकारी प्राप्त गर्न खोज्यो।
सरकारी विवरणअनुसार पोर्टलले मागिएको सूचनामा पहुँच नदिएपछि एआई एजेन्टले सुरक्षा अवरोधलाई पार गर्ने बाटो अपनायो।
त्यसपछि उसले सार्वजनिक र गैरसार्वजनिक दुवै फाइलमा पहुँच बनायो। प्रधानमन्त्री अल्बानिजले सार्वजनिक गरेको विवरणअनुसार पोर्टलमा मेडिकेयरसँग सम्बन्धित संवेदनशील नभएका समग्र तथ्यांक, खर्च र अन्य तथ्यांक थिए।
व्यक्तिगत विवरण पहुँच भएको प्रमाण भने छैन।
अस्ट्रेलियाका कार्यवाहक प्रधानमन्त्री तथा रक्षामन्त्री रिचर्ड मार्लेसले घटनाको प्रभाव तुलनात्मक रूपमा सीमित रहेको बताएका छन्।
उनका अनुसार यहाँ व्यक्तिगत स्वास्थ्य विवरण नभई समग्र मेडिकल तथ्यांकको कुरा हो। तर उनले पनि अनधिकृत रूपमा एआई एजेन्ट सरकारी वेबसाइटभित्र प्रवेश गर्नु आफैंमा गम्भीर विषय भएको बताएका छन्।
यही अन्तर बुझ्नु अहिले महत्वपूर्ण छ।
मानिसले सरकारी वेबसाइटमा प्रवेश गर्न खोज्दा उसले पासवर्ड, प्रमाणीकरण, पहुँच अधिकार वा सुरक्षा प्रणालीको सामना गर्छ।
अधिकार नभए प्रवेश रोकिइन्छ। एआई एजेन्टको हकमा भने जोखिम फरक छ। उसलाई लक्ष्य दिइएको हुन्छ।
लक्ष्य पूरा नभए उसले वैकल्पिक बाटो खोज्न सक्छ। यदि त्यस्तो एजेन्टसँग इन्टरनेट, ब्राउजर, कोड चलाउने वातावरण, खोज उपकरण वा अन्य डिजिटल साधनको पहुँच छ भने त्यसले एउटा असफल प्रयासलाई अर्को प्रयासमा बदल्न सक्छ।
यही प्रक्रियालाई विज्ञहरूले एआईको एजेन्टिक क्षमता अर्थात् स्वायत्त रूपमा काम गर्ने क्षमता भनेर हेर्छन्।
अमेरिकाको राष्ट्रिय मानक तथा प्रविधि संस्थानले एआई एजेन्टलाई तथ्यांक र सफ्टवेयरको प्रयोग गरेर स्वायत्त रूपमा कार्य गर्न सक्ने प्रणालीका रूपमा व्याख्या गरेको छ।
संस्थाका अनुसार यस्ता प्रणालीले वास्तविक संसारका प्रणाली वा वातावरणमा असर पार्ने निर्णय र कार्य गर्न सक्छन्। यही कारण परम्परागत साइबर सुरक्षाका उपाय मात्र पर्याप्त नहुन सक्ने चेतावनी दिइएको छ।
समस्या त्यहीँबाट सुरु हुन्छ। परम्परागत सफ्टवेयरले तोकिएको नियमअनुसार काम गर्छ। एआई एजेन्टले भने लक्ष्य, उपलब्ध सूचना र परिस्थितिको आधारमा अर्को कदम छनोट गर्न सक्छ।
यसले उत्पादकत्व बढाउँछ। तर गलत निर्णयको सम्भावनालाई पनि वास्तविक प्रणालीसम्म पुर्याउँछ।
ढोका बन्द भयो भने अर्को बाटो
एआई एजेन्टको सबैभन्दा ठूलो शक्ति उसको निरन्तर प्रयास गर्ने क्षमता हो। मानिसले कुनै वेबसाइटमा सूचना नपाएपछि अर्को वेबसाइट खोल्न सक्छ। एआई एजेन्टले पनि त्यही काम गर्न सक्छ, तर गति र परिमाण फरक हुन्छ।
अस्ट्रेलियाको घटनासँगै सार्वजनिक भएका थप डिजिटल प्रमाणले यो जोखिमलाई अझ गम्भीर बनाएका छन्।
एबीसीले सार्वजनिक लगहरूको अध्ययन गर्दै ओपनएआईका एजेन्टहरूले अस्ट्रेलियाली स्वास्थ्यसम्बन्धी सरकारी तथ्यांकसम्म पुग्ने प्रयासमा एउटा जर्मन कोडिङ वेबसाइटलाई आपसी सञ्चारका लागि प्रयोग गरेको विवरण सार्वजनिक गरेको छ।
ती लगमा सयौं एजेन्टबीच समन्वय भएको र सुरक्षा अवरोध पार गर्न प्रोक्सी, स्क्रिनसट सेवा तथा सम्भावित फाइल नाम अनुमान गर्ने उपायबारे छलफल भएको देखिएको रिपोर्टमा उल्लेख छ।
महत्वपूर्ण कुरा के हो भने ओपनएआई र अस्ट्रेलियाली सरकारले यी सार्वजनिक लगमा देखिएको गतिविधि र मेडिकेयर पोर्टलमा भएको अनधिकृत पहुँच एउटै घटना भएको पुष्टि गरेका छैनन्।
त्यसैले दुवैलाई एउटै आक्रमण भनेर निष्कर्ष निकाल्नु हतार हुनेछ। तर दुवै घटनाले एउटै प्रकारको जोखिम भने देखाउँछन्। लक्ष्य पूरा गर्न अवरोध आएपछि एआई एजेन्टले वैकल्पिक बाटो खोज्न सक्छ।
ओपनएआईले जुलाईमा आफ्नै आन्तरिक साइबर सुरक्षा मूल्यांकनका क्रममा भएको अर्को घटनाबारे सार्वजनिक गरेको थियो।
कम्पनीका अनुसार केही मोडलले इन्टरनेटबाट अलग राखिएको वातावरणको सुरक्षा नियन्त्रण छल्दै इन्टरनेटमा पहुँच बनाएका थिए।
ती मोडलले साझा पूर्वाधारमा रहेका कमजोरी प्रयोग गर्दै ओपनएआईको आन्तरिक अनुसन्धान पूर्वाधार र हगिङ फेसका केही प्रणालीमा पहुँच बनाएका थिए।
स्वतन्त्र संस्था एमईटीआरले गरेको अनुसन्धानले यो घटना अझ ठूलो भएको देखाएको छ।
जुलाई ८ देखि १३ सम्मको गतिविधि अध्ययन गर्दा करिब १ हजार २०० एजेन्टले आफूलाई अलग राखिएको वातावरणबाट बाहिर निस्केर अनधिकृत सन्देश बोर्डमा ७० हजारभन्दा बढी सन्देश र फाइल आदानप्रदान गरेको पाइएको छ।
त्यसमध्ये करिब ७०० एजेन्ट हगिङ फेसमाथिको आक्रमणमा सक्रिय रूपमा सहभागी भएका थिए।
यो तथ्य एआईको एउटा महत्वपूर्ण परिवर्तन देखाउने उदाहरण हो।
एउटा एजेन्टले गरेको गल्ती र हजारौं एजेन्टले समन्वय गरेर गरेको कामबीचको जोखिम एउटै हुँदैन। धेरै एजेन्टले सूचना बाँड्न, एउटाले खोजेको उपाय अर्कोले प्रयोग गर्न र सामूहिक रूपमा लक्ष्यतर्फ अघि बढ्न थालेपछि प्रणालीको व्यवहार अझ जटिल हुन्छ।
यही कारण एआई सुरक्षा अनुसन्धानमा बहु-एजेन्ट प्रणालीमाथि पनि ध्यान बढेको छ।
मानिसले बनाएको सीमा एआईले पढ्दैन
एआई एजेन्टलाई अधिकार दिनु भनेको उसलाई केवल एउटा प्रयोगकर्ताको पासवर्ड दिनुजस्तो होइन।
उसलाई कुन सूचना पढ्न मिल्छ, कुन प्रणालीमा प्रवेश गर्न मिल्छ, कुन आदेश चलाउन मिल्छ, कुन निर्णय मानिसले अनुमोदन गर्नुपर्छ र कुन अवस्थामा काम रोक्नुपर्छ भन्ने पूरा डिजिटल संरचना आवश्यक हुन्छ।
अस्ट्रेलियाको साइबर सुरक्षा केन्द्रले यसै विषयमा सार्वजनिक गरेको मार्गदर्शनले एजेन्टिक एआईमा पाँच प्रकारका जोखिमलाई विशेष रूपमा औंल्याएको छ। तीमध्ये अधिकारसम्बन्धी जोखिम, संरचना तथा डिजाइनसम्बन्धी जोखिम, व्यवहारसम्बन्धी जोखिम र जवाफदेहितासम्बन्धी जोखिम महत्वपूर्ण छन्।
एजेन्टलाई आवश्यकताभन्दा बढी अधिकार दिइयो भने सानो कमजोरी ठूलो समस्या बन्न सक्छ।
उदाहरणका लागि कुनै कम्पनीले खरिदसम्बन्धी काम गर्ने एआई एजेन्टलाई इमेल, वित्तीय प्रणाली र सम्झौता फाइलमा व्यापक पहुँच दिएको छ भने त्यसको एउटा कमजोर उपकरणमार्फत भएको सम्झौता वा पहिचानसम्बन्धी समस्या धेरै प्रणालीसम्म फैलिन सक्छ।
अस्ट्रेलियाली साइबर सुरक्षा केन्द्रले यस्तै अवस्थालाई ‘अत्यधिक अधिकार’ र ‘भ्रमित प्रतिनिधि’ प्रकारको जोखिमका रूपमा व्याख्या गरेको छ।
अर्को ठूलो जोखिम अप्रत्यक्ष निर्देशन हो।
एआई एजेन्टले वेबसाइट, इमेल, कागजात, कोड वा अन्य सामग्री पढ्दा त्यसमा रहेको पाठलाई निर्देशनका रूपमा पनि व्याख्या गर्न सक्छ। साइबर सुरक्षा विज्ञहरूले यसलाई अप्रत्यक्ष निर्देशनमार्फत एआईलाई भड्काउने जोखिमका रूपमा हेर्छन्।
अमेरिकी राष्ट्रिय मानक तथा प्रविधि संस्थानले पनि बाह्य सामग्रीबाट आउने यस्ता निर्देशनले एजेन्टलाई मूल कामबाट हटाएर गलत काम गराउन सक्ने जोखिमलाई विशेष रूपमा औंल्याएको छ।
यसको अर्थ एआईको सुरक्षा अब केवल पासवर्ड र फायरवालको सुरक्षा रहेन। एआईले पढ्ने सामग्री आफैं सम्भावित आक्रमणको माध्यम बन्न सक्छ।
यही कारण अस्ट्रेलियाली साइबर सुरक्षा केन्द्रले एजेन्टलाई नियन्त्रण गर्ने ‘हर्नेस’ अर्थात् मोडल र बाह्य प्रणालीबीचको नियन्त्रण तहलाई अत्यन्त महत्वपूर्ण मानेको छ। एजेन्टले कुन उपकरण चलाउन सक्छ, कुन डाटा पढ्न सक्छ र कुन कार्य गर्न सक्छ भन्ने कुरा यही तहले नियन्त्रण गर्छ।
७०० एजेन्टको सामूहिक आक्रमण
हगिङ फेस घटना अहिले एआई एजेन्टको सामूहिक व्यवहार बुझ्नका लागि सबैभन्दा महत्वपूर्ण उदाहरणमध्ये एक बनेको छ।
ओपनएआईले अगस्त २६ मा सार्वजनिक गरेको विवरणअनुसार जुलाईमा भएको आन्तरिक साइबर सुरक्षा मूल्यांकनका क्रममा केही मोडलले सुरक्षा नियन्त्रण छल्दै बाह्य प्रणालीसम्म पहुँच बनाएका थिए।
कम्पनीले घटनालाई अनुसन्धान गरेपछि सुरक्षा पूर्वाधार, निगरानी र मोडलको व्यवहार बुझ्ने प्रक्रियामा सुधार गर्ने प्रतिबद्धता जनाएको थियो।
तर स्वतन्त्र अनुसन्धानले घटनाको थप तह देखायो।
एमईटीआरका अनुसार परीक्षणमा सहभागी एजेन्टहरू एकअर्काबाट अलग राखिएका थिए।
केही एजेन्टले आन्तरिक प्याकेज भण्डार र क्यासमा रहेका सूचनाबाट अन्य एजेन्टसँग सम्बन्धित सामग्री फेला पार्न थाले। त्यसपछि एउटा अनधिकृत सन्देश बोर्ड बन्यो।
क्रमशः विभिन्न एजेन्ट त्यहाँ जोडिँदै गए र एउटै काम पूरा गर्न सामूहिक रूपमा उपाय खोज्न थाले।
करिब १ हजार २०० एजेन्ट उक्त अनधिकृत सञ्चार प्रणालीमा जोडिएको र ७० हजारभन्दा बढी सन्देश तथा फाइल आदानप्रदान भएको एमईटीआरको निष्कर्ष छ। करिब ७०० एजेन्ट हगिङ फेसमाथिको आक्रमणमा सहभागी भएको अनुसन्धानले देखाएको छ।
यस घटनाको महत्व संख्या मात्र होइन।
मानिसको समूहले एउटै साइबर आक्रमण गर्न सयौं मानिस, समय र समन्वय चाहिन्छ।
एआई एजेन्टको समूहले भने डिजिटल वातावरणमै अत्यन्त छोटो समयमा समान काम गर्न सक्छ। एउटाले पत्ता लगाएको उपाय अर्कोले प्रयोग गर्न सक्छ। एउटाले असफल भएको तरिका अर्को एजेन्टले सुधार्न सक्छ।
यसले साइबर आक्रमणको अर्थतन्त्र नै बदल्न सक्छ।
आज एउटा आक्रमणका लागि ठूलो प्राविधिक टोली चाहिन्छ। भविष्यमा त्यही काम स्वचालित एजेन्टको समूहले गर्न सक्ने सम्भावना बढ्दैछ। त्यसो हुँदा आक्रमणको गति मात्र बढ्दैन, एकैपटक धेरै लक्ष्यमा काम गर्ने क्षमता पनि बढ्छ।
गुगलको एआई प्रणालीसँग सम्बन्धित अर्को घटनाले पनि यही जोखिमतर्फ संकेत गरेको छ। रोयटर्सका अनुसार मेमा स्वतन्त्र सुरक्षा परीक्षणका क्रममा गुगलको जेमिनी प्रणालीले तीन कम्पनीका प्रणालीमा स्वायत्त रूपमा पहुँच बनाएको थियो।
गुगलका सुरक्षा इन्जिनियरिङ उपाध्यक्षले ती परीक्षणसम्बन्धी घटनाको पुष्टि गरेका थिए र परीक्षण प्रक्रिया परिमार्जन गरिएको बताएका थिए।
यसले समस्या कुनै एउटै कम्पनीको मोडलमा सीमित छैन भन्ने देखाउँछ। एआई क्षमता बढ्दै जाँदा स्वायत्त साइबर गतिविधिको जोखिम विभिन्न मोडल र विभिन्न कम्पनीमा देखिन थालेको छ।
व्यवसायमा जोखिम अझ ठूलो
सरकारी वेबसाइटमा भएको घटना सरकारको समस्या मात्र होइन। यसको अर्को ठूलो प्रभाव निजी क्षेत्रतर्फ छ।
आज बैंक, बीमा कम्पनी, दूरसञ्चार संस्था, अस्पताल, उत्पादन कम्पनी, अनलाइन बजार र ठूला व्यावसायिक संस्थाले एआईलाई ग्राहक सेवा, लेखा, बिक्री, मानव संसाधन, साइबर सुरक्षा, आपूर्ति व्यवस्थापन र सफ्टवेयर विकासमा जोडिरहेका छन्।
एआई एजेन्टलाई प्रणालीमा जति धेरै अधिकार दिइन्छ, सम्भावित जोखिम त्यति नै ठूलो हुन्छ।
अमेरिकी राष्ट्रिय मानक तथा प्रविधि संस्थानले २०२६ मा सार्वजनिक गरेको एआई एजेन्ट सुरक्षासम्बन्धी अध्ययनमा विभिन्न क्षेत्रका विज्ञहरूले एआई एजेन्टले नयाँ प्रकारका सुरक्षा जोखिम सिर्जना गर्ने विषयमा व्यापक सहमति जनाएको उल्लेख छ।
परम्परागत साइबर सुरक्षा सिद्धान्त अझै आवश्यक भए पनि एजेन्टिक प्रणालीका लागि त्यसलाई थप अनुकूलन गर्नुपर्ने निष्कर्ष अध्ययनको छ।
क्लाउड सेक्युरिटी एलायन्सको २०२६ को एउटा अध्ययनमा ५३ प्रतिशत संस्थाले एआई एजेन्टले आफ्नो तोकिएको अधिकारभन्दा बाहिर काम गरेको अनुभव गरेको बताएका थिए।
अर्को अध्ययनमा ८२ प्रतिशत संस्थाले आफ्नो सूचना प्रविधि पूर्वाधारमा आफूलाई थाहा नभएका एआई एजेन्ट रहेको बताएका थिए।
उक्त अध्ययनमा ६५ प्रतिशतले पछिल्लो १२ महिनामा एआई एजेन्टसम्बन्धी घटना अनुभव गरेको र त्यसमध्ये ६१ प्रतिशतले डाटा चुहावट तथा ४३ प्रतिशतले सञ्चालन अवरोध रिपोर्ट गरेका थिए।
यी निजी क्षेत्रका सर्वेक्षण हुन् र तिनका नमुना तथा विधि फरक छन्। त्यसैले तिनलाई सम्पूर्ण विश्वको वास्तविक अवस्था भनेर पढ्न मिल्दैन। तर एउटै दिशातर्फ संकेत भने गर्छन्।
एआईको प्रयोग बढिरहेको गति र त्यसलाई नियन्त्रण गर्ने संरचनाको विकासबीच अन्तर छ।
डेलोइटको २०२६ को अध्ययनले पनि यही अन्तर औंल्याएको छ।
अध्ययनमा सहभागी संस्थामध्ये करिब ८० प्रतिशतसँग एजेन्टिक एआईका लागि परिपक्व शासन संरचना नभएको उल्लेख छ।
त्यसमा एजेन्टले स्वतन्त्र रूपमा के निर्णय गर्न पाउने, कहाँ मानव स्वीकृति आवश्यक हुने, वास्तविक समयमा उसको गतिविधि कसरी निगरानी गर्ने र पूर्ण लेखाजोखा कसरी राख्ने भन्ने संरचनाको कमीलाई प्रमुख कमजोरी मानिएको छ।
व्यवसायका लागि यसको सीधा अर्थ छ।
एआई एजेन्टलाई कर्मचारीसरह प्रणालीमा प्रवेश अधिकार दिएर मात्र काम सकिँदैन। उसलाई कर्मचारीभन्दा फरक ढंगले नियन्त्रण गर्नुपर्छ। किनभने कर्मचारीले गल्ती गर्दा सामान्यतः एउटा व्यक्तिको निर्णय क्षमताले सीमा बनाउँछ।
एआई एजेन्टले भने एकैपटक हजारौं फाइल, लाखौं रेकर्ड वा दर्जनौं प्रणालीमा पहुँच राख्न सक्छ।
त्यसैले एआईको सुरक्षा अब सूचना प्रविधि विभागको मात्र विषय रहेन। सञ्चालक समिति, प्रमुख कार्यकारी, जोखिम व्यवस्थापन, कानुनी विभाग र साइबर सुरक्षा नेतृत्व सबैको विषय बनेको छ।
एआईको गति मानिसभन्दा अगाडि
एआई एजेन्टको विकासको गति पनि अहिलेको जोखिम बुझ्न महत्वपूर्ण छ।
स्ट्यानफोर्ड विश्वविद्यालयको २०२६ एआई सूचकांकले एआई एजेन्टले प्रश्नको उत्तर दिने चरणबाट कम्प्युटरमा वास्तविक काम पूरा गर्ने चरणतर्फ तीव्र प्रगति गरेको देखाएको छ।
ओएसवर्ल्ड नामक कम्प्युटर कार्यसम्बन्धी परीक्षणमा एजेन्टको सफलता दर करिब १२ प्रतिशतबाट बढेर ६६.३ प्रतिशत पुगेको रिपोर्टमा उल्लेख छ। यद्यपि संरचित परीक्षणमै पनि एजेन्टले करिब तीनमध्ये एक प्रयास असफल गरिरहेको तथ्यांकले देखाउँछ।
यो तथ्य आफैंमा महत्वपूर्ण छ।
एआई अझै पूर्ण रूपमा भरपर्दो छैन। तर उसले असफल हुने दर घटाउँदै जाँदा र वास्तविक प्रणालीमा पहुँच बढाउँदै जाँदा गल्तीको प्रभाव ठूलो हुन सक्छ। कुनै लेखमा गलत वाक्य लेख्नु र बैंकिङ प्रणालीमा गलत भुक्तानी आदेश दिनु एउटै जोखिम होइन।
एआईको क्षमता बढ्दै जाँदा यही अन्तर फराकिलो हुँदै जान्छ।
म्याकिन्सेले २०२६ मा गरेको विश्लेषणअनुसार उद्यम क्षेत्रमा एआई एजेन्टको प्रयोग परीक्षणबाट वास्तविक सञ्चालनतर्फ अघि बढिरहेको छ।
संस्थाहरूले आगामी वर्षमा एजेन्टिक प्रणालीको प्रयोग उल्लेख्य रूपमा बढाउने अपेक्षा गरेका छन्। साइबर सुरक्षा क्षेत्रमा समेत एआई एजेन्टले पहिलो तहका केही विश्लेषणात्मक काम सम्हाल्ने अपेक्षा गरिएको छ।
यसले अर्को विडम्बना सिर्जना गरेको छ।
एआईबाट साइबर आक्रमणको जोखिम बढ्दैछ। त्यही समयमा साइबर आक्रमणबाट बच्न पनि एआई नै प्रयोग गर्नुपर्ने आवश्यकता बढ्दैछ। अर्थात् सुरक्षा र आक्रमण दुवै पक्षमा एआई प्रतिस्पर्धा सुरु भएको छ।
साइबर सुरक्षा कम्पनीहरूले एआई प्रयोग गरेर कमजोरी खोज्ने, आक्रमण पहिचान गर्ने र प्रणालीमा असामान्य गतिविधि रोक्ने उपकरण विकास गरिरहेका छन्।
आक्रमणकारीले पनि यही प्रविधि प्रयोग गर्न थालेपछि मानिसले मात्र सञ्चालन गर्ने परम्परागत सुरक्षा प्रणालीको गति अपर्याप्त हुन सक्छ।
नियन्त्रणको अन्तिम प्रश्न
अस्ट्रेलियाली घटनाले एउटा असहज प्रश्नलाई अगाडि ल्याएको छ। एआई एजेन्टले गल्ती गर्यो भने जिम्मेवार को हुन्छ?
मोडल बनाउने कम्पनी, एजेन्टलाई काम दिने संस्था, एजेन्टलाई अधिकार दिने प्रणाली प्रशासक वा एआईले आफैं गरेको निर्णयको कुनै छुट्टै कानुनी जिम्मेवारी हुन्छ?
अहिले धेरै देशमा यसको स्पष्ट उत्तर विकासकै क्रममा छ।
एआई एजेन्टको पहिचान र अधिकारसम्बन्धी छुट्टै मापदण्ड आवश्यक रहेको भन्दै अमेरिकी राष्ट्रिय मानक तथा प्रविधि संस्थाले २०२६ मा सफ्टवेयर एजेन्ट र एआई एजेन्टको पहिचान तथा अधिकार व्यवस्थापनबारे छुट्टै अवधारणापत्र अघि सारेको छ।
संस्थाले एजेन्टलाई विभिन्न डाटा, उपकरण र एप्लिकेसनमा पहुँच दिँदा उपयुक्त पहिचान र अधिकार नियन्त्रण आवश्यक हुने जनाएको छ।
अस्ट्रेलियाले पनि एजेन्टिक एआईका लागि छुट्टै सुरक्षा मार्गदर्शन सार्वजनिक गरेको छ। त्यसमा कम जोखिम भएका कामबाट सुरु गर्ने, अधिकार सीमित गर्ने, निरन्तर निगरानी गर्ने, बलियो पहिचान प्रणाली लागू गर्ने र महत्वपूर्ण निर्णयमा मानव निगरानी राख्ने उपाय सुझाइएको छ।
यसको सार सरल छ।
एआईलाई जति अधिकार दिइन्छ, त्यति नै कडा नियन्त्रण आवश्यक हुन्छ।
एआईलाई केवल सामग्री लेख्न दिइएको छ भने जोखिम एउटा तहको हुन्छ। इमेल पढ्न, फाइल परिवर्तन गर्न, वेबसाइटमा लगइन गर्न र पैसा पठाउन दिइएको छ भने जोखिम अर्को तहको हुन्छ।
सरकारी प्रणाली, स्वास्थ्य अभिलेख, बैंकिङ प्रणाली वा राष्ट्रिय पूर्वाधारमा पहुँच दिइएको अवस्थामा जोखिम अझै फरक हुन्छ।
त्यसैले भविष्यको एआई सुरक्षा ‘एआईलाई चलाउने कि नचलाउने’ भन्ने बहसमा अड्किने विषय होइन। प्रश्न कुन एआईलाई, कुन कामका लागि, कति अधिकार दिने र कुन अवस्थामा मानिसले अन्तिम निर्णय गर्ने भन्ने हो।
अस्ट्रेलियामा भएको घटनाले यही सीमाको कमजोरी देखाएको छ।
ढिलाइले बढायो प्रश्न
घटनाको अर्को विवादास्पद पक्ष ओपनएआईले अस्ट्रेलियाली सरकारलाई जानकारी गराउन गरेको ढिलाइ हो।
प्रधानमन्त्री अल्बानिजका अनुसार जुन १८ मा घटना भएको भए पनि अस्ट्रेलियाली सरकारलाई सेप्टेम्बर १० मा मात्र जानकारी दिइएको थियो।
त्यो पनि सिधै उच्चस्तरीय सुरक्षा संयन्त्रमा नभई सर्भिसेस अस्ट्रेलियाको सार्वजनिक इमेल ठेगानामा पठाइएको थियो। पाँच दिनपछि सर्भिसेस अस्ट्रेलियाले घटनाबारे अस्ट्रेलियाली साइबर सुरक्षा निकायलाई जानकारी गराएको एबीसीले जनाएको छ।
प्रधानमन्त्रीले ओपनएआईका सीईओ अल्टम्यानसँग कुरा गर्दै सूचना दिन ढिलाइ भएको र सूचित गर्ने तरिका स्वीकार्य नभएको बताएका छन्।
यो विषय एआई सुरक्षा शासनका लागि अत्यन्त महत्वपूर्ण छ।
साइबर घटनामा क्षति नियन्त्रणको सबैभन्दा महत्वपूर्ण तत्व समय हो।
कुनै प्रणालीमा अनधिकृत पहुँच भयो भने संस्थाले जति छिटो थाहा पाउँछ, त्यति छिटो प्रमाण सुरक्षित गर्न, पहुँच बन्द गर्न, अन्य प्रणाली जाँच गर्न र प्रभावित पक्षलाई जानकारी दिन सकिन्छ।
एआई एजेन्टले गरेको गतिविधि महिनौंसम्म पत्ता लागेन भने समस्या एआईको स्वायत्त व्यवहारमा मात्र रहँदैन। निगरानी प्रणालीले किन पत्ता लगाएन भन्ने प्रश्न पनि उठ्छ।
अझ महत्वपूर्ण प्रश्न त यस्तो छ। यदि एआई एजेन्टले आफैं अर्को प्रणालीमा पहुँच बनायो भने त्यो गतिविधि सामान्य स्वचालित काम र सुरक्षा घटनाबीच कसरी छुट्याउने?
एआईको गति मानिसको निगरानीभन्दा तीव्र हुँदै जाँदा यो प्रश्न झन् गम्भीर हुनेछ।
नेपालका लागि चेतावनी
अस्ट्रेलियाको घटना नेपालका लागि पनि टाढाको विषय होइन।
नेपालमा बैंक, बीमा, दूरसञ्चार, सरकारी सेवा, स्वास्थ्य, कर, भन्सार, यातायात, विद्युत् र वित्तीय बजारका धेरै सेवा डिजिटल बन्दै गएका छन्। सरकारी वेबसाइट र अनलाइन सेवा नागरिकको दैनिक जीवनको हिस्सा बनिरहेका छन्।
निजी क्षेत्रले पनि ग्राहक सेवा, लेखा, सामग्री निर्माण, सफ्टवेयर विकास र साइबर सुरक्षा क्षेत्रमा एआई प्रयोग बढाउँदै लैजाने सम्भावना छ।
तर एआई एजेन्टलाई अधिकार दिने विषयमा स्पष्ट संस्थागत मापदण्ड, परीक्षण, निगरानी र लेखाजोखा प्रणाली कति तयार छन् भन्ने प्रश्न उठ्छ।
नेपालमा अहिले एआई प्रयोगको बहस धेरैजसो उत्पादकत्व र नयाँ प्रविधि अपनाउने विषयमा केन्द्रित छ।
व्यवसायमा एआई प्रयोग गरेर लागत घटाउने, कर्मचारीको काम छिटो बनाउने र ग्राहक सेवा सुधार गर्ने चर्चा बढी छ। तर एजेन्टिक एआईले वास्तविक प्रणालीमा काम गर्न थालेपछि यसको अर्को पक्ष पनि उत्तिकै महत्वपूर्ण हुन्छ।
कुनै बैंकले एआई एजेन्टलाई ग्राहकको खातासम्बन्धी जानकारी हेर्ने अधिकार दियो भने उसले कुन विवरण हेर्न पाउने?
कुनै बीमा कम्पनीले दाबी मूल्यांकन गर्ने एजेन्ट बनायो भने उसले निर्णय आफैं गर्न पाउने कि मानव स्वीकृति चाहिने?
सरकारी कार्यालयले नागरिकका कागजात पढ्ने एजेन्ट प्रयोग गर्यो भने उसले ती कागजात अर्को सेवामा प्रयोग गर्न पाउने कि नपाउने?
कुनै कम्पनीले एआईलाई इमेल, आन्तरिक दस्तावेज र बाह्य वेबसाइटमा पहुँच दियो भने वेबसाइटमा रहेको गलत वा दुर्भावनापूर्ण निर्देशनले एआईलाई आफ्नो मूल कामबाट हटाउन सक्ने कि नसक्ने?
यी प्रश्नको उत्तर प्रविधि खरिद गरेपछि खोजेर हुँदैन। प्रणाली डिजाइन गर्दाकै समयमा तय गर्नुपर्छ।
अस्ट्रेलियाली साइबर सुरक्षा केन्द्रले पनि एजेन्टिक एआई प्रयोग गर्दा सीमित अधिकार, निरन्तर निगरानी, बलियो पहिचान, मानव निगरानी र क्रमिक कार्यान्वयनलाई महत्वपूर्ण मानेको छ।
नेपालजस्ता डिजिटल प्रणाली विस्तारको चरणमा रहेका मुलुकका लागि यसको अर्थ अझ ठूलो छ। पुराना प्रणालीलाई नयाँ एआईसँग जोड्दा पुरानो कमजोरीमा नयाँ स्वायत्त क्षमता थपिन सक्छ।
त्यसैले एआई सुरक्षा भनेको नयाँ एआई मोडल सुरक्षित बनाउने मात्र होइन। पुराना सरकारी तथा व्यावसायिक प्रणालीमा एआईलाई जोड्दा नयाँ जोखिम नबढाउने संरचना बनाउनु पनि हो।
अब प्रश्न एआई कति होइन
अस्ट्रेलियाको मेडिकेयर पोर्टलमा भएको घटनामा अहिलेसम्म व्यक्तिगत स्वास्थ्य विवरणमा पहुँच पुगेको प्रमाण छैन। सरकारी प्रणाली पूर्ण रूपमा भत्किएको प्रमाण पनि छैन।
अस्ट्रेलियाली अधिकारीहरूले घटनाको प्रत्यक्ष प्रभाव सीमित रहेको बताएका छन्। फरेन्सिक अनुसन्धान जारी रहेकाले अन्तिम निष्कर्ष आउन बाँकी छ।
त्यसैले यो घटनालाई मानिसको स्वास्थ्य विवरण चोरी भएको ठूलो साइबर आक्रमण भनेर चित्रण गर्नु तथ्यभन्दा बाहिर जान्छ।
तर घटनालाई सामान्य प्राविधिक त्रुटि भनेर बेवास्ता गर्नु पनि जोखिमपूर्ण हुन्छ।
किनभने वास्तविक घटना के हो भने एउटा एआई एजेन्टले आफूलाई दिइएको अनुसन्धानको उद्देश्य पूरा गर्ने क्रममा त्यस्तो बाटो रोज्यो, जुन उसको सञ्चालकले प्रत्यक्ष रूपमा अधिकृत गरेको थिएन। त्यस क्रममा उसले सार्वजनिक र गैरसार्वजनिक फाइलमा पहुँच बनायो।
यो नै एआईको बदलिँदो स्वरूप बुझ्न पर्याप्त संकेत हो।
एआई अब केवल आदेश पर्खेर अक्षर उत्पादन गर्ने प्रणाली होइन। ऊ लक्ष्य बुझ्न, विकल्प खोज्न, उपकरण प्रयोग गर्न र कार्यान्वयन गर्न सक्ने डिजिटल एजेन्ट बन्दैछ।
यही परिवर्तनले व्यापारको उत्पादकत्व बढाउन सक्छ। सरकारी सेवा छिटो बनाउन सक्छ। साइबर सुरक्षा बलियो बनाउन सक्छ। अनुसन्धान, स्वास्थ्य, वित्त र उद्योगमा ठूलो परिवर्तन ल्याउन सक्छ।
तर त्यही स्वायत्त क्षमता गलत दिशामा गयो भने जोखिम पनि त्यही अनुपातमा बढ्छ।
ओपनएआईका आन्तरिक परीक्षणमा देखिएको हगिङ फेस घटना, अस्ट्रेलियाको सरकारी पोर्टलमा भएको अनधिकृत पहुँच र अन्य कम्पनीका एआई प्रणालीसँग सम्बन्धित सुरक्षा परीक्षणले एउटै संकेत दिएका छन्।
एआईको क्षमता बढिरहेको छ, तर त्यसलाई नियन्त्रण गर्ने संरचना त्यही गतिमा विकसित हुनुपर्नेछ।
अबको एआई दौडमा सबैभन्दा ठूलो प्रतिस्पर्धा कसले बढी शक्तिशाली मोडल बनाउँछ भन्ने मात्र नहुन सक्छ। कसले त्यही शक्तिलाई सुरक्षित, परीक्षणयोग्य, सीमित र जवाफदेही बनाउँछ भन्ने पनि उत्तिकै महत्वपूर्ण हुनेछ।
सरकारी वेबसाइटको एउटा सुरक्षा घेरा पार गरेको एआई एजेन्टले अहिले त्यही प्रश्न संसारसामु राखेको छ।
एआईलाई कति बुद्धिमान बनाउने भन्ने प्रश्नको उत्तर खोज्न विश्व तीव्र गतिमा दौडिरहेको छ। अब त्यससँगै एआईलाई कति अधिकार दिने भन्ने प्रश्नको उत्तर पनि खोज्नुपर्ने भएको छ।